Questões de Concurso
Para tecnologia da informação
Foram encontradas 206.797 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Quanto ao acompanhamento da operação de servidores, das redes serviços e de segurança, julgue o item a seguir.
No escopo de operações de segurança (SecOps), a centralização de logs em ferramentas do tipo SIEM (Security Information and Event Management) exige a normalização e a correlação temporal dos eventos coletados de origens heterogêneas (como os firewalls, os servidores web e a Active Directory), permitindo que as regras de detecção automatizadas identifiquem os padrões de ataques complexos, como os movimentos laterais.
Quanto ao acompanhamento da operação de servidores, das redes serviços e de segurança, julgue o item a seguir.
Durante o acompanhamento da infraestrutura de servidores, o monitoramento do tipo black‑box (caixa‑preta) avalia o comportamento do sistema a partir de uma perspectiva externa (com foco em sintomas, como testes de ping, tempo de resposta HTTP e taxas de erro), enquanto o monitoramento white‑box (caixa‑branca) depende de métricas internas expostas pelo próprio sistema (como o consumo de CPU, a ocupação de memória e o estado das threads).
Acerca de atendimento técnico estratégico, julgue o item a seguir.
Quando um órgão recebe uma demanda externa via Lei de Acesso à Informação solicitando o código‑fonte de um software proprietário ou customizado desenvolvido pela própria instituição, a área de TIC poderá fundamentar a negativa de acesso caso demonstre, tecnicamente, que a abertura do código expõe vulnerabilidades estruturais que comprometem a segurança nacional, a integridade de dados críticos de cidadãos ou o segredo comercial e tecnológico da autarquia.
Em relação às políticas, às normas e às auditorias, julgue o item a seguir.
Toda auditoria prevê 100% de certeza sob a ausência ou sob os indícios de fraude em uma base de dados corporativa.
Acerca de governança e gestão de TI, julgue o item seguinte.
Na gestão de riscos, o risco inerente representa o nível de risco existente antes da implementação de qualquer controle ou de resposta mitigadora, enquanto o risco residual é a parcela de risco que permanece ativa mesmo após a aplicação bem‑sucedida dos controles internos de segurança e gestão.
Acerca de governança e gestão de TI, julgue o item seguinte.
São as quatro dimensões definidas na ITIL v4: organização e pessoas; informação e tecnologia; parceiros e fornecedores; e fluxos de valor e processos. Essas dimensões devem, portanto, ser consideradas de forma equilibrada para que se garanta uma gestão de serviços eficaz e holística.
Acerca de governança e gestão de TI, julgue o item seguinte.
De acordo com os princípios do COBIT 2019, um sistema de governança deve ser genérico e universal, aplicando exatamente o mesmo peso e a mesma configuração de objetivos a qualquer tipo de organização, independentemente de fatores como setor de mercado, perfil de risco ou cenário de ameaças.
No que se refere aos conceitos fundamentais de engenharia de software e à metodologia SCRUM, julgue o item a seguir.
Na engenharia de requisitos, os requisitos funcionais descrevem as ações, os comportamentos e os serviços específicos que um sistema deve executar, enquanto os requisitos não funcionais definem as propriedades, os critérios de qualidade e as restrições de operação do sistema.
No que se refere aos conceitos fundamentais de engenharia de software e à metodologia SCRUM, julgue o item a seguir.
A daily scrum é um evento de status report exclusivo para que o product owner e os stakeholders avaliem o desempenho individual de cada desenvolvedor e redefinam o escopo principal do produto.
No que se refere aos conceitos fundamentais de engenharia de software e à metodologia SCRUM, julgue o item a seguir.
Na metodologia SCRUM, o product owner é o único responsável por maximizar o valor do produto resultante do trabalho do scrum team, sendo, também, o responsável exclusivo pela gestão eficaz do product backlog, o que inclui ordenar e comunicar claramente os seus itens.
Considerando as tabelas A e B de um banco de dados relacional e que os campos id dessas tabelas referem‑se às suas chaves primárias, julgue o item seguinte.
Se as tabelas A e B em questão tiverem, também, uma coluna denominada cod_grupo que admita valores NULL, então a consulta a seguir não retornará qualquer registro se houver, ao menos, um valor NULL na coluna cod_grupo da tabela B.
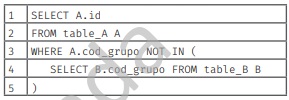
Considerando as tabelas A e B de um banco de dados relacional e que os campos id dessas tabelas referem‑se às suas chaves primárias, julgue o item seguinte.
A execução da consulta SQL a seguir retornará todos os campos id de B que não existem em A.
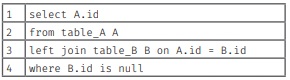
Quanto ao banco de dados e aos sistemas de gerenciamento de banco de dados (SGDB), julgue o item a seguir.
O conceito de view, em banco de dados, refere‑se a uma tabela física estática que duplica os dados em um novo espaço físico do disco rígido sempre que uma nova linha é inserida na tabela original, visando otimizar a segurança do perímetro de rede.
Quanto ao banco de dados e aos sistemas de gerenciamento de banco de dados (SGDB), julgue o item a seguir.
A segunda forma normal (2FN) exige estritamente que a tabela esteja na primeira forma normal e que existam dependências transitivas entre os atributos não chave, garantindo que campos como “nome do professor” fiquem dependentes do “código da sala” para evitar anomalias de exclusão.
Quanto ao banco de dados e aos sistemas de gerenciamento de banco de dados (SGDB), julgue o item a seguir.
Em SGDB, os índices referem‑se às estruturas de dados opcionais criadas em tabelas do SGDB, com o objetivo de acelerar a velocidade de recuperação de dados em consultas complexas.
No que diz respeito à segurança da informação, julgue o item seguinte.
De acordo com a norma ABNT ISO/IEC 27001, em uma organização, a alta direção deve estabelecer uma política de segurança da informação que forneça a estrutura para estabelecer os objetivos de segurança da informação, que inclua fatores como o comprometimento com a melhoria contínua do sistema de gestão da segurança da informação.
No que diz respeito à segurança da informação, julgue o item seguinte.
Em estratégias de recuperação de desastres (DR), a replicação síncrona de armazenamento entre o site principal e o site secundário elimina a necessidade de backups tradicionais com base em retenção histórica, pois garante que o RPO (recovery point objective) seja reduzido a zero e blinda o ambiente contra ataques de ransomware por meio do espelhamento instantâneo de blocos.
No que diz respeito à segurança da informação, julgue o item seguinte.
A Infraestrutura de Chaves Públicas (como a ICP‑Brasil) introduz a figura da autoridade certificadora (AC), que é uma entidade confiável responsável por emitir e assinar digitalmente os certificados digitais, vinculando matematicamente uma chave pública à identidade civil de uma pessoa ou de uma organização.
No que diz respeito à segurança da informação, julgue o item seguinte.
A técnica de aplicar o algoritmo salting (adição de dados aleatórios antes da geração do hash) em sistemas de autenticação foi projetada para acelerar o processamento de busca em bancos de dados relacionais e para criptografar o canal de comunicação entre o cliente e o servidor.
No que diz respeito à segurança da informação, julgue o item seguinte.
O modo de operação CBC (cipher block chaining) de algoritmos de cifragem em bloco utiliza um vetor de inicialização e encadeia o texto cifrado do bloco anterior via operação XOR com o bloco atual, impedindo que blocos de texto plano idênticos gerem blocos de texto cifrado idênticos.

 Conheça nossos planos