Questões de Concurso
Para procempa
Foram encontradas 1.151 questões
Resolva questões gratuitamente!
Junte-se a mais de 4 milhões de concurseiros!


Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351326
Segurança da Informação
A comunidade OWASP (Open Web Application Security
Project) destacou, em seu documento OWASP top 10, as
consequências dos problemas de segurança mais comuns e
importantes no contexto de aplicação WEB. Dentre eles está
o Cross-Site Scripting (XSS), que se baseia em:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351325
Programação
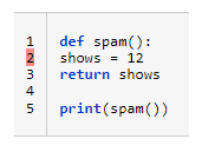
Ao executar o código Python abaixo, foi identificado um erro. Este erro trata-se de um problema de:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351324
Segurança da Informação
As páginas web e as mensagens de e-mail podem conter
vários vírus capazes de trazer prejuízos a um computador.
Um dos mecanismos que finge estar sendo originado e é
capaz de coletar informações confidenciais de uma pessoa e
ao qual esse mecanismo forjador deu a origem do
desenvolvimento dos recursos de CAPTCHA. O trecho refere-se ao tipo de ataque de:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351323
Segurança da Informação
Assinalar a alternativa que preenche as lacunas abaixo
CORRETAMENTE:
O DNSSec é um protocolo que se baseia na criptografia de chave ________. Todas as informações enviadas por um servidor DNS são assinadas com a chave ________ da zona de origem, de forma que o receptor possa verificar sua autenticidade.
O DNSSec é um protocolo que se baseia na criptografia de chave ________. Todas as informações enviadas por um servidor DNS são assinadas com a chave ________ da zona de origem, de forma que o receptor possa verificar sua autenticidade.
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351322
Segurança da Informação
Kerberos é um protocolo de segurança de rede de
computador que autentica solicitações de serviço entre dois
ou mais hosts confiáveis em uma rede não confiável, como a
Internet. Dentro do fluxo do protocolo, na etapa inicial, o
usuário solicita:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351321
Redes de Computadores
Protocolos de segurança foram desenvolvidos, com o
objetivo de manter a rede sem fio mais segura. Para se
atingir uma melhor configuração para rede, atingindo
maiores distâncias e maiores velocidades também, deve-se
utilizar a seguinte combinação protocolo/criptografia:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351320
Programação
Os Playbooks do Ansible são um conjunto de instruções
que especificam como um determinado sistema deve ser
configurado ou gerenciado. Das diretrizes descritas abaixo
para escrever playbooks, assinalar a alternativa INCORRETA:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351319
Segurança da Informação
Todo sistema de computadores interligados em rede ou
conectados à internet é passível de sofrer com problemas de
segurança e ficar vulnerável a ataques cibernéticos. No
entanto, existem soluções capazes de identificar diferentes
tipos de ameaças e ajudar nos reports de riscos, uma delas é
o scanner de vulnerabilidades. Em qual das ferramentas para
verificação de vulnerabilidades listadas abaixo, as
identificações das ameaças são colocadas em modo offline,
para avaliação e correção?
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351318
Sistemas Operacionais
Para funcionar de forma correta e eficiente, um
hipervisor deve atender a alguns requisitos básicos: ele deve
prover um ambiente de execução aos programas
essencialmente idêntico ao da máquina real, do ponto de
vista lógico. Para que seja caracterizada com um hipervisor
ideal, certas propriedades devem ser satisfeitas, das quais
uma está descrita abaixo. Assinalar a alternativa que se
refere a esta propriedade:
Grande parte das instruções do processador virtual (o processador provido pelo hipervisor) deve ser executada diretamente pelo processador da máquina real, sem intervenção do hipervisor. As instruções da máquina virtual que não puderem ser executadas pelo processador real devem ser interpretadas pelo hipervisor e traduzidas em ações equivalentes no processador real. Instruções simples, que não afetem outras máquinas virtuais ou aplicações, podem ser executadas diretamente no hardware.
Grande parte das instruções do processador virtual (o processador provido pelo hipervisor) deve ser executada diretamente pelo processador da máquina real, sem intervenção do hipervisor. As instruções da máquina virtual que não puderem ser executadas pelo processador real devem ser interpretadas pelo hipervisor e traduzidas em ações equivalentes no processador real. Instruções simples, que não afetem outras máquinas virtuais ou aplicações, podem ser executadas diretamente no hardware.
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351317
Sistemas Operacionais
O particionamento de discos é um ponto que deve ser
levado em consideração na instalação de um sistema Linux,
pois além de organizar as informações, pode adicionar mais
segurança ao sistema. O comando mount é o responsável
por permitir utilizar algumas opções para aumentar a
segurança das partições. Assinalar a alternativa que se
refere ao parâmetro usado para inibir que binários com
direito especial de suidbit sejam executados em uma
partição:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351316
Programação
O Python sob a ótica da segurança da informação, mais
especificamente do Pentest, pode seguir o escopo das
etapas descritas: Reconhecimento, Engenharia Social,
Scanning, Exploitação e Pós-exploitação. Para trabalhar com
sockets e conexões em alto nível, na etapa de Scanning, é
necessária a importação da biblioteca:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351315
Segurança da Informação
Tentativas de quebrar a segurança de algoritmos
criptográficos irão sempre existir; e, assim como a criação
destes algoritmos necessitaram de estudos, os ataques
também necessitarão ser planejados. Assinalar a alternativa
que apresenta a característica do tipo de ataque Knownplaintext attack [Ataque de purotexto-conhecido]:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351314
Redes de Computadores
IPSec é um conjunto de padrões e protocolos para
segurança relacionada a uma rede VPN criada sobre uma
rede IP, e foi definido pelo grupo de trabalho denominado IP
Security do IETF. A respeito do IPSec, é CORRETO afirmar
que:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351313
Auditoria
Entre as várias metodologias de auditoria de sistemas
(técnicas), assinalar a alternativa que se refere à
caracterizada abaixo:
Os dados no processamento de transações reais são confrontados com os dados fictícios e os resultados, comparados com os predeterminados.
Os dados no processamento de transações reais são confrontados com os dados fictícios e os resultados, comparados com os predeterminados.
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351309
Segurança da Informação
Uma das principais estratégias para assegurar a
confidencialidade da informação é realizar um controle de
acesso rigoroso. Sendo assim, constitui-se como medida que
vai ao encontro dessa estratégia:
I. Dispensar o uso de algoritmos em função de hashing.
II. Implementar sistemas de verificação biométrica e criptografia.
III. Proteger o conteúdo com autenticação por senha.
Está(ão) CORRETO(S):
I. Dispensar o uso de algoritmos em função de hashing.
II. Implementar sistemas de verificação biométrica e criptografia.
III. Proteger o conteúdo com autenticação por senha.
Está(ão) CORRETO(S):
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351308
Segurança da Informação
Um usuário enviou um e-mail com dados bancários para
uma pessoa realizar um depósito. Durante a transferência da
mensagem, ela foi interceptada e alterada indevidamente,
fazendo com que o depósito fosse enviado para outra conta
bancária desconhecida. Considerando-se os princípios da
segurança da informação, a alteração da informação
relatada representa violação do princípio da:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Segurança de Dados |
Q4351307
Segurança da Informação
A Norma ISO 27001 tem como princípio geral a adoção,
pela organização, de um conjunto de requisitos, processos e
controles, com o objetivo de mitigar e gerir adequadamente
o risco da organização. O principal modelo aplicado nos
processos do Sistema de Gestão de Segurança da
Informação é o:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Infraestrutura de Rede e Servidores |
Q4351021
Sistemas Operacionais
Um rootkit é um programa ou conjunto de programas e
arquivos que tenta esconder sua existência, mesmo diante
dos esforços do proprietário da máquina infectada para
localizá-lo e removê-lo. Em geral, o rootkit contém alguns
tipos de malware que também estão sendo escondidos. Sua
classificação pode ser baseada no lugar em que se esconde.
O tipo mais comum de rootkit é o que infecta o sistema
operacional e se esconde nele como um driver de dispositivo
ou módulo carregável do cerne. O tipo de rootkit em
questão chama-se:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Infraestrutura de Rede e Servidores |
Q4351017
Redes de Computadores
As principais tecnologias para a camada de pacotes dos
equipamentos carrier-grade das redes Metro são:
Ano: 2022
Banca:
OBJETIVA
Órgão:
PROCEMPA
Prova:
OBJETIVA - 2022 - PROCEMPA - Analista de Programação e Suporte de Sistemas Informatizados e Georreferenciados, Infraestruturas e Redes Computacionais: Infraestrutura de Rede e Servidores |
Q4351016
Segurança da Informação
O posicionamento do SSL na construção da comunicação
entre dois socketes inclui:

 Conheça nossos planos