Questões de Concurso Público UFSCAR 2019 para Técnico de Tecnologia da Informação
Foram encontradas 59 questões


(1) iptables -P INPUT DROP
(2) iptables -A INPUT -m conntrack --ctstate ESTABLISHED -j ACCEPT
(3) iptables -A INPUT -p tcp -m tcp --dport 443 -j ACCEPT
Considere que estas são as únicas regras de firewall configuradas no servidor, e que não há nenhuma limitação ou filtragem adicional imposta por firewalls externos.
Analise as afirmativas a seguir:
I. A única porta liberada para conexões entrantes é a porta 443 (TCP).
II. Se algum software do servidor for comprometido para permitir execução arbitrária de código, o atacante poderá conectar-se a uma shell no servidor usando a técnica connect-back.
III. Clientes que tentem conectar-se a uma porta que não esteja liberada terão a tentativa de conexão imediatamente encerrada, pois receberão de volta do servidor um segmento TCP com a flag RST ativa.
IV. A regra (2) é redundante com a regra (3), ou seja, pode ser removida sem alterar o comportamento do firewall.
Assinale a alternativa correta.
I. Recomenda-se que senhas sejam produzidas com o auxílio de bons geradores aleatórios.
II. Recomenda-se que segredos (senhas, chaves privadas, tokens) sejam armazenados dentro da imagem de serviços Docker que os utilizem.
III. Recomenda-se armazenar em forma cifrada quaisquer arquivos ou chaves de configuração que contenham segredos necessários para alimentar ferramentas de provisionamento (por exemplo, Ansible).
IV. Recomenda-se que bancos de dados e outros serviços que possam ser mantidos “atrás” de redes privadas isoladas da Internet (por exemplo, redes bridge do Docker) sejam configurados para permitir acesso sem autenticação, a fim de facilitar a gestão de segredos.
Assinale a alternativa correta.
I. Atualizar os pacotes usando a ferramenta de atualização da distribuição Linux contida no container (por exemplo, apt-get).
II. Usar ferramentas de varredura de vulnerabilidades (por exemplo, Anchore) e, sempre que forem encontradas vulnerabilidades, corrigi-las e recompilar a imagem.
Faça a correspondência das propostas com as características apresentadas a seguir. Cada característica está relacionada somente a uma única proposta.
( ) Permite encontrar vulnerabilidades conhecidas em componentes obtidos via gerenciador de pacotes de algumas plataformas de desenvolvimento, por exemplo vulnerabilidades em pacotes NPM de aplicações NodeJS.
( ) Quebra uma propriedade geralmente tomada como verdadeira em containers Docker: a reprodutibilidade do ambiente provido pelo container a partir de uma mesma versão da imagem.
( ) Depende da existência de um fluxo de implantação automatizado para reduzir intervenção manual e atrasos na instalação de novas imagens, contendo atualizações de segurança.
Assinale a alternativa que apresenta a correspondência correta, de cima para baixo.
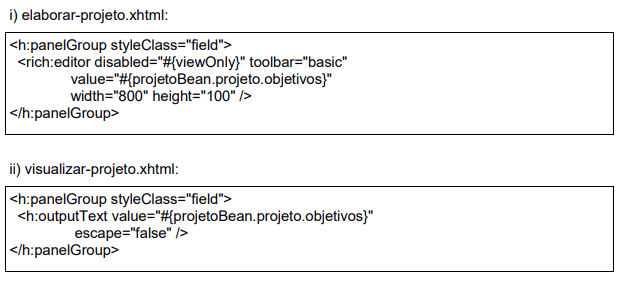
Assuma que projetoBean.projeto é uma entidade de persistência, cujo campo objetivos não é modificado em outras partes do código.
Nesses trechos de código existe um tipo de falha de segurança bastante comum (parte do OWASP Top 10 - 2017). Qual o nome desse tipo de falha?
EXPLAIN [ ANALYZE ] [ VERBOSE ] comando SQL
O comando Explain mostra o plano de execução gerado pelo planejador do PostgreSQL para o comando SQL fornecido. O plano de execução mostra como as tabelas referenciadas pelo comando serão varridas — por uma varredura sequencial simples, varredura pelo índice, etc. — e, se forem referenciadas várias tabelas, quais algoritmos de junção serão utilizados para juntar as linhas requisitadas de cada uma das tabelas de entrada (fonte: http://pgdocptbr.sourceforge.net/pg82/sql-explain.html).
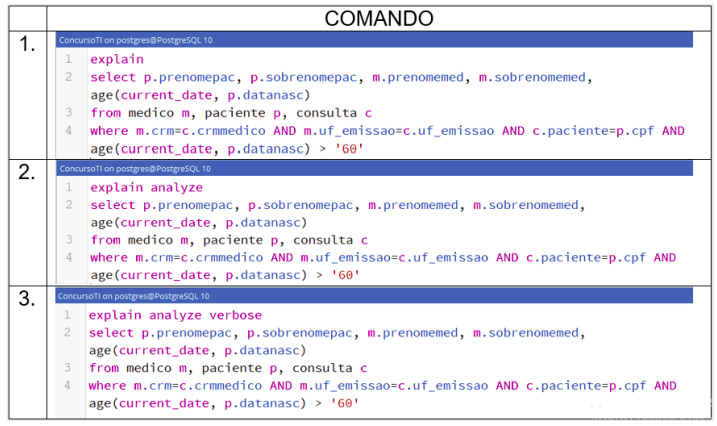
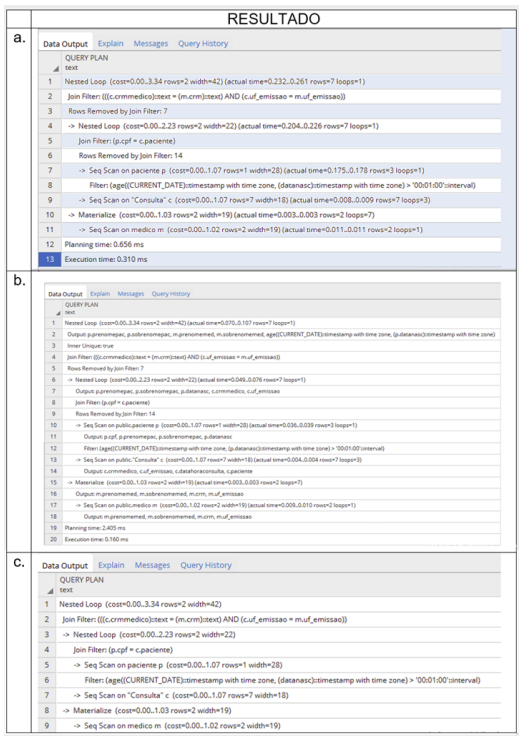
Tendo em vista esse contexto, observe a figura abaixo e associe o COMANDO aplicado ao correto RESULTADO da execução do comando. Analise as afirmativas I, II e III para assinalar a alternativa correta.
I. O resultado expresso em (a) reflete a execução do comando (3) Explain Analyze Verbose.
II. O resultado expresso em (b) reflete a execução do comando (2) Explain Analyze.
III. O resultado expresso em (c) reflete a execução do comando (1) Explain.
É apresentado a seguir, um trecho de código de um sistema desenvolvido para a plataforma Java.
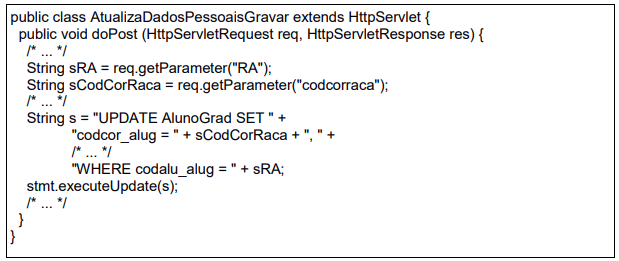
Nesse trecho de código, existe um tipo de falha de segurança bastante comum (parte do OWASP Top 10 - 2017). Qual o nome desse tipo de falha?
Considere a seguinte tarefa (task) a ser executada no Ansible 2.7.
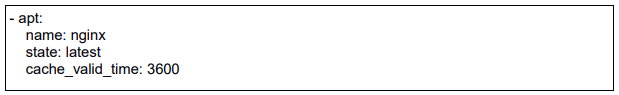
Analise as afirmativas a seguir:
I. O Ansible detectará a distribuição da máquina alvo para determinar qual gerenciador de pacotes usar (apt-get, yum, apk, dentre outros suportados).
II. O cache de pacotes será atualizado caso não tenha sido renovado na última 1 hora.
III. Caso o nginx já esteja instalado, mas uma versão mais recente deste esteja listada como disponível no cache de pacotes, o nginx será atualizado.
IV. Se o nginx já estiver instalado antes de executar a tarefa, ela sempre retornará o status "ok". Caso contrário, retornará "changed".
Assinale a alternativa correta.
Considere a seguinte tarefa (task) a ser executada no Ansible 2.7.
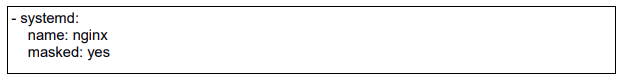
Assinale a alternativa que descreve corretamente o efeito da execução dessa tarefa.
Considere o seguinte playbook a ser executado no Ansible 2.7.
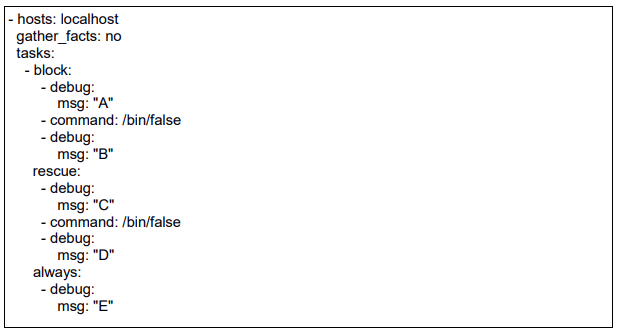
Assinale a alternativa que apresenta corretamente (e na ordem correta) as letras exibidas nas mensagens de debug produzidas ao executar o playbook.
Considere o seguinte playbook a ser executado no Ansible 2.7.
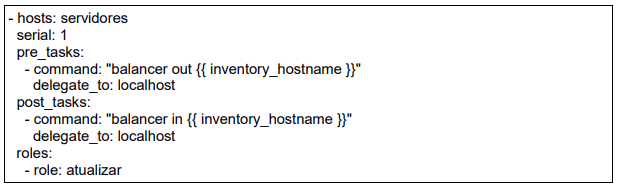
Analise as afirmativas a seguir:
I. O playbook passará pelas máquinas (hosts) do grupo "servidores", uma por uma, ou seja, sem paralelizar a execução em múltiplas máquinas.
II. O comando declarado dentro de "pre_tasks" executará antes da role "atualizar", e o comando dentro de "post_tasks" executará depois da role.
III. O utilitário "balancer" precisará estar instalado em todas as máquinas (hosts) do grupo "servidores".
IV. Devido à opção "delegate_to: localhost" declarada junto aos comandos, o template "{{ inventory_hostname }}" será substituído por "localhost".
Assinale a alternativa correta.

Nesses casos, só é possível fazer o push com as opções --force ou --force-with-lease, e ainda assim o servidor pode recusar o recebimento dependendo de como estiver configurado.
Analise quais comandos, dentre os apresentados a seguir, podem gerar essa situação. Assuma que, antes de executado cada um desses comandos, o seu ramo (branch) local estava em sincronia com o ramo remoto (do servidor).
I. git reset --hard HEAD^1
II. git rebase outro_ramo
III. git merge outro_ramo
IV. git revert HEAD^1
Assinale a alternativa correta.
I. O Prometheus trabalha com um modelo de dados multidimensional com dados de série temporal.
II. O Prometheus é adequado para gravar série temporal puramente numérica. Ele se ajusta bem ao monitoramento centrado na máquina, porém não é adequado para o monitoramento de arquiteturas dinâmicas orientadas a serviços.
III. Cada servidor Prometheus é independente, não dependendo do armazenamento de rede ou de outros serviços remotos.
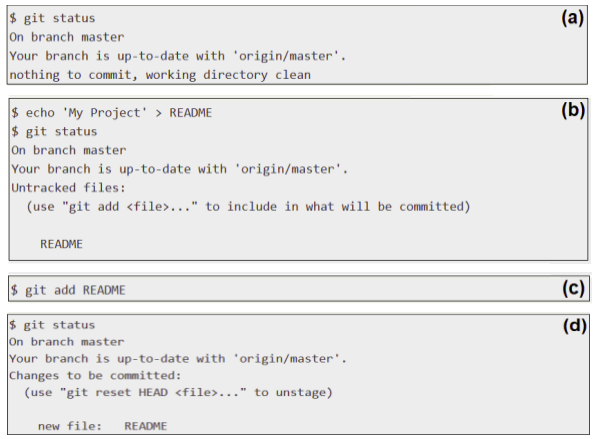
1. O arquivo ainda não está sendo rastreado pelo git. Por essa razão, git status recomenda a inclusão do arquivo para rastreamento.
2. O arquivo está incluído para o rastreamento e preparado para ser enviado.
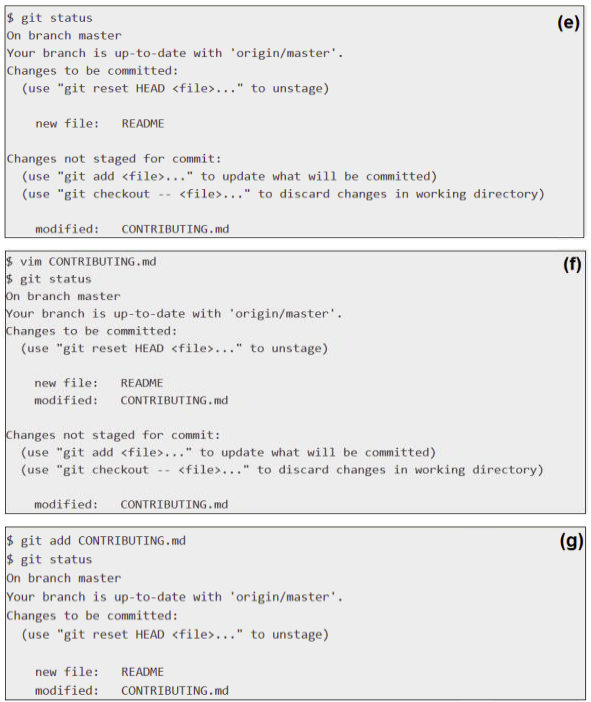
3. Tanto o primeiro arquivo quanto o segundo arquivo estão preparados para serem enviados.
4. O primeiro arquivo está preparado para ser enviado, porém o segundo arquivo, que já está sendo rastreado, sofreu alterações. O segundo arquivo não está preparado para ser enviado.
5. O comando git status aplicado após um git clone.
6. O segundo arquivo sofre alteração. A versão que sofreu a alteração mais recente aparece como não preparado para ser enviado.
7. O comando indica que o arquivo deve ser incluído para rastreamento pelo git.

 Conheça nossos planos