Questões de Concurso Público UFSCAR 2019 para Técnico de Tecnologia da Informação
Foram encontradas 5 questões


Ano: 2019
Banca:
UFSCAR
Órgão:
UFSCAR
Prova:
UFSCAR - 2019 - UFSCAR - Técnico de Tecnologia da Informação |
Q4414046
Segurança da Informação
Considere um servidor conectado à rede somente via IPv4 e que possui as seguintes regras
de firewall.
(1) iptables -P INPUT DROP
(2) iptables -A INPUT -m conntrack --ctstate ESTABLISHED -j ACCEPT
(3) iptables -A INPUT -p tcp -m tcp --dport 443 -j ACCEPT
Considere que estas são as únicas regras de firewall configuradas no servidor, e que não há nenhuma limitação ou filtragem adicional imposta por firewalls externos.
Analise as afirmativas a seguir:
I. A única porta liberada para conexões entrantes é a porta 443 (TCP).
II. Se algum software do servidor for comprometido para permitir execução arbitrária de código, o atacante poderá conectar-se a uma shell no servidor usando a técnica connect-back.
III. Clientes que tentem conectar-se a uma porta que não esteja liberada terão a tentativa de conexão imediatamente encerrada, pois receberão de volta do servidor um segmento TCP com a flag RST ativa.
IV. A regra (2) é redundante com a regra (3), ou seja, pode ser removida sem alterar o comportamento do firewall.
Assinale a alternativa correta.
Ano: 2019
Banca:
UFSCAR
Órgão:
UFSCAR
Prova:
UFSCAR - 2019 - UFSCAR - Técnico de Tecnologia da Informação |
Q4414047
Segurança da Informação
Considerando as boas práticas de segurança da informação, analise as afirmativas a seguir:
I. Recomenda-se que senhas sejam produzidas com o auxílio de bons geradores aleatórios.
II. Recomenda-se que segredos (senhas, chaves privadas, tokens) sejam armazenados dentro da imagem de serviços Docker que os utilizem.
III. Recomenda-se armazenar em forma cifrada quaisquer arquivos ou chaves de configuração que contenham segredos necessários para alimentar ferramentas de provisionamento (por exemplo, Ansible).
IV. Recomenda-se que bancos de dados e outros serviços que possam ser mantidos “atrás” de redes privadas isoladas da Internet (por exemplo, redes bridge do Docker) sejam configurados para permitir acesso sem autenticação, a fim de facilitar a gestão de segredos.
Assinale a alternativa correta.
Ano: 2019
Banca:
UFSCAR
Órgão:
UFSCAR
Prova:
UFSCAR - 2019 - UFSCAR - Técnico de Tecnologia da Informação |
Q4414048
Segurança da Informação
Sistemas que não se mantém atualizados estão sujeitos a usar componentes com
vulnerabilidades conhecidas. A seguir são apresentadas duas propostas de como manter
um container Docker atualizado.
I. Atualizar os pacotes usando a ferramenta de atualização da distribuição Linux contida no container (por exemplo, apt-get).
II. Usar ferramentas de varredura de vulnerabilidades (por exemplo, Anchore) e, sempre que forem encontradas vulnerabilidades, corrigi-las e recompilar a imagem.
Faça a correspondência das propostas com as características apresentadas a seguir. Cada característica está relacionada somente a uma única proposta.
( ) Permite encontrar vulnerabilidades conhecidas em componentes obtidos via gerenciador de pacotes de algumas plataformas de desenvolvimento, por exemplo vulnerabilidades em pacotes NPM de aplicações NodeJS.
( ) Quebra uma propriedade geralmente tomada como verdadeira em containers Docker: a reprodutibilidade do ambiente provido pelo container a partir de uma mesma versão da imagem.
( ) Depende da existência de um fluxo de implantação automatizado para reduzir intervenção manual e atrasos na instalação de novas imagens, contendo atualizações de segurança.
Assinale a alternativa que apresenta a correspondência correta, de cima para baixo.
Ano: 2019
Banca:
UFSCAR
Órgão:
UFSCAR
Prova:
UFSCAR - 2019 - UFSCAR - Técnico de Tecnologia da Informação |
Q4414049
Segurança da Informação
São apresentados a seguir trechos de código de dois arquivos de um sistema desenvolvido
para a plataforma Java.
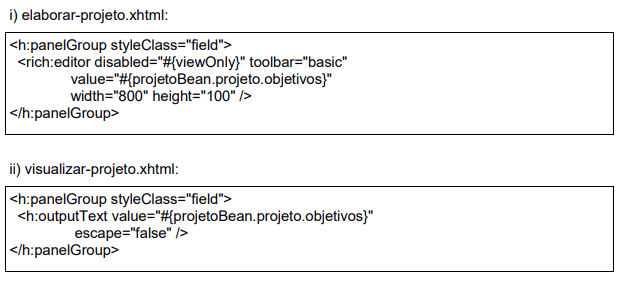
Assuma que projetoBean.projeto é uma entidade de persistência, cujo campo objetivos não é modificado em outras partes do código.
Nesses trechos de código existe um tipo de falha de segurança bastante comum (parte do OWASP Top 10 - 2017). Qual o nome desse tipo de falha?
Assuma que projetoBean.projeto é uma entidade de persistência, cujo campo objetivos não é modificado em outras partes do código.
Nesses trechos de código existe um tipo de falha de segurança bastante comum (parte do OWASP Top 10 - 2017). Qual o nome desse tipo de falha?
Ano: 2019
Banca:
UFSCAR
Órgão:
UFSCAR
Prova:
UFSCAR - 2019 - UFSCAR - Técnico de Tecnologia da Informação |
Q4414051
Segurança da Informação
É apresentado a seguir, um trecho de código de um sistema desenvolvido para a plataforma Java.
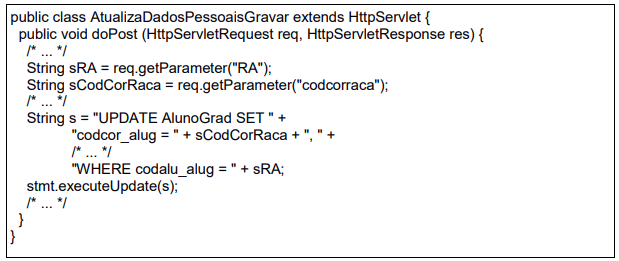
Nesse trecho de código, existe um tipo de falha de segurança bastante comum (parte do OWASP Top 10 - 2017). Qual o nome desse tipo de falha?

 Conheça nossos planos