Questões de Concurso Público TCE-PE 2026 para Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO
Foram encontradas 8 questões


Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279880
Segurança da Informação
Em fiscalização de conformidade na área de segurança da
informação, a equipe de auditoria do TCE-PE examina o sistema de
gestão de segurança da informação (SGSI) de uma autarquia
estadual, utilizando como critérios as normas ISO/IEC 27001 e
ISO/IEC 27002.
Sobre o emprego dessas normas como critérios de auditoria, é correto afirmar que
Sobre o emprego dessas normas como critérios de auditoria, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279881
Segurança da Informação
Aplicando o método quantitativo (nível 2) da ISSAI 5310 na revisão
de segurança dos sistemas de uma entidade estadual, a equipe do
TCE-PE levantou os seguintes dados sobre dois sistemas,
considerando, para cada um, um evento de ameaça específico:
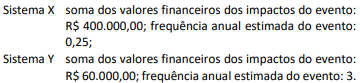
Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.
Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Segundo esse método, as contramedidas devem ser dirigidas primeiro ao ativo com maior expectativa anual de perda (ALE), calculada pela combinação do valor dos impactos com a frequência estimada do evento.
Assinale a opção que indica o sistema a ser priorizado e o valor da respectiva ALE.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279882
Segurança da Informação
No decorrer de fiscalização em um órgão estadual, a equipe de
auditoria de TI do TCE-PE encontra, em um servidor de aplicação,
um executável sem documentação nem código-fonte disponível,
suspeito de desviar pagamentos. A auditora responsável decide
submeter o artefato a procedimentos de engenharia reversa.
Nessa situação, assinale a afirmativa correta.
Nessa situação, assinale a afirmativa correta.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279888
Segurança da Informação
A política de controle de acesso de um órgão estadual passou a
exigir autenticação multifator (MFA) para o ingresso no sistema de
processo eletrônico. Na especificação técnica, a equipe de
segurança precisa indicar combinações de mecanismos que
efetivamente caracterizem o uso de múltiplos fatores.
Assinale a opção que apresenta uma combinação caracterizadora de autenticação multifator.
Assinale a opção que apresenta uma combinação caracterizadora de autenticação multifator.
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279890
Segurança da Informação
Para a troca segura de grandes volumes de documentos de
fiscalização com seus jurisdicionados, a equipe de infraestrutura
de um tribunal projeta uma solução criptográfica híbrida.
Sobre os mecanismos criptográficos envolvidos, é correto afirmar que
Sobre os mecanismos criptográficos envolvidos, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279891
Segurança da Informação
Ao planejar a aquisição de certificados digitais ICP-Brasil para seus
servidores públicos, a equipe de infraestrutura de um órgão
estadual discute as diferenças entre os certificados A1 e A3 e os
mecanismos utilizados para verificar a situação dos certificados
emitidos.
Nesse contexto, é correto afirmar que
Nesse contexto, é correto afirmar que
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279892
Segurança da Informação
Concluída a análise de riscos de segurança da informação de uma
autarquia estadual conforme a ABNT NBR ISO/IEC 27005, a direção
decide, quanto ao risco de perdas financeiras decorrentes de
interrupção prolongada do data center, contratar apólice de
seguro que cubra os prejuízos de eventual concretização do
evento, mantendo a operação como está.
Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada
Nos termos da norma, essa decisão corresponde à opção de tratamento de risco denominada
Ano: 2026
Banca:
FGV
Órgão:
TCE-PE
Prova:
FGV - 2026 - TCE-PE - Auditor de Controle Externo – Tecnologia da Informação - REAPLICAÇÃO |
Q4279893
Segurança da Informação
Em fiscalização sobre o ambiente de TI que sustenta a folha de
pagamento de um jurisdicionado, a equipe do TCE-PE constata que
os administradores do sistema conseguem editar e apagar os
registros de log das próprias ações e que os relógios dos servidores
da aplicação e do banco de dados apresentam defasagem de vários
minutos entre si.
Considerando as diretrizes da ABNT NBR ISO/IEC 27002:2022 para registro e monitoramento, é correto afirmar que
Considerando as diretrizes da ABNT NBR ISO/IEC 27002:2022 para registro e monitoramento, é correto afirmar que

 Conheça nossos planos