Questões de Concurso
Sobre segurança de sistemas operacionais em sistemas operacionais
Foram encontradas 369 questões


Analise as afirmativas a seguir.
I. Microsoft Security Assessment Tool 4.0 é uma ferramenta de avaliação de riscos que fornece informações e recomendações sobre as práticas recomendadas de segurança em uma infraestrutura de TI.
II. Microsoft Baseline Security Analyzer 2.2 é uma ferramenta que identifica as atualizações de segurança ausentes e erros de configuração de segurança comuns.
III. Microsoft Security Compliance Manager 3.5 é a ferramenta que verifica a compatibilidade do sistema de arquivos com as políticas de segurança da informação baseadas na ISO/IEC 27001 e 27002.
Está correto somente o que se afirma em:
Analise as afirmativas a seguir.
I. O PAM oferece um mecanismo de autenticação flexível, que é utilizado por aplicações e assim envolve trocas de permissões de acesso aos arquivos. II. O NSS oferece um mecanismo de serviço de nomes flexível, que é utilizado frequentemente pela biblioteca C padrão para obter o nome do usuário e grupo para comandos, tais como o ls e o id. III. O serviço LDAP utiliza os mecanismos PAM e NSS com os pacotes ldap-libpam e ldap-libnss para oferecer informações sobre as contas dos usuários do sistema.
Está correto somente o que se afirma em:
O perito chega ao local de informática e encontra um servidor de grande porte com sistema Linux, inviabilizando a arrecadação. Este servidor está conectado à rede através de um IP 192.168.1.1. Como alternativa para a coleta de vestígios, o perito configurou a estação pericial (sistema Linux) com IP 192.168.1.100 e obteve a senha para administração remota (SSH) com o administrador do servidor (inclusive com permissões de root). A estação pericial conta com um disco externo de alta capacidade disponível em /media/hdext.
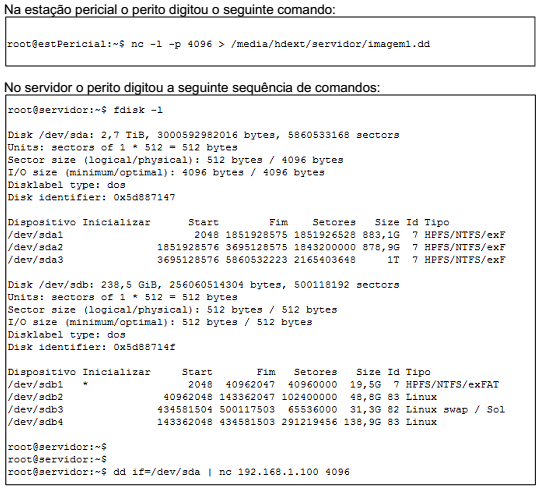
Considerando que os comandos foram realizados com sucesso, selecione a sentença verdadeira:
Um Técnico em Informática estava usando um computador com o sistema operacional Windows 7 em português e, através de um caminho via Painel de Controle, clicou em “O que é uma conta de usuário?“. O sistema exibiu uma janela com a seguinte informação:
Uma conta de usuário é uma coleção de dados que informa ao Windows quais arquivos e pastas você pode acessar, quais
alterações pode fazer no computador e quais são suas preferências pessoais, como plano de fundo da área de trabalho ou
proteção de tela. As contas de usuário permitem que você compartilhe um computador com várias pessoas, enquanto mantém
seus próprios arquivos e configurações. Cada pessoa acessa a sua conta com um nome de usuário e uma senha. Há três tipos
de contas, cada tipo oferece ao usuário um nível diferente de controle do computador:
Um dos fundamentos da arquitetura de segurança do Android é que, por padrão, cada aplicativo opera em uma sandbox de processo. Esse mecanismo de segurança isola a execução do aplicativo que precisa declarar no arquivo AndroidManifest.xml as permissões necessárias para acessar recursos que não são fornecidos pela sandbox básica.
A permissão que deve ser declarada para permitir que aplicativos abram soquetes de rede é:
Com relação a gerenciamento de arquivos e segurança da informação, julgue o seguinte item.
No Explorador de Arquivos do Windows 8, por padrão, por meio da opção Conteúdo, disponibilizada no menu Exibir, é possível visualizar o texto de um arquivo, incluindo arquivos do tipo PDF, sem a necessidade de abri-lo.Um dos arquivos mais críticos do Linux é o /etc/passwd. Um administrador ao consultá-lo o esperando encontrar senhas criptografadas para todos os usuários obtém as seguintes linhas:
leo:x: 500: 500: :/home/leo:/bin/bash
maria:x:501:501: :/home/maria:/bin/tcsh
A exibição dessas linhas conduz à seguinte conclusão:
Julgue o item seguinte, relativo à segurança em Linux.
A técnica hardening é utilizada para mapear ameaças
e executar, em nível lógico, possíveis correções nos sistemas,
preparando-os para impedir tentativas de ataques ou de
violação da segurança da informação.
Julgue o item seguinte, relativo à segurança em Linux.
O módulo ModSecurity do servidor web Apache oferece
proteção contra ataques direcionados a aplicações web
e permite o monitoramento e a análise do tráfego HTTP
em tempo real, com reduzida ou nenhuma alteração
de infraestrutura.
Julgue o item seguinte, relativo à segurança em Linux.
A ferramenta IPTables controla o módulo Netfilter do kernel
Linux, módulo que, por sua vez, controla as funções NAT,
firewall e log do sistema.
Julgue o item seguinte, relativo à segurança em Linux.
No modo de operação enforcing, as regras do SELinux são
desativadas e todas as operações geram logs.
No que se refere a ferramentas e recursos de segurança nos sistemas operacionais Debian e Windows Server, julgue o item a seguir.
A ferramenta de avaliação Microsoft Baseline Security
Analyzer, suportada tanto no Windows Server 2008 R2 quanto
no Windows Server 2012 R2, fornece uma metodologia
simples e rápida para a identificação das atualizações
de segurança ausentes.
Julgue o próximo item, acerca dos protocolos Syslog e Microsoft Event Viewer.
As ferramentas de visualização de logs da Microsoft utilizam
a tecnologia Azure com Elasticsearch para o processamento
distribuído dos registros de segurança do sistema operacional.
Nesse caso, o plugin AZEL é adicionado ao Event Viewer

 Conheça nossos planos