Questões de Concurso
Sobre segurança na internet em segurança da informação
Foram encontradas 842 questões


Ano: 2023
Banca:
FGV
Órgão:
PGM - Niterói
Prova:
FGV - 2023 - PGM - Niterói - Técnico de Procuradoria |
Q2166745
Segurança da Informação
Os códigos maliciosos, ou pragas virtuais, são programas que
executam ações danosas e maliciosas em computadores, sendo
necessário conhecê-los para combatê-los por meio de aplicativos
de segurança adequados.
O programa que se propaga automaticamente pelas redes,
explorando vulnerabilidades nos programas instalados e enviando
cópias de si mesmo de computador para computador, é o:
Ano: 2023
Banca:
Instituto Consulplan
Órgão:
IF-PA
Prova:
Instituto Consulplan - 2023 - IF-PA - Analista de Tecnologia da Informação/Desenvolvimento de Sistemas |
Q2164132
Segurança da Informação
Atualmente, existem diversos tipos de vírus que são capazes
de se replicarem como, por exemplo, os vírus de rede de computadores. Descreve corretamente estes vírus:
Q2161932
Segurança da Informação
O OWASP Top 10 2021 elenca os problemas de segurança mais comuns e mais importantes no contexto das aplicações web. O
problema de segurança que ocupa a primeira posição é:
Ano: 2023
Banca:
OBJETIVA
Órgão:
Câmara de Passo Fundo - RS
Prova:
OBJETIVA - 2023 - Câmara de Passo Fundo - RS - Escriturário |
Q2159022
Segurança da Informação
É considerado como uma camada extra de proteção que
pode ser ativada para reforçar a segurança de uma conta,
programa, aplicativo ou demais sistemas protegidos por
senhas. Caracteriza-se principalmente pela verificação da
identidade do usuário no momento do login, fornecendo
proteção mesmo em casos em que a senha principal é
comprometida ou vazada. Assinalar a alternativa que
apresenta CORRETAMENTE o sistema de segurança descrito
no trecho anterior:
Ano: 2023
Banca:
OBJETIVA
Órgão:
Câmara de Passo Fundo - RS
Prova:
OBJETIVA - 2023 - Câmara de Passo Fundo - RS - Assessor de Comunicação Social |
Q2158902
Segurança da Informação
O gerenciador de senhas é um aplicativo projetado para
armazenar e gerenciar as chamadas credenciais online, além
de também gerar senhas que sejam fortes, que serão
armazenadas em um banco de dados criptografados e
bloqueadas por uma senha mestra. Entre as alternativas
abaixo, assinalar a alternativa que apresenta um gerenciador
de senhas pessoais desenvolvido para aumentar a segurança
na navegação da internet:
Ano: 2023
Banca:
OBJETIVA
Órgão:
Câmara de Passo Fundo - RS
Prova:
OBJETIVA - 2023 - Câmara de Passo Fundo - RS - Assessor de Comunicação Social |
Q2158901
Segurança da Informação
A respeito das regras básicas ao utilizar a navegação na
internet de forma segura, marcar C para as afirmativas
Certas, E para as Erradas e, após, assinalar a alternativa que
apresenta a sequência CORRETA:
(_) É essencial manter o antivírus do computador ativo e atualizado ao utilizar a internet. (_) O firewall deve ser desinstalado da sua rede de dados para melhorar a performance da navegação e aumentar a segurança da rede. (_) A atualização do sistema operacional não é recomendada, pois permite a ação de invasores no momento da atualização.
(_) É essencial manter o antivírus do computador ativo e atualizado ao utilizar a internet. (_) O firewall deve ser desinstalado da sua rede de dados para melhorar a performance da navegação e aumentar a segurança da rede. (_) A atualização do sistema operacional não é recomendada, pois permite a ação de invasores no momento da atualização.
Ano: 2023
Banca:
FUNDATEC
Órgão:
Prefeitura de Casca - RS
Prova:
FUNDATEC - 2023 - Prefeitura de Casca - RS - Analista de Informática |
Q2112760
Segurança da Informação
Analise as assertivas abaixo sobre os requisitos para saber se o certificado digital de
um site é confiável:
I. O certificado não foi revogado pela Autoridade Certificadora emissora.
II. O endereço do site não confere com o descrito no certificado.
III. O certificado está dentro do prazo de validade.
IV. O certificado foi emitido por uma Autoridade Certificadora pertencente a uma cadeia de confiança reconhecida.
Quais estão corretas?
I. O certificado não foi revogado pela Autoridade Certificadora emissora.
II. O endereço do site não confere com o descrito no certificado.
III. O certificado está dentro do prazo de validade.
IV. O certificado foi emitido por uma Autoridade Certificadora pertencente a uma cadeia de confiança reconhecida.
Quais estão corretas?
Ano: 2023
Banca:
FEPESE
Órgão:
Prefeitura de Balneário Camboriú - SC
Prova:
FEPESE - 2023 - Prefeitura de Balneário Camboriú - SC - Especialista em Sistemas de Informação |
Q2085595
Segurança da Informação
Nos navegadores (browsers) ao acessar algum site é exibido um cadeado ao lado do endereço do site, conforme mostra a figura abaixo, extraída do navegador Chrome.
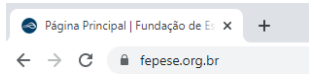
O fato de o cadeado estar fechado indica que a conexão com este site é segura. Isso significa que:
Ano: 2023
Banca:
FEPESE
Órgão:
Prefeitura de Balneário Camboriú - SC
Prova:
FEPESE - 2023 - Prefeitura de Balneário Camboriú - SC - Especialista em Inteligência de Dados |
Q2085409
Segurança da Informação
São exemplos válidos do risco de Design Inseguro
do OWASP:
1. Não limitar o número de tentativas de login
a um painel administrador, o que possibilita
ataques de força bruta.
2. Não conter proteções nativas com relação à
transações automatizadas via bots, o que possibilita tentativas de uso de cartões de crédito
roubados, por exemplo, em aplicações web
de e-commerce.
3. Não possuir uma URL padrão para administrar instâncias de aplicações web conhecidas,
como CMS, o que dificulta o trabalho do
administrador.
Assinale a alternativa que indica todas as afirmativas
corretas.
Ano: 2023
Banca:
FEPESE
Órgão:
Prefeitura de Balneário Camboriú - SC
Prova:
FEPESE - 2023 - Prefeitura de Balneário Camboriú - SC - Especialista em Inteligência de Dados |
Q2085407
Segurança da Informação
Estão dentre as top 10 riscos de segurança de
aplicações web do OWasp:
1. Worms
2. Ransomware
3. Falhas criptográficas
4. Componentes vulneráveis e obsoletos
5. Falsificação de requisições do lado do servidor
Assinale a alternativa que indica todas as afirmativas
corretas.
Q2074231
Segurança da Informação
O protocolo de segurança que autentica domínios, impedindo que os mesmos sejam falsificados,
permitindo identificar se uma mensagem de e-mail foi
enviada de forma legítima, é:
Ano: 2022
Banca:
Prefeitura de Bauru - SP
Órgão:
Prefeitura de Bauru - SP
Prova:
Prefeitura de Bauru - SP - 2022 - Prefeitura de Bauru - SP - Auxiliar em Saúde - Auxiliar de Regulação em Serviços de Saúde |
Q4415175
Segurança da Informação
Você recebe uma ligação de uma
pessoa que se apresenta como
funcionária de uma grande empresa de
Bauru. Durante a conversa essa pessoa
pede para confirmar seus dados com o
envio de um SMS para o seu celular e
que precisa do código presente nesse
SMS. O que você faria?
Ano: 2022
Banca:
Fundação FAPEC
Órgão:
UFGD
Prova:
Fundação FAPEC - 2022 - UFGD - Bibliotecário – Documentalista |
Q4262757
Segurança da Informação
Acerca dos conceitos da segurança de
redes, voltados para questões como firewall,
criptografia e privacidade, analise as afirmações
a seguir.
I - A criptografia, considerada como a ciência e a arte de escrever mensagens em forma cifrada ou em código, é um dos principais mecanismos de segurança que podemos usar para nos proteger dos riscos associados ao uso da Internet.
II - Nos dias de hoje, a maioria das pessoas utiliza Redes Sociais, o que as torna suscetíveis à possibilidade de furto de identidade, invasão de perfil e vazamentos de informações. Esses três riscos citados referem-se a questões de privacidade.
III - A privacidade pode ser considerada como a ciência ou a arte de escrever mensagens em forma cifrada ou em código, sendo um dos principais mecanismos de segurança que podemos usar para nos proteger dos riscos associados ao uso da Internet.
IV - A utilização de firewall ou firewall pessoais (instalados no computador) não protege o computador, tornando-o vulnerável a acessos não autorizados vindos da Internet.
Estão corretas, as assertivas:
I - A criptografia, considerada como a ciência e a arte de escrever mensagens em forma cifrada ou em código, é um dos principais mecanismos de segurança que podemos usar para nos proteger dos riscos associados ao uso da Internet.
II - Nos dias de hoje, a maioria das pessoas utiliza Redes Sociais, o que as torna suscetíveis à possibilidade de furto de identidade, invasão de perfil e vazamentos de informações. Esses três riscos citados referem-se a questões de privacidade.
III - A privacidade pode ser considerada como a ciência ou a arte de escrever mensagens em forma cifrada ou em código, sendo um dos principais mecanismos de segurança que podemos usar para nos proteger dos riscos associados ao uso da Internet.
IV - A utilização de firewall ou firewall pessoais (instalados no computador) não protege o computador, tornando-o vulnerável a acessos não autorizados vindos da Internet.
Estão corretas, as assertivas:
Ano: 2022
Banca:
COPESE - UFPI
Órgão:
Prefeitura de Beneditinos - PI
Prova:
COPESE - UFPI - 2022 - Prefeitura de Beneditinos - PI - Operador de Sistemas de Informática |
Q4239952
Segurança da Informação
A segurança nos computadores no momento da utilização da internet deve ser uma das prioridades dentro de
empreendimentos comerciais ou mesmo nas repartições públicas. Para cada afirmativa abaixo, informe se é
verdadeira (V) ou falsa (F). Em seguida, marque a opção que corresponde à sequência CORRETA:
( ) Os pen drives podem ser utilizados livremente entre os computadores sem risco de transmitir malwares entre as máquinas.
( ) A partir do Windows 10 não é mais necessário o uso de softwares antivírus para proteção contra malwares.
( ) A técnica de Phishing mira nos usuários online para extrair informações importantes, tais como: senhas e dados financeiros.
( ) Por ser baseado no Unix, o Sistema Operacional Linux não é afetado por malwares.
( ) Os pen drives podem ser utilizados livremente entre os computadores sem risco de transmitir malwares entre as máquinas.
( ) A partir do Windows 10 não é mais necessário o uso de softwares antivírus para proteção contra malwares.
( ) A técnica de Phishing mira nos usuários online para extrair informações importantes, tais como: senhas e dados financeiros.
( ) Por ser baseado no Unix, o Sistema Operacional Linux não é afetado por malwares.
Ano: 2022
Banca:
EPL Concursos
Órgão:
Prefeitura de Curitibanos - SC
Provas:
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Educação Especial - Segundo Professor
|
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Artes |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Ciências |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Educação Física |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Educação Infantil |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Geografia |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de História |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Língua Portuguesa |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Matemática |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Séries Iniciais |
EPL Concursos - 2022 - Prefeitura de Curitibanos - SC - Professor de Língua Inglesa |
Q4202494
Segurança da Informação
Conforme a cartilha CERT.br marque a alternativa
corresponde ao conceito de cookies
Ano: 2022
Banca:
OBJETIVA
Órgão:
Prefeitura de Sete Lagoas - MG
Provas:
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Assistente Social
|
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Cirurgião Dentista |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Enfermeiro |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Farmacêutico Bioquímico |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Fisioterapeuta |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Nutricionista |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Psicólogo |
Q4168845
Segurança da Informação
De acordo com a Cartilha de Segurança para Internet,
diversos golpes são aplicados na internet. Sobre o furto de
identidade, analisar a sentença abaixo:
A melhor forma de impedir que uma identidade seja furtada é evitar que um impostor tenha acesso aos dados e às contas de usuário (1ª parte). Quando uma identidade é furtada, ninguém arca com consequências, como perdas financeiras, perda de reputação e falta de crédito (2ª parte). Quanto mais informações são disponibilizadas sobre a vida e a rotina, mais fácil se torna para um golpista furtar uma identidade, pois mais dados ele tem disponíveis e mais convincente ele pode ser (3ª parte).
A sentença está:
A melhor forma de impedir que uma identidade seja furtada é evitar que um impostor tenha acesso aos dados e às contas de usuário (1ª parte). Quando uma identidade é furtada, ninguém arca com consequências, como perdas financeiras, perda de reputação e falta de crédito (2ª parte). Quanto mais informações são disponibilizadas sobre a vida e a rotina, mais fácil se torna para um golpista furtar uma identidade, pois mais dados ele tem disponíveis e mais convincente ele pode ser (3ª parte).
A sentença está:
Ano: 2022
Banca:
OBJETIVA
Órgão:
Prefeitura de Sete Lagoas - MG
Provas:
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Assistente Social
|
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Cirurgião Dentista |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Enfermeiro |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Farmacêutico Bioquímico |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Fisioterapeuta |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Nutricionista |
OBJETIVA - 2022 - Prefeitura de Sete Lagoas - MG - Psicólogo |
Q4168844
Segurança da Informação
De acordo com a Cartilha de Segurança para Internet,
assinalar a alternativa que preenche a lacuna abaixo
CORRETAMENTE:
____________ são pequenos arquivos que são gravados no computador quando se acessa sites na Internet e que são reenviados a estes mesmos sites quando novamente visitados. São usados para manter informações como carrinho de compras, lista de produtos e preferências de navegação.
____________ são pequenos arquivos que são gravados no computador quando se acessa sites na Internet e que são reenviados a estes mesmos sites quando novamente visitados. São usados para manter informações como carrinho de compras, lista de produtos e preferências de navegação.
Ano: 2022
Banca:
OBJETIVA
Órgão:
Prefeitura de Herval - RS
Provas:
OBJETIVA - 2022 - Prefeitura de Herval - RS - Assistente Social
|
OBJETIVA - 2022 - Prefeitura de Herval - RS - Enfermeiro |
OBJETIVA - 2022 - Prefeitura de Herval - RS - Advogado |
OBJETIVA - 2022 - Prefeitura de Herval - RS - Arquiteto |
OBJETIVA - 2022 - Prefeitura de Herval - RS - Psicólogo |
Q4167913
Segurança da Informação
De acordo com a Cartilha de Segurança para Internet,
existem alguns indícios que podem demonstrar que sua
identidade está sendo indevidamente usada por golpistas,
tais como:
I. Nunca ter problemas com órgãos de proteção de crédito.
II. Receber o retorno de e-mails que foram enviados.
III. Ao analisar o extrato da conta bancária ou do cartão de crédito, perceber transações estranhas.
Está(ão) CORRETO(S):
I. Nunca ter problemas com órgãos de proteção de crédito.
II. Receber o retorno de e-mails que foram enviados.
III. Ao analisar o extrato da conta bancária ou do cartão de crédito, perceber transações estranhas.
Está(ão) CORRETO(S):
Ano: 2022
Banca:
AGIRH
Órgão:
Prefeitura de Silveiras - SP
Provas:
AGIRH - 2022 - Prefeitura de Silveiras - SP - Assistente Social
|
AGIRH - 2022 - Prefeitura de Silveiras - SP - Analista de Tributos |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Assessor de Planejamento |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Assistente Administrativo |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Auxiliar de Contabilidade |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Biomédico |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Médico - ESF |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Médico |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Técnico em Enfermagem - ESF |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Técnico em Enfermagem |
AGIRH - 2022 - Prefeitura de Silveiras - SP - Técnico em Segurança do Trabalho |
Q4157906
Segurança da Informação
Considerando sobre segurança na internet análise:
1-Malware.
2-Phishing
3-Spam
4-Spyware
( ) é um termo para qualquer tipo de “malicious software” (“software malicioso”) projetado para infiltrar no dispositivo do usuário sem o seu conhecimento
( ) coleta informações sobre um dispositivo ou rede e transmite esses dados para o invasor, geralmente usado para descobrir dados pessoais, credenciais de login, números de cartão de crédito e dados bancários.
( ) é uma técnica de crime cibernético que usa fraude, truque ou engano para manipular as pessoas e obter informações confidenciais, através de truques de engenharia social para obter dados privados das vítimas.
( ) é uma mensagem eletrônica geralmente recebidas por e-mail que chega ao usuário sem a sua permissão ou seu desejo em recebê-lo.
A alternativa que associa corretamente é:
1-Malware.
2-Phishing
3-Spam
4-Spyware
( ) é um termo para qualquer tipo de “malicious software” (“software malicioso”) projetado para infiltrar no dispositivo do usuário sem o seu conhecimento
( ) coleta informações sobre um dispositivo ou rede e transmite esses dados para o invasor, geralmente usado para descobrir dados pessoais, credenciais de login, números de cartão de crédito e dados bancários.
( ) é uma técnica de crime cibernético que usa fraude, truque ou engano para manipular as pessoas e obter informações confidenciais, através de truques de engenharia social para obter dados privados das vítimas.
( ) é uma mensagem eletrônica geralmente recebidas por e-mail que chega ao usuário sem a sua permissão ou seu desejo em recebê-lo.
A alternativa que associa corretamente é:
Ano: 2022
Banca:
UNIFAL-MG
Órgão:
UNIFAL-MG
Provas:
UNIFAL-MG - 2022 - UNIFAL-MG - Técnico em Assuntos Educacionais
|
UNIFAL-MG - 2022 - UNIFAL-MG - Médico/Área: Psiquiatria |
Q4139652
Segurança da Informação
Qual informação é inadequada com relação a ataque na Internet?

 Conheça nossos planos