Questões de Concurso Comentadas sobre segurança da informação
Foram encontradas 13.539 questões


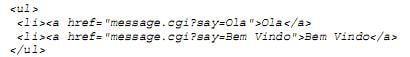
Se a mensagem for simplesmente exibida ao usuário sem efetuar a validação (escaping), a seguinte URL poderia ser criada:
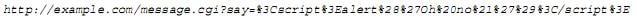
Causando um problema de vulnerabilidade conhecido como
Diante da ação cada vez maior da pirataria e do plágio, os desenvolvedores de bibliotecas digitais vêm buscando alternativas para coibir essas ações. Segundo Paes (2003), uma delas é o tratamento de direitos autorais, que estabelece mecanismos de proteção dos documentos contidos em bibliotecas digitais, prevendo critérios para acesso integral ou parcial a objetos digitalizados, mecanismos para liberação de cópias e a remuneração dos autores.
NÃO se constitui um desses mecanismos:
Um dos capítulos da norma ABNT ISO/IEC 27002 estabelece a necessidade de proteção das áreas seguras (que contêm instalações de processamento da informação). O capítulo em questão refere-se
Sobre Certificação Digital, analise as seguintes afirmativas:
I. A utilização de certificados digitais para uso interno pode ser suprida com a instalação de uma Autoridade Certificadora (CA) em um servidor com Windows 2008 Server. Assim, não haveria custos com a aquisição de certificados de autoridades certificadoras públicas.
II. Os algoritmos utilizados em uma Infraestrutura de Chave Pública são conhecidos (públicos), mas isso não diminui a segurança do processo criptográfico.
III. Verificar se o https está ativado em um site é uma garantia de que o certificado digital deste site é válido.
Estão CORRETAS as afirmativas:
No que diz respeito ao funcionamento da ICP-Brasil, julgue o item que se segue.
Recebimento, validação, encaminhamento de solicitações de
emissão ou revogação de certificados digitais e identificação,
de forma presencial, de seus solicitantes, são responsabilidades
de uma autoridade de registro vinculada à AC-Raiz da
ICP-Brasil.
No que diz respeito ao funcionamento da ICP-Brasil, julgue o item que se segue.
Compete à AC-Raiz da ICP-Brasil emitir, expedir, distribuir,
revogar e gerenciar os certificados das autoridades
certificadoras de nível imediatamente inferior a ela.
No que diz respeito ao funcionamento da ICP-Brasil, julgue o item que se segue.
Uma autoridade certificadora do tempo (ACT) é uma entidade
na qual os usuários de serviços de carimbo do tempo solicitam
timestamp.
Se a veracidade do emissor de uma mensagem estiver garantida e sua assinatura puder ser verificada publicamente, o emissor deverá assinar a mensagem com sua chave privada.
Uma função de hash não linear é aquela em que uma mensagem de determinado tamanho, que utiliza salt bit, deve passar por uma função e gerar uma saída de tamanho aleatório.
Um certificado digital padrão X.509 contém, entre outros dados, a versão, o número serial e o tipo de algoritmo criptográfico utilizado pela autoridade certificadora.
De acordo com a referida norma, os riscos são aceitáveis, desde que satisfaçam claramente às políticas da organização e aos critérios de aceitação de riscos.
A norma em tela prevê que o SGSI inclua uma estrutura para definir objetivos e estabeleça direcionamento global para ações relativas à segurança da informação.
A respeito da norma NBR ISO/IEC 27.002:2005, julgue o item a seguir.
A norma NBR citada acima prevê onze seções sobre o
tratamento de riscos de segurança da informação.
A respeito da norma NBR ISO/IEC 27.002:2005, julgue o item a seguir.
De acordo com a referida norma, todos os itens de controle,
seções e etapas são aplicáveis apenas a organizações de grande
envergadura.
A estrutura da ICP-Brasil não prevê o uso de autoridades de registro e utiliza autoridades certificadoras assinadas pela chave pública da própria ICP-Brasil.
O comitê gestor da ICP-Brasil verifica se as autoridades certificadoras atuam em conformidade com as diretrizes e as normas técnicas estabelecidas.
A emissão da lista de certificados revogados (LCR) é responsabilidade da AC-Raiz da ICP-Brasil.
O algoritmo AES, que é simétrico, opera com cifra de blocos de tamanho fixo e chaves com tamanhos variados de 128, 192 ou 256 bits.
O algoritmo RSA define que, para cada iteração de passagem da cifra de bloco, a chave do bloco seja dependente do bloco anterior. Esse algoritmo também define que a chave seja de 56 bits.
Em algoritmos assimétricos, as chaves são matematicamente independentes e a fatoração dos dados permite obter a relação de independência.

 Conheça nossos planos