Questões de Concurso Sobre segurança da informação
Foram encontradas 15.076 questões


Ano: 2010
Banca:
FCC
Órgão:
MPE-RN
Prova:
FCC - 2010 - MPE-RN - Analista de Tecnologia da Informação - Suporte Técnico |
Q51823
Segurança da Informação
Na implementação de uma solução de backup, a escolha e o ajuste das estratégias de backup são fundamentais na obtenção de um sistema eficaz. Nesse contexto, considere:
I. Os recursos de armazenamento, quando encarados sob o ponto de vista da sua integridade e necessidade de proteção devem assegurar que informações, mesmo aquelas com baixa taxa de consulta e com razoável grau de desatualização, sejam integradas ao conjunto de dados de um sistema de backup otimizado.
II. A escolha criteriosa do que deve ser protegido leva em conta não a classificação da informação sempre nos mesmos padrões, mas sim a otimização do tempo para a operação de backup, volume de dados a armazenar e congestionamento da rede, entre outros fatores.
III. A periodicidade das operações de backup está intimamente ligada à taxa de crescimento da informação e ao esforço que é necessário despender para repor a informação, desde a última operação de backup. Nesse sentido, um backup semanal pode ser suficientemente aplicado em sistemas de aquisição em tempo real ou a processamentos de dados relativos a eventos únicos.
IV. Do ponto de vista da escalabilidade, uma solução de backup deve ser dimensionada de acordo com a medida da previsão de crescimento dos sistemas e do ambiente em que ela se insere. Por outro lado, em termos de sistema protegido, a janela dedicada ao backup é definida pelo tempo que um sistema fica dedicado exclusivamente à operação de backup, levando em conta a paralisação total ou parcial dos seus serviços.
Está correto o que se afirma APENAS em
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
TRE-MT
Provas:
CESPE / CEBRASPE - 2010 - TRE-MT - Técnico Judiciário - Programação de Sistemas
|
CESPE - 2010 - TRE-MT - Técnico Judiciário - Operação de Computador |
Q47367
Segurança da Informação
A respeito dos conceitos de segurança da informação, assinale a opção correta.
Ano: 2010
Banca:
ESAF
Órgão:
MPO
Prova:
ESAF - 2010 - MPOG - Analista de Planejamento e Orçamento - Tecnologia da Informação - Prova 2 |
Q45428
Segurança da Informação
O Fluxo de Análise das ameaças e riscos, na ordem apresentada, consiste de
Ano: 2010
Banca:
ESAF
Órgão:
MPO
Prova:
ESAF - 2010 - MPOG - Analista de Planejamento e Orçamento - Tecnologia da Informação - Prova 2 |
Q45425
Segurança da Informação
Os agentes envolvidos com a informação como ativo são:
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
EMBASA
Prova:
CESPE / CEBRASPE - 2010 - EMBASA - Analista de Saneamento - Analista de Tecnologia da Informação - Desenvolvimento |
Q45169
Segurança da Informação
Texto associado
Com referência aos fundamentos de segurança relacionados a
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
Na criptografia de chave única ou simétrica, o tamanho da chave não é importante no processo de cifrar porque a segurança está embutida no ocultamento do código contra criptoanálise.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
EMBASA
Prova:
CESPE / CEBRASPE - 2010 - EMBASA - Analista de Saneamento - Analista de Tecnologia da Informação - Desenvolvimento |
Q45168
Segurança da Informação
Texto associado
Com referência aos fundamentos de segurança relacionados a
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
Um certificado digital possui alguns atributos comuns, entre os quais estão a assinatura do emissor do certificado e o prazo de validade.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
EMBASA
Prova:
CESPE / CEBRASPE - 2010 - EMBASA - Analista de Saneamento - Analista de Tecnologia da Informação - Desenvolvimento |
Q45166
Segurança da Informação
Texto associado
Com referência aos fundamentos de segurança relacionados a
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
Na criptografia de chave pública, os usuários usam um par de chaves, sendo que o que é realizado com uma chave só pode ser desfeito com a outra chave.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
EMBASA
Prova:
CESPE / CEBRASPE - 2010 - EMBASA - Analista de Saneamento - Analista de Tecnologia da Informação - Desenvolvimento |
Q45165
Segurança da Informação
Texto associado
Com referência aos fundamentos de segurança relacionados a
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
O princípio da autenticação em segurança diz que um usuário ou processo deve ser corretamente identificado. Além disso, todo processo ou usuário autêntico está automaticamente autorizado para uso dos sistemas.
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q42301
Segurança da Informação
Analise o texto a seguir. Ato de averiguar a identidade de uma entidade do sistema (por exemplo, usuário, sistema, ponto de rede) e a elegibilidade da entidade para acessar a informação disponível em computadores. Designado para proteção contra atividades fraudulentas no logon, esse ato também pode se referir à verificação da correção de um dado. O texto acima trata do conceito de
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q42299
Segurança da Informação
Durante um treinamento sobre a NBR/ISO 27002:2005, um palestrante fez as afirmativas, a respeito das orientações descritas na norma, apresentadas a seguir.
I - A Norma define uma série de indicadores chaves de desempenho, relacionados à segurança, que devem ser avaliados e utilizados para melhoria dos processos.
II - Convém que, adicionalmente à notificação de eventos de segurança da informação e fragilidades, o monitoramento de sistemas, alertas e vulnerabilidades seja utilizado para a detecção de incidentes de segurança da informação.
III - Convém que os usuários sejam alertados para usar diferentes senhas de qualidade para cada um dos serviços, caso necessitem acessar múltiplos serviços, sistemas ou plataformas, e sejam requeridos para manter separadamente múltiplas senhas, já que o usuário estará assegurado de que um razoável nível de proteção foi estabelecido para o armazenamento da senha em cada serviço, sistema ou plataforma.
Está(ão) correta(s) a(s) afirmativas(s)
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q42298
Segurança da Informação
Para a NBR/ISO 27002:2005, convém que a análise crítica da política de segurança da informação leve em consideração os resultados da análise crítica pela direção. Convém ainda que as saídas da análise crítica pela direção incluam quaisquer decisões e ações relacionadas às melhorias:
I - do enfoque da organização para gerenciar a segurança da informação e seus processos.
II - dos controles e dos objetivos de controles.
III - na alocação de recursos e/ou de responsabilidades.
Pela norma, deve(m) ser considerada(s) a(s) melhoria(s)
I - do enfoque da organização para gerenciar a segurança da informação e seus processos.
II - dos controles e dos objetivos de controles.
III - na alocação de recursos e/ou de responsabilidades.
Pela norma, deve(m) ser considerada(s) a(s) melhoria(s)
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q42266
Segurança da Informação
Duas entidades, P e Q, desejam se comunicar por meio de um canal seguro e, para isso, decidem utilizar uma terceira entidade de confiança, X, para a criação deste canal. Ambas as entidades já possuem a chave pública de X e confiariam em uma assinatura dessa entidade.
Nesse contexto, considere os seguintes passos executados para a estabelecimento do canal:
1. P requisita a X a chave pública de Q.
2. X pega a chave pública verificada de Q, nos seus bancos de dados, e assina essa chave atestando sua legitimidade.
3. X envia para P a chave junto com a assinatura.
4. P verifica a assinatura de X, certifica-se de que tudo está correto e aceita essa chave de Q como autêntica.
5. P usa sua chave particular para encriptar a chave pública de Q e envia o resultado para Q.
6. Q usa sua chave particular para desencriptar a chave enviada por P.
7. P e Q passam a usar um algoritmo simétrico com a chave enviada por P para trocar as mensagens.
Considerando os objetivos de P e Q e analisando os passos por eles executados, conclui-se que, para atender às necessidades de P e Q
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q42264
Segurança da Informação
Considere o seguinte pseudocódigo que está sendo elaborado para um algoritmo criptográfico, no qual message é o texto de entrada.
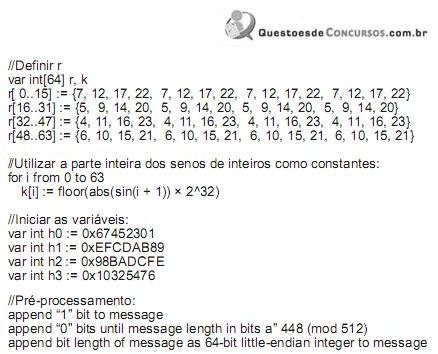
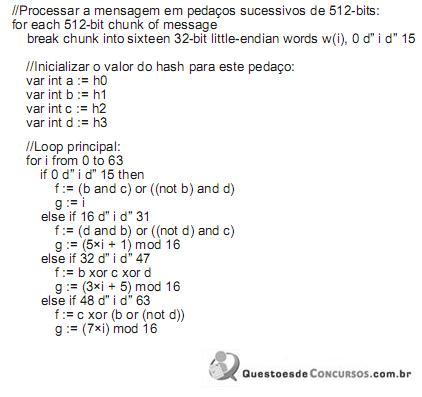
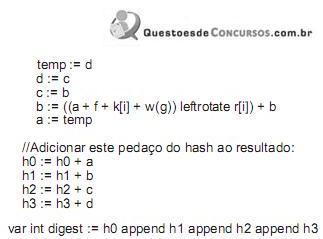
Sobre este algoritmo é INCORRETO afirmar que
Sobre este algoritmo é INCORRETO afirmar que
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q42263
Segurança da Informação
Em relação aos aspectos relevantes que envolvem a segurança da informação, analise as proposições a seguir.
I - O certificado digital de uma empresa é um arquivo confidencial que deve estar a salvo das ações de hackers, pois, caso contrário, o certificado será revogado.
II - CAPTCHAs podem ser utilizados para impedir que softwares automatizados executem ações que degradem a qualidade do serviço prestado por um sistema Web, devido ao abuso no uso do recurso disponibilizado pelo sistema.
III - O não repúdio é uma técnica de proteção utilizada por agentes de segurança para educar os usuários contra a possível tentativa de hackers de obterem informações importantes ou sigilosas em organizações ou sistemas, por meio da enganação ou da exploração da confiança das pessoas.
Está(ão) correta(s) a(s) proposição(ões)
Ano: 2010
Banca:
CESGRANRIO
Órgão:
IBGE
Prova:
CESGRANRIO - 2010 - IBGE - Analista de Sistemas - Comunicação e Rede |
Q42232
Segurança da Informação
Paulo é o administrador de uma rede com o Windows Server 2003, usado para o compartilhamento de arquivos de sua empresa. O servidor possui dois discos rígidos SCSI, sendo que cada disco hospeda um único volume. O primeiro volume hospeda o sistema operacional e os arquivos de programa. O segundo volume hospeda os compartilhamentos de arquivos. O backup do servidor é feito em uma fita DAT individual, a qual é rotulada com o dia em que o backup foi executado. O regime de backup é o seguinte: backup completo aos sábados, às 4h; backup diferencial aos domingos, às 4h; backup incremental às segundas, às 5h 30min; backup diferencial às terças, às 4h; backup incremental às quartas, às 5h 30min; backup diferencial às quintas, às 4h; e backup incremental às sextas, às 5h 40min. Na quinta, às 13h 34min, o disco que hospeda o volume que contém os compartilhamentos de arquivos apresenta uma falha. Paulo consegue substituir o disco e recriar o volume em 30 min. Ele tem acesso total aos dez últimos dias de fitas de backup. Que ordem de restauração deve ser usada por Paulo para atingir a restauração mais completa dos compartilhamentos de arquivo?
Ano: 2010
Banca:
FCC
Órgão:
DPE-SP
Prova:
FCC - 2010 - DPE-SP - Agente de Defensoria - Analista de Sistemas |
Q42061
Segurança da Informação
Tipo de tecnologia de identificação digital que permite que transações eletrônicas dos mais diversos tipos sejam feitas, considerando sua integridade, autenticidade e confidencialidade, de forma a evitar que adulterações, interceptações ou outros tipos de fraude ocorram. Trata-se do conceito de
Ano: 2010
Banca:
ESAF
Órgão:
SUSEP
Prova:
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Tecnologia da Informação |
Q40916
Segurança da Informação
Entende-se por Plano de Contingência
Ano: 2010
Banca:
ESAF
Órgão:
SUSEP
Prova:
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Tecnologia da Informação |
Q40915
Segurança da Informação
Um dos objetivos do firewall é
Ano: 2010
Banca:
ESAF
Órgão:
SUSEP
Prova:
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Tecnologia da Informação |
Q40914
Segurança da Informação
Por política de segurança entende-se
Ano: 2010
Banca:
ESAF
Órgão:
SUSEP
Prova:
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Tecnologia da Informação |
Q40913
Segurança da Informação
Em segurança da informação, os agentes envolvidos em uma relação agente-ativo são:

 Conheça nossos planos