Questões de Concurso Sobre segurança da informação
Foram encontradas 15.076 questões


Com base na política de backup apresentada, julgue como verdadeiras (V) ou falsas (F) as afirmativas a seguir.
I - O tempo de restauração é superior ao tempo de backup.
II - Serão incluídos no backup de terça a quinta-feira somente os arquivos selecionados que tenham sido alterados.
III - Se a política de terça a sexta-feira for alterada para o tipo diferencial, somente os arquivos alterados no dia serão inclusos no backup.
Marque a alternativa que cita a seqüência de julgamento correta.
Com base na política de backup a seguir, responda à questão.
- Segunda-feira – backup normal dos dados.
- Terça a sexta-feira – backup incremental.
- Horário agendado para backup - 20h00
Na hipótese de perda de todos os dados na sexta-feira,
qual será o procedimento de restauração para
recuperação correta dos dados?
O problema da segurança da informação digital é um desafio relevante nas sociedades atuais, devido ao crescente uso da Tecnologia da Informação (TI), pois cada vez mais a informação digital é um “patrimônio” para as organizações. De um lado, constata-se que a TI vem auxiliando a realização automatizada das diversas atividades associadas aos negócios ou campos de atuação das organizações. Por outro lado, estas crescentes automatizações (dos processos organizacionais) podem permitir a ocorrência de riscos de ataques ao ambiente computacional das organizações, permitindo, por exemplo, a revelação e/ou modificação não autorizada de informações digitais, bem como possibilitando algum tipo de fraude. Por esta razão, é imperioso o uso de controles, ou seja, medidas de segurança da informação de caráter técnico, organizacional ou humano para diminuir tais problemas, principalmente em sistemas críticos como os existentes em sistemas criptográficos. De acordo com pesquisa de segurança da informação, realizada nos Estados Unidos, “ameaças como vírus, acesso não autorizado, furto de notebook e roubo de informação proprietária das organizações são responsáveis por mais de 70 % das perdas financeiras das empresas” [Gordon et al. (2006)].
Com base nos conceitos, metodologias e objetivos da auditoria, julgue corretamente as afirmativas como verdadeiras (V) ou falsas (F) e assinale a alternativa correspondente
I - Na auditoria, com o registro muito grande de eventos, haverá problemas de espaço para tanta informação, lentidão do sistema e acúmulo demasiado de informações. Registrando pouco, corre-se o risco de não identificar justamente aquela ação que permitiria desvendar o problema.
II – Quando o objetivo da auditoria é a detecção de invasões do sistema, a melhoria do sistema ou mesmo a prevenção pela detecção de tentativas de quebra de segurança, é imprescindível que a trilha de auditoria seja periodicamente revista
III – Nem todo usuário deve ser responsabilizado por seus atos.
IV - No dimensionamento da trilha de auditoria,
deve-se sempre trabalhar com valores
folgados, a fim de evitar ao máximo de se
atingir a situação limite. O administrador deve
ser avisado o mais rápido possível da
proximidade de exaustão da trilha.
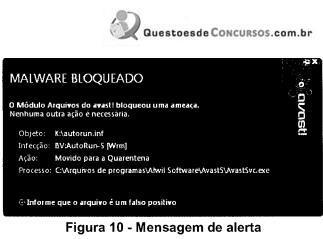
A questão baseia-se na Figura 10 que mostra uma mensagem de alerta que foi exibida em um computador ao ser detectado um malware.
Como exemplos de malware podem-se citar os seguintes:
I - Virus.
II - Cavalos de Troia.
III - Backdoors.
IV - Rootkits
Quais estão corretas?
I - Ao contrário dos primeiros vírus do computador, que tinham por objetivo a inabilitação do sistema através de exclusão e alteração de arquivos, na atualidade os vírus muitas vezes não prejudicam o correto funcionamento do sistema, tornando-o praticamente invisível a usuários comuns.
II - Uma função maliciosa que pode ser executada por um cavalo de tróia é o furto de senhas e outras informação relevantes, como números de contas de banco e cartões de créditos.
III - O constante avanço das ferramentas para combate a pragas (antivírus) fez com que este tipo de ameaça não seja mais considerada uma preocupação para usuários.
IV - O sistema operacional Linux é totalmente imune a vírus, por este motivo grande parte das instituições bancárias, que antes utilizaram Windows, estão migrando seus sistemas.
Assinale a alternativa correta:
I - Nos sistemas que fazem uso de chaves simétricas, as chaves utilizadas pelo emissor e pelo receptor são idênticas e secretas. Enquanto nos sistemas com uso de chaves públicas, faz-se uso de um par de chaves, sendo uma delas de conhecimento exclusivo de um dos integrantes e a segunda de conhecimento por parte de ambos.
II - A infra-estrutura das chaves públicas baseia-se no padrão X.509, constituída por programas, formatos de dados, procedimentos, protocolos de comunicação, políticas de segurança e mecanismos criptográficos de chave pública de maneira a permitir a autenticação, confidencialidade, não-repúdio e integridade às mensagens que forem trocadas entre os componentes
III - Para que a criptografia e a descriptografia seja possível, alguns elementos se fazem necessários, sendo estes: Protocolos, Algoritmos, Software e Chaves. Para que ocorra o processo de autenticação os participantes devem estabelecer a chave que será utilizada ou então incluir um terceiro confiável, no caso um servidor de autenticação.
IV - Podemos definir uma assinatura digital como uma maneira de comprovar que dados foram, de fato, gerados pelo proprietário de determinada chave. Uma assinatura digital pode ser vista como um caso especial de código de integridade de mensagem, onde o código pode ter sido gerado apenas por um dos participantes. Assinale a alternativa correta:

 Conheça nossos planos