Questões de Concurso Sobre segurança da informação
Foram encontradas 15.020 questões


Ano: 2026
Banca:
UERJ
Órgão:
UERJ
Prova:
UERJ - 2026 - UERJ - Analista de Tecnologia da Informação/Sistemas de Informação |
Q4041514
Segurança da Informação
A criptografia de chaves públicas apresentada por Diffie Hellman, em 1976, permitia que pessoas
pudessem se comunicar de forma cifrada e segura, sem necessidade de compartilhamento de uma chave
secreta em comum com antecedência. O mecanismo de chaves públicas garante a confidencialidade em
uma troca de mensagens em que o remetente cifra a mensagem:
Ano: 2026
Banca:
UERJ
Órgão:
UERJ
Prova:
UERJ - 2026 - UERJ - Analista de Tecnologia da Informação/Sistemas de Informação |
Q4041513
Segurança da Informação
Tornar uma rede segura envolve mais do que livrá-la de erros de programação, pois há também
problemas causados por indivíduos mal-intencionados que, por exemplo, desejam esquivar-se de certos
compromissos assumidos, como uma aquisição ou um pedido realizado. A característica de segurança
da informação que está relacionada a esse tipo de problema é a:
Ano: 2026
Banca:
FUNDATEC
Órgão:
PC-RS
Prova:
FUNDATEC - 2026 - PC-RS - Escrivão e Inspetor de Polícia - P2 |
Q4040704
Segurança da Informação
A criptografia que utiliza a mesma chave tanto para codificar (criptografar) quanto
para decodificar (descriptografar) uma informação é:
Ano: 2026
Banca:
FUNDATEC
Órgão:
PC-RS
Prova:
FUNDATEC - 2026 - PC-RS - Escrivão e Inspetor de Polícia - P2 |
Q4040702
Segurança da Informação
Sobre a autenticação multifator (MFA), é INCORRETO afirmar que:
Ano: 2026
Banca:
FUNDATEC
Órgão:
PC-RS
Prova:
FUNDATEC - 2026 - PC-RS - Escrivão e Inspetor de Polícia - P2 |
Q4040693
Segurança da Informação
Em relação à segurança cibernética, qual das alternativas abaixo melhor define o que
é spoofing?
Ano: 2026
Banca:
FUNDATEC
Órgão:
PC-RS
Prova:
FUNDATEC - 2026 - PC-RS - Escrivão e Inspetor de Polícia - P2 |
Q4040691
Segurança da Informação
Assinale a alternativa que corresponde a uma técnica de rastreamento e identificação
que consiste na identificação única de um dispositivo ou usuário através da coleta e combinação de
características técnicas específicas, sem a necessidade de arquivos armazenados (como cookies) ou
contas logadas.
Ano: 2026
Banca:
MSConcursos
Órgão:
Prefeitura de Santana de Parnaíba - SP
Prova:
MSConcursos - 2026 - Prefeitura de Santana de Parnaíba - SP - Oficial Administrativo |
Q4040212
Segurança da Informação
O termo “phishing” refere-se a uma prática comum na internet, em que criminosos utilizam
técnicas de engenharia social, como e-mails, mensagens ou sites falsos, para induzir usuários a
fornecerem informações confidenciais. Nesse contexto, o phishing é definido como:
Ano: 2026
Banca:
MSConcursos
Órgão:
Prefeitura de Santana de Parnaíba - SP
Prova:
MSConcursos - 2026 - Prefeitura de Santana de Parnaíba - SP - Oficial Administrativo |
Q4040209
Segurança da Informação
Um arquivo com extensão “.exe” recebido por e-mail deve ser tratado com cautela por quê?
Ano: 2026
Banca:
MSConcursos
Órgão:
Prefeitura de Santana de Parnaíba - SP
Prova:
MSConcursos - 2026 - Prefeitura de Santana de Parnaíba - SP - Oficial Administrativo |
Q4040208
Segurança da Informação
Ao acessar determinado site, o navegador exibe um cadeado ao lado do endereço. Isso
indica principalmente que:
Ano: 2026
Banca:
AMEOSC
Órgão:
Prefeitura de Itapiranga - SC
Prova:
AMEOSC - 2026 - Prefeitura de Itapiranga - SC - Auxiliar Administrativo |
Q4039723
Segurança da Informação
Um servidor público utiliza o correio eletrônico
institucional para comunicação com outros setores e com
cidadãos. Em determinada situação, ele recebeu um
e-mail com link para acesso a um suposto sistema
interno, solicitando atualização imediata de dados
pessoais, sob pena de bloqueio de acesso.
Diante desse cenário, e considerando boas práticas no
uso de e-mail e internet no ambiente institucional, é
correto afirmar que o servidor deve:
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de São José dos Cordeiros - PB
Prova:
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Nível Fundamental |
Q4039611
Segurança da Informação
Com o avanço da tecnologia e o uso cada vez
mais frequente da internet e das redes sociais, a
segurança digital tornou-se uma preocupação
importante para todos os usuários, de modo que
muitos golpes virtuais, invasões de contas e
vazamentos de informações acontecem devido a
comportamentos inadequados ou descuidos ao
utilizar dispositivos e plataformas online. Por isso,
conhecer práticas seguras na internet é
fundamental para proteger dados pessoais e evitar
problemas. Considerando esse contexto, o que
um usuário nunca deve fazer ao utilizar a internet
para manter a segurança digital é:
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de São José dos Cordeiros - PB
Provas:
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Assistente Social
|
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Educador Físico |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Médico - PSF |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Fiscal de Tributos |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Psicólogo |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Fisioterapeuta |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Fonoaudiólogo |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Nutricionista |
Q4039134
Segurança da Informação
Sobre segurança na internet, considerando
riscos, golpes, ataques, códigos maliciosos e boas
práticas de uso seguro, assinale a alternativa
correta.
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de São José dos Cordeiros - PB
Provas:
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Guarda
|
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Auxiliar de Professor - Educação Infantil |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Técnico em Enfermagem |
Q4038915
Segurança da Informação
Considerando o conceito de passkey, assinale
a alternativa correta.
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de São José dos Cordeiros - PB
Provas:
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Guarda
|
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Auxiliar de Professor - Educação Infantil |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Técnico em Enfermagem |
Q4038911
Segurança da Informação
Um agente de saúde precisa acessar um sistema online para registrar informações de visitas domiciliares. Ao acessar o site, ele observa que o endereço começa com “https://”. Essa sigla indica que:
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de São José dos Cordeiros - PB
Provas:
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Guarda
|
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Auxiliar de Professor - Educação Infantil |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Técnico em Enfermagem |
Q4038910
Segurança da Informação
O agente de saúde João precisa proteger os dados das visitas domiciliares contra perda ou falha no computador. Indique qual ação representa uma prática adequada de backup.
Ano: 2026
Banca:
Ápice Consultoria
Órgão:
Prefeitura de São José dos Cordeiros - PB
Provas:
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Guarda
|
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Auxiliar de Professor - Educação Infantil |
Ápice Consultoria - 2026 - Prefeitura de São José dos Cordeiros - PB - Técnico em Enfermagem |
Q4038909
Segurança da Informação
Na imagem a seguir, o histórico do Windows 10 indica a detecção de Trojan:Win32/Swisyn!rfn com status “Falha”.
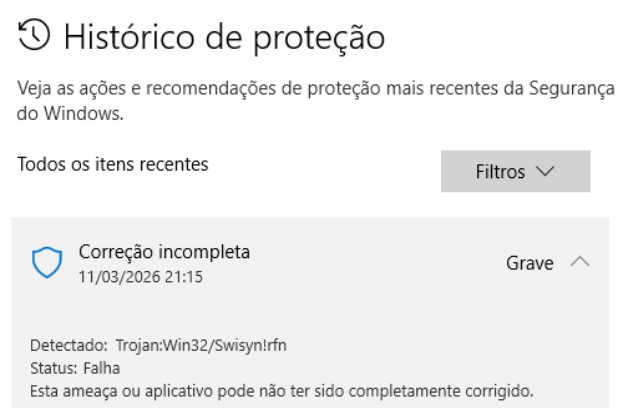
Analise as descrições e assinale a que representa corretamente o tipo de ameaça e a ação do sistema:
Ano: 2026
Banca:
Instituto Legalle
Órgão:
Prefeitura de Criciúma - SC
Prova:
Instituto Legalle - 2026 - Prefeitura de Criciúma - SC - Técnico de Enfermagem |
Q4038486
Segurança da Informação
No contexto das noções de segurança para
Internet no serviço público, um servidor recebe um e-mail
supostamente enviado por uma instituição financeira,
solicitando a atualização urgente de seus dados bancários
por meio de um link disponibilizado na mensagem.
Considerando as boas práticas de segurança da
informação, essa situação caracteriza, possivelmente:
Ano: 2026
Banca:
FCC
Órgão:
MPE-AP
Prova:
FCC - 2026 - MPE-AP - Técnico Ministerial — Especialidade: Apoio Administrativo |
Q4038442
Segurança da Informação
Em um ambiente corporativo de um Ministério Público Estadual, na qual são tratadas informações sensíveis e sigilosas, a adoção de procedimentos de segurança digital é fundamental para proteger a instituição contra ameaças cibernéticas. Entre essas
ameaças, destacam-se os vírus, worms, malware, phishing e outras pragas virtuais, as quais podem comprometer a integridade,
a confidencialidade e a disponibilidade dos dados.
Considerando as melhores práticas de segurança digital para a proteção de sistemas institucionais contra ameaças virtuais, um procedimento de prevenção eficaz e recomendado é
Considerando as melhores práticas de segurança digital para a proteção de sistemas institucionais contra ameaças virtuais, um procedimento de prevenção eficaz e recomendado é
Ano: 2026
Banca:
Instituto Legalle
Órgão:
Prefeitura de Criciúma - SC
Prova:
Instituto Legalle - 2026 - Prefeitura de Criciúma - SC - Técnico Administrativo Ocupacional I |
Q4038300
Segurança da Informação
A comunicação oficial via correio eletrônico
tornou-se uma ferramenta indispensável na rotina
administrativa devido à sua celeridade. No entanto, para
que um e-mail tenha validade e formalidade equivalentes
a um documento físico assinado, ele deve seguir certas
diretrizes, como o uso de linguagem profissional e a
clareza no campo 'Assunto'. Alem disso, o que é
fundamental para garantir a autenticidade e a autoria do
emissor em um ambiente digital corporativo oficial?
Ano: 2026
Banca:
Instituto Legalle
Órgão:
Prefeitura de Criciúma - SC
Prova:
Instituto Legalle - 2026 - Prefeitura de Criciúma - SC - Técnico Administrativo Ocupacional I |
Q4038291
Segurança da Informação
No contexto das noções de segurança para
Internet no serviço público, a proteção de sistemas institucionais e dados sensíveis exige a adoção de boas práticas na criação e gestão de senhas pelos usuários. Nesse
sentido, assinale a alternativa que apresenta uma prática
recomendada para a criação de senhas seguras.

 Conheça nossos planos