Questões de Concurso Sobre segurança da informação
Foram encontradas 15.029 questões


Ano: 2025
Banca:
CPCON
Órgão:
Prefeitura de Nova Palmeira - PB
Provas:
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Agente Administrativo
|
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Agente Comunitário de Saúde |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Auxiliar de Consultório Dentário |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Eletricista |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Fiscal de Tributos |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Fiscal de Vigilância Sanitária |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Profissional de Apoio ao Estudante com Deficiência |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Técnico em Enfermagem |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Vacinador |
Q3579557
Segurança da Informação
Qual das ferramentas abaixo é mais indicada para proteger a privacidade do usuário ao navegar na internet?
Ano: 2025
Banca:
CPCON
Órgão:
Prefeitura de Nova Palmeira - PB
Provas:
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Agente Administrativo
|
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Agente Comunitário de Saúde |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Auxiliar de Consultório Dentário |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Eletricista |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Fiscal de Tributos |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Fiscal de Vigilância Sanitária |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Profissional de Apoio ao Estudante com Deficiência |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Técnico em Enfermagem |
CPCON - 2025 - Prefeitura de Nova Palmeira - PB - Vacinador |
Q3579556
Segurança da Informação
Em segurança da informação, o que diferencia um worm de um vírus tradicional?
Ano: 2025
Banca:
FURB
Órgão:
Prefeitura de Biguaçu - SC
Prova:
FURB - 2025 - Prefeitura de Biguaçu - SC - Escriturário |
Q3578982
Segurança da Informação
A utilização segura de credenciais institucionais
demanda procedimentos específicos para mitigar riscos
de comprometimento e acesso indevido. As ameaças
cibernéticas requerem postura preventiva dos usuários.
O conjunto de práticas que oferece maior proteção para
contas funcionais é:
Ano: 2025
Banca:
FURB
Órgão:
Prefeitura de Biguaçu - SC
Prova:
FURB - 2025 - Prefeitura de Biguaçu - SC - Escriturário |
Q3578973
Segurança da Informação
A proteção cibernética institucional requer abordagem
integrada contemplando normativas internas, atualização
contínua e capacitação pessoal. A prevenção de
incidentes demanda postura proativa e sistemática. O
conjunto de medidas que fortalece a segurança
cibernética institucional é:
Ano: 2025
Banca:
FURB
Órgão:
Prefeitura de Biguaçu - SC
Prova:
FURB - 2025 - Prefeitura de Biguaçu - SC - Escriturário |
Q3578971
Segurança da Informação
Os fundamentos da segurança informacional baseiam-se
em princípios consolidados internacionalmente que
orientam políticas de proteção institucional. Esses
princípios constituem base conceitual para
implementação de controles e salvaguardas. Os
elementos que formam o conjunto fundamental da
segurança da informação são:
Ano: 2025
Banca:
FGV
Órgão:
Prefeitura de São José dos Campos - SP
Provas:
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Administração
|
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Ciências Econômicas |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Biblioteconomia |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Serviço Social |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Ciências Contábeis |
Q3578678
Segurança da Informação
A Clínica Médica Beta migrou backups para nuvem, mas sofreu
violação de dados de pacientes.
A esse respeito, avalie as afirmativas a seguir.
I. Backups devem seguir a regra 3-2-1 (3 cópias, 2 mídias, 1 offsite).
II. Dados de saúde exigem criptografia em repouso e trânsito.
III. A nuvem elimina a necessidade de testes de restauração.
Está correto o que se afirma em
A esse respeito, avalie as afirmativas a seguir.
I. Backups devem seguir a regra 3-2-1 (3 cópias, 2 mídias, 1 offsite).
II. Dados de saúde exigem criptografia em repouso e trânsito.
III. A nuvem elimina a necessidade de testes de restauração.
Está correto o que se afirma em
Ano: 2025
Banca:
FGV
Órgão:
Prefeitura de São José dos Campos - SP
Provas:
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Administração
|
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Ciências Econômicas |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Biblioteconomia |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Serviço Social |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Ciências Contábeis |
Q3578677
Segurança da Informação
Avalie o fragmento a seguir.
A empresa de Tecnologia XPTO sofreu vazamento de dados após um funcionário clicar em um link malicioso em um e-mail de phishing.
Para evitar novos incidentes, o departamento de TI elaborou uma cartilha de procedimentos de segurança entre os quais não se inclui
A empresa de Tecnologia XPTO sofreu vazamento de dados após um funcionário clicar em um link malicioso em um e-mail de phishing.
Para evitar novos incidentes, o departamento de TI elaborou uma cartilha de procedimentos de segurança entre os quais não se inclui
Ano: 2025
Banca:
FGV
Órgão:
Prefeitura de São José dos Campos - SP
Provas:
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Administração
|
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Ciências Econômicas |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Biblioteconomia |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Serviço Social |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Ciências Contábeis |
Q3578675
Segurança da Informação
Avalie as sentenças a seguir.
I. O malware Qbot, também conhecido como “Qakbot” ou “Pinkslipbot”, é um _____ bancário ativo desde 2007, focado em roubar dados de usuários e credenciais bancárias.
II. Em 2017, um estudante da Universidade de Iowa foi preso após instalar _____ nos computadores do pessoal para roubar as credenciais de login para alterar notas.
III. O CoolWebSearch é um _____ que aproveitou as vulnerabilidades de segurança do Internet Explorer para sequestrar o navegador, alterar as configurações e enviar dados de navegação ao seu autor.
As lacunas das sentenças I, II e III são corretamente preenchidas, respectivamente, por
Ano: 2025
Banca:
FGV
Órgão:
Prefeitura de São José dos Campos - SP
Provas:
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Administração
|
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Ciências Econômicas |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Biblioteconomia |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Serviço Social |
FGV - 2025 - Prefeitura de São José dos Campos - SP - Analista em Gestão Municipal - Ciências Contábeis |
Q3578674
Segurança da Informação
Leia o fragmento a seguir.
Em 2023, uma grande empresa de logística, após sofrer um ataque de ransomware, ficou com seus sistemas inoperantes. À época, a empresa não possuía um ______ atualizado, o que impediu a recuperação rápida dos dados.
Assinale a opção que indica o procedimento de segurança essencial que evitaria essa demora na recuperação dos dados e completa corretamente a lacuna do fragmento acima.
Ano: 2025
Banca:
IF-MG
Órgão:
IF-MG
Prova:
IF-MG - 2025 - IF-MG - Técnico de Laboratório - Área Informática |
Q3578423
Segurança da Informação
Marque a alternativa que descreve corretamente uma
característica da criptografia assimétrica na segurança de
rede:
Ano: 2025
Banca:
IF-MG
Órgão:
IF-MG
Prova:
IF-MG - 2025 - IF-MG - Técnico de Laboratório - Área Informática |
Q3578419
Segurança da Informação
Durante o expediente, um funcionário recebe um e-mail
aparentemente enviado por uma empresa ou serviço
confiável. A mensagem solicita que ele atualize seu nome
de usuário e senha por meio de um link. Ao clicar e inserir
os dados solicitados, as informações são capturadas por
agentes maliciosos por meio de técnicas de interceptação.
Pergunta: Esse tipo de ataque é conhecido como:
Ano: 2025
Banca:
IF-MG
Órgão:
IF-MG
Prova:
IF-MG - 2025 - IF-MG - Técnico de Laboratório - Área Informática |
Q3578418
Segurança da Informação
O Servidor de Arquivos do laboratório de informática
de uma instituição de ensino foi comprometido por um
software malicioso do tipo ransomware, que criptografou
automaticamente todos os arquivos de alunos e
professores, impedindo o acesso a projetos e trabalhos
escolares. Os arquivos só podem ser acessados mediante
um código específico para desbloqueio, exigido pelo
atacante.
Pergunta: Diante do cenário descrito, quais princípios da Segurança da Informação foram diretamente comprometidos?
Pergunta: Diante do cenário descrito, quais princípios da Segurança da Informação foram diretamente comprometidos?
Ano: 2025
Banca:
FURB
Órgão:
Prefeitura de Biguaçu - SC
Prova:
FURB - 2025 - Prefeitura de Biguaçu - SC - Técnico de Cadastro |
Q3577913
Segurança da Informação
O software cuja principal finalidade é detectar, bloquear
e remover programas maliciosos de um computador é
chamado de:
Ano: 2025
Banca:
IF-MG
Órgão:
IF-MG
Prova:
IF-MG - 2025 - IF-MG - Técnico de Tecnologia da Informação |
Q3577746
Segurança da Informação
A segurança da informação pode ser definida como a
área do conhecimento dedicada à proteção de ativos
contra acessos não autorizados e alterações indevidas.
Para se manter um ambiente computacional seguro é
necessário que o administrador de rede possua
conhecimentos sobre o Sistema Operacional, protocolos
de rede e sistema de arquivos dos servidores e
equipamentos utilizados. De forma geral, o objetivo do
administrador de rede é garantir para todo o ambiente
características como Confidencialidade, Integridade,
Disponibilidade, Autenticação, Não Repúdio.
Assinale a alternativa que apresenta a ordem correta de associação dos itens da Coluna 1 com os da Coluna 2:
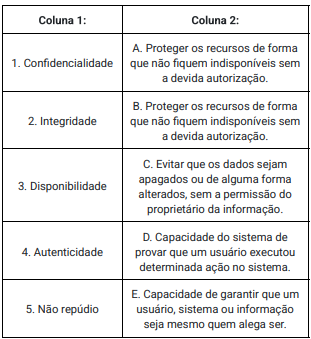
Assinale a alternativa que apresenta a ordem correta de associação dos itens da Coluna 1 com os da Coluna 2:
Ano: 2025
Banca:
FGV
Órgão:
Prefeitura de São José dos Campos - SP
Prova:
FGV - 2025 - Prefeitura de São José dos Campos - SP - Assistente em Gestão Municipal |
Q3577141
Segurança da Informação
Em relação ao tema “Segurança da Informação”, avalie as afirmativas a seguir.
I. Vírus anexam-se a arquivos executáveis para se propagar.
II. Firewalls podem impedir a saída não autorizada de dados sensíveis.
III. Anti-spywares focam apenas em roubo de senhas bancárias.
Está correto o que se afirma em
Ano: 2025
Banca:
FURB
Órgão:
Prefeitura de Biguaçu - SC
Prova:
FURB - 2025 - Prefeitura de Biguaçu - SC - Fonoaudiólogo |
Q3575505
Segurança da Informação
Uma empresa exige que cada ordem de compra
eletrônica seja assinada digitalmente, garantindo que o
signatário não possa, posteriormente, negar que enviou
o documento. Sobre esse procedimento de controle,
assinale a alternativa que apresenta o princípio
fundamental de segurança da informação que ele
aborda:
Ano: 2025
Banca:
Instituto Fênix
Órgão:
Prefeitura de Bom Jardim da Serra - SC
Prova:
Instituto Fênix - 2025 - Prefeitura de Bom Jardim da Serra - SC - Professor IV - Informática |
Q3574707
Segurança da Informação
No projeto de pesquisa do 7º ano, os alunos precisarão preencher um formulário on-line com dados pessoais para inscrição na feira de ciências. Como orientação inicial de verificação de confiabilidade da página, recomenda-se conferir:
I. O endereço completo (domínio oficial da instituição).
II. A presença de “https”/cadeado.
III. A ortografia da URL antes de inserir qualquer dado.
Das assertivas, pode-se afirmar que:
Q3574513
Segurança da Informação
Um usuário recebe uma mensagem em sua rede social
com uma oferta tentadora: um cupom de 80% de desconto
em uma loja muito conhecida. Para ativar o benefício, ele é
instruído a clicar em um link que o leva a uma página de
login forjada, visualmente idêntica à oficial, onde deve
inserir seu e-mail e senha. Essa tática, que usa uma oferta
atrativa para induzir a vítima a entregar suas credenciais
em um site falso, é a definição clássica de qual ataque?
Q3574509
Segurança da Informação
Qual das alternativas apresenta um exemplo válido de
autenticação de dois fatores (2FA), ou seja, o uso de dois
métodos distintos para confirmar a identidade do usuário?
Ano: 2025
Banca:
IF-MG
Órgão:
IF-MG
Prova:
IF-MG - 2025 - IF-MG - Analista de Tecnologia da Informação - Área Infraestrutura e Redes |
Q3574477
Segurança da Informação
No contexto da segurança da informação, a
Confidencialidade, Integridade e Disponibilidade são os
três pilares fundamentais que orientam a proteção de
dados e sistemas. Além disso, outros atributos, como
autenticidade e não-repúdio, também são relevantes para a
segurança das informações. Assinale a alternativa que
apresenta corretamente o conceito de cada um desses
atributos:

 Conheça nossos planos