Questões de Concurso Sobre políticas de segurança de informação em segurança da informação

Foram encontradas 998 questões

Q89280 Segurança da Informação
Com base na ABNT NBR ISO/IEC 17799/2005, que trata de
questões de segurança da informação nas organizações, julgue os
próximos itens.

As ações que minimizam o risco de vazamento de informações mediante o uso e a exploração de covert channels incluem a varredura do envio de mídias e comunicações, para verificação da presença de informação oculta; o mascaramento e a modulação do comportamento dos sistemas e das comunicações, a fim de evitar que terceiros subtraiam informações dos sistemas; e o monitoramento regular do uso dos recursos computacionais e das atividades do pessoal.
Alternativas
Q89279 Segurança da Informação
Com base na ABNT NBR ISO/IEC 17799/2005, que trata de
questões de segurança da informação nas organizações, julgue os
próximos itens.

As instalações de processamento da informação gerenciadas pela organização podem permanecer fisicamente juntas das que são gerenciadas por terceiros, desde que o acesso ao local seja devidamente controlado.
Alternativas
Q89278 Segurança da Informação
Com base na ABNT NBR ISO/IEC 17799/2005, que trata de
questões de segurança da informação nas organizações, julgue os
próximos itens.

O documento relativo à política de segurança da informação deve ser aprovado pela direção da empresa, publicado e comunicado a todos os funcionários e às partes externas relevantes.
Alternativas
Q85279 Segurança da Informação
Considere:

I. Garantia de que o acesso à informação seja obtido somente por pessoas autorizadas.

II. Salvaguarda da exatidão e completeza da informação e dos métodos de processamento.

III. Garantia de que os usuários autorizados obtenham acesso à informação e aos ativos correspondentes sempre que necessário.

Na ISO/IEC 17799, I, II e III correspondem, respectivamente, a
Alternativas
Q1651505 Segurança da Informação

Acerca de política de segurança da informação no contexto empresarial, julgue o item a seguir.


Para a administração de uma política de segurança da informação, deverão ser realizadas análises de vulnerabilidades, relatórios de incidentes, verificação e comprometimento do desempenho do sistema, bem como verificação do apoio da direção, pois com base nessas análises é que serão tomadas as medidas necessárias à correção de falhas no sistema como um todo.

Alternativas
Q1651504 Segurança da Informação

Acerca de política de segurança da informação no contexto empresarial, julgue o item a seguir.


Entre os benefícios vinculados à implantação de política de segurança da informação em uma organização, estão a redução na padronização das informações e processos, além da garantia de se assegurar vantagens competitivas.

Alternativas
Q1651503 Segurança da Informação

Acerca de política de segurança da informação no contexto empresarial, julgue o item a seguir.


Uma política de segurança da informação deve tratar dos aspectos humanos, culturais e tecnológicos de uma organização, considerando também os processos e os negócios, além da legislação pertinente. Com base nessa política, as diversas normas e os vários procedimentos devem ser criados.

Alternativas
Q719963 Segurança da Informação

Julgue o próximo item, relativo a segurança da informação.

A segurança da informação visa unicamente à preservação da confidencialidade, da integridade e da disponibilidade da informação.
Alternativas
Q539146 Segurança da Informação
O nome dado ao dispositivo que tem por objetivo aplicar uma política de segurança a um determinado ponto de controle da rede cuja função consiste em regular o tráfego de dados entre redes distintas e impedir a transmissão e/ou recepção de acessos nocivos ou não autorizados de uma rede para outra. Esta descrição define o
Alternativas
Q449617 Segurança da Informação
A política de segurança da informação deve
Alternativas
Q310446 Segurança da Informação
Julgue os itens que se seguem, relativos às políticas de segurança da informação.

O estabelecimento de política de segurança da informação é atividade primária prescrita pela NBR ISO/IEC 27001:2006, sendo realizada na fase Do (Execute) do modelo de melhoria contínua do sistema de gestão de segurança da informação proposto na norma.

Alternativas
Q310445 Segurança da Informação
Julgue os itens que se seguem, relativos às políticas de segurança da informação.

A NBR ISO/IEC 17799 recomenda explicitamente a revisão crítica da política de segurança, a intervalos planejados, bem como indica que as revisões anteriores também são importantes insumos para a revisão crítica corrente.

Alternativas
Q310257 Segurança da Informação
Julgue os próximos itens, referentes à gestão de segurança da informação.

A política de segurança da informação deve ser específica, detalhando ameaças, máquinas, topologias e sistemas de proteção utilizados.

Alternativas
Q310256 Segurança da Informação
Julgue os próximos itens, referentes à gestão de segurança da informação.

A política de segurança da informação é responsável por definir o que está sendo protegido, e por quê; por atribuir a responsabilidade pela proteção e por prover uma base para interpretar e resolver conflitos futuros.

Alternativas
Q267660 Segurança da Informação
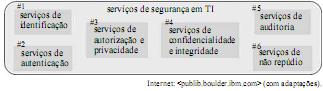
Imagem 029.jpg

Considerando a figura acima, que apresenta um conjunto de serviços de segurança de TI, numerados de #1 a #6, assinale a opção correta acerca desses serviços e de suas relações com mecanismos e políticas de segurança.

Alternativas
Q112596 Segurança da Informação
Existem duas filosofias por trás de qualquer política de segurança: a proibitiva (tudo que não é expressamente permitido é proibido) e a permissiva (tudo que não é proibido é permitido). Portanto, uma caracteristica da política de segurança válida é a
Alternativas
Q112595 Segurança da Informação
Algumas normas definem aspectos que devem ser levados em consideração ao elaborar políticas de segurança. A versão brasileira da norma para construção de políticas de seguranca é a
Alternativas
Q112594 Segurança da Informação
A regra fundamental das politicas de uso de senhas é a conscientização dos colaboradores quanto ao seu uso e sua manutenção do controle de acesso. É recomendada a adoção da seguinte regra para minimizar o problema de escolha de senhas:
Alternativas
Q112593 Segurança da Informação
As políticas de segurança definem procedimentos de segurança adequados, processos de auditoria à segurança e uma base para procedimentos legais na sequência de ataques. As politicas de segurança da informação
Alternativas
Q108748 Segurança da Informação
De acordo com a norma ISSO 17799, assinale a alternativa que descreve corretamente um fator crítico de sucesso para a implantação da segurança da informação dentro de uma organização:
Alternativas
Respostas
881: C
882: E
883: E
884: C
885: C
886: E
887: C
888: E
889: B
890: A
891: E
892: C
893: E
894: C
895: C
896: D
897: D
898: A
899: C
900: D