Questões de Concurso
Sobre plano de continuidade de negócios em segurança da informação
Foram encontradas 363 questões


Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TJ-AL
Prova:
CESPE - 2012 - TJ-AL - Analista Judiciário - Análise de Sistemas |
Q260544
Segurança da Informação
No que se refere ao plano de continuidade de negócios, assinale a opção correta.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
TRE-RJ
Prova:
CESPE / CEBRASPE - 2012 - TRE-RJ - Analista Judiciário - Análise de Sistemas |
Q259228
Segurança da Informação
Texto associado
Acerca da prevenção e do tratamento de incidentes, julgue os itens a seguir.
Entre os procedimentos necessários para tratamento de incidentes incluem-se os seguintes: considerar as diferentes categorias de incidentes, direcionar para os planos de continuidade e contingência, orientar a coleta de informações que possibilitem construir uma trilha de auditoria e determinar os passos a serem seguidos para a recuperação do sistema após o incidente.
Ano: 2012
Banca:
CESGRANRIO
Órgão:
Chesf
Prova:
CESGRANRIO - 2012 - Chesf - Profissional de Nível Superior - Analista de Sistemas |
Q258828
Segurança da Informação
A gestão de continuidade de negócio envolve prioritariamente os seguintes processos:
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256957
Segurança da Informação

É necessário que as partes interessadas da organização confiem na capacidade de ela sobreviver a interrupções. Na figura, o elemento responsável por garantir essa confiança é representado por V.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256955
Segurança da Informação
Na parte 2 da figura, o elemento B corresponde aos resultados da continuidade de negócios que atendem aos requisitos e às expectativas iniciais das partes interessadas, como, por exemplo, a continuidade de negócios gerenciada.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256954
Segurança da Informação
O elemento A da parte 2 da figura ilustra a possibilidade de que, em um sistema de gestão de continuidade de negócios (SGCN), a entrada corresponda às necessidades da continuidade de negócios e às expectativas das partes interessadas.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256953
Segurança da Informação
É fundamental, para que o processo de GCN seja corretamente introduzido na organização e se estabeleça como parte de sua cultura, a participação da alta direção. Na figura em apreço, a participação da alta direção corresponde à gestão do programa de GCN.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256952
Segurança da Informação
O período máximo de interrupção tolerável da atividade crítica é indicado, na figura, por IV.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256951
Segurança da Informação
Na figura, o elemento do ciclo de vida de GCN cujo objetivo é garantir a continuidade das atividades críticas e o gerenciamento dos incidentes é indicado por III.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256950
Segurança da Informação
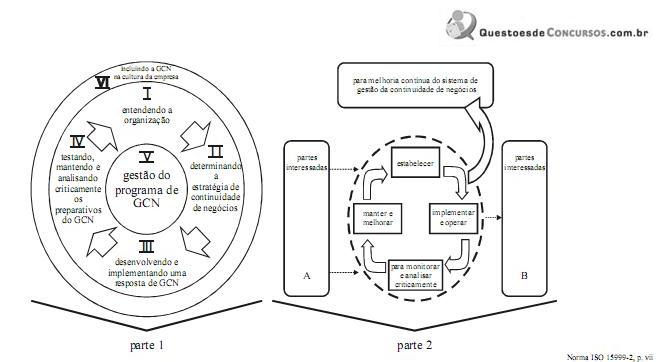
Tendo como referência a figura acima, julgue os itens que se seguem, a respeito do ciclo de vida da GCN.
Na figura, I corresponde ao elemento que garante que o programa de GCN esteja alinhado aos objetivos, às obrigações e às responsabilidades legais da organização
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256940
Segurança da Informação
A alta direção deve participar da análise crítica da capacidade de gestão da continuidade do negócio da organização, de forma a garantir sua aplicabilidade, adequação e funcionalidade.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256939
Segurança da Informação
O plano de continuidade de negócios deve ser testado, de forma que se garanta sua correta execução a partir de instruções suficientemente detalhadas. Adotado esse plano, não convém que a organização providencie auditoria externa, já que essa auditoria poderá comprometer os dados sigilosos da organização.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256938
Segurança da Informação
A política de gestão da continuidade de negócios (GCN), proposta pela direção administrativa da empresa, deve ser aprovada pela alta direção e, em seguida, comunicada somente aos empregados da área de TI, já que o sigilo é imprescindível para o seu sucesso.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256937
Segurança da Informação
Define-se a análise de impacto nos negócios — do inglês business impact analysis (BIA) — como o processo de análise das funções de negócio e dos possíveis efeitos causados nessas funções por uma interrupção.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256936
Segurança da Informação
A organização deve manter e melhorar a eficiência e a eficácia do SGCN por meio de ações corretivas e preventivas, quando assim determinar a análise crítica da direção.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256934
Segurança da Informação
Com base na NBR ISO/IEC 15999, julgue os itens de 97 a 104.
As apólices de seguro são estratégias eficazes e suficientes para o tratamento de risco, pois garantem recompensa financeira para as perdas mais significativas da organização.
As apólices de seguro são estratégias eficazes e suficientes para o tratamento de risco, pois garantem recompensa financeira para as perdas mais significativas da organização.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256933
Segurança da Informação
O plano de recuperação de negócios visa, entre outros objetivos, prevenir maiores perdas ou indisponibilidade de atividades críticas e dos recursos que as suportam.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256915
Segurança da Informação

Em organizações pequenas, a responsabilidade pelas fases A e B pode ser atribuída um único indivíduo.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256914
Segurança da Informação
Em alguns casos, a ativação dos planos das fases A, B e C pode ocorrer em rápida sucessão ou simultaneamente.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256913
Segurança da Informação
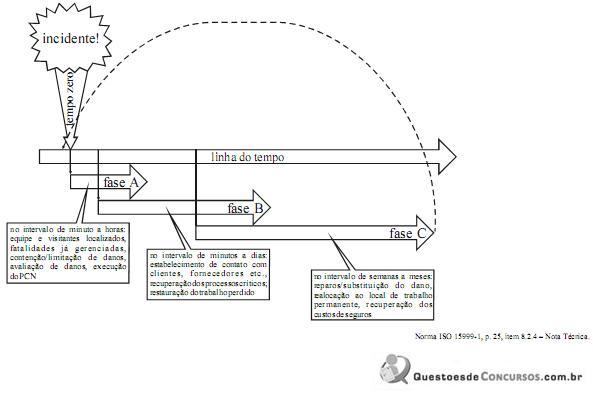
A partir da figura acima, que ilustra as fases de tempo de um incidente, julgue os próximos itens.
A fase C corresponde à continuidade de negócios.

 Conheça nossos planos