Questões de Concurso
Sobre norma 27005 em segurança da informação
Foram encontradas 382 questões


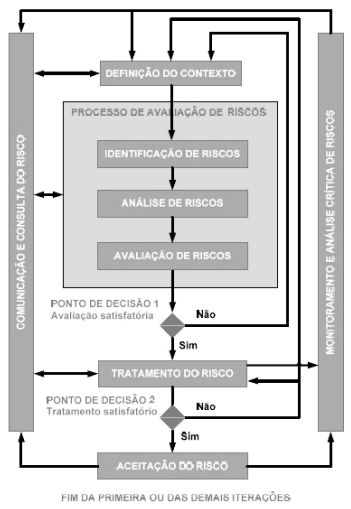
Entendendo o diagrama acima como um processo, devemos esperar como saída da atividade DEFINIÇÃO DO CONTEXTO, de acordo com a norma NBR-ISSO-IEC 27005:2019,
Considere o seguinte diagrama para responder às questões a seguir:

Vamos assumir que:
- • O cenário representa a rede da empresa hipotética XPTO.
- • Nem todos os dispositivos foram representados
Os dispositivos possuem as seguintes configurações:
- • Servidor A: IP: 10.77.8.10/20 – Função: Servidor de
banco de dados SQL.
- • Servidor B: IP: 10.77.8.11/20 – Função: Servidor de aplicações http / https. – As aplicações utilizam os bancos de dados no Servidor A.
- • Firewall A: WAN IP: 73.12.78.44/24 IP: 10.77.0.1/20 –
Funções – NGFW, Servidor de VPN, DHCP, DNS.
Computador 1:
WAN IP: 200.255.10.22/24 VPN IP: 10.17.16.22/23.
Computador 2:
IP: 10.77.1.16/20
Dispositivo móvel 1: WAN IP: 65.12.8.33/24 VPN IP:
10.17.17.26/23.
As pessoas A, B e C são funcionários da empresa XPTO.
O Servidor B possui aplicações corporativas que atendem a funcionários e clientes e estão publicadas na internet.
Acerca da gestão dos riscos de segurança da informação, julgue o item que se segue.
Segundo a norma ISO/IEC 27005, o risco de segurança da
informação é calculado com base na combinação da
possibilidade de um incidente e de sua consequência.
Os planos de continuidade de negócios devem incluir detalhes das ações que as equipes executarão para monitorar o impacto da disrupção e a resposta da organização sobre ela.
De acordo com a NBR ISO/IEC 27005, na avaliação das consequências da análise de riscos, o valor do impacto de um ativo de informação afetado por uma violação de segurança é integralmente determinado pelo custo da recuperação e da reposição da informação.
Na etapa de identificação das consequências, tem-se como entrada uma lista de ameaças e vulnerabilidades relacionadas aos ativos.
Na avaliação da probabilidade dos incidentes, tem-se como entrada uma lista de cenários de incidentes identificados como relevantes.
Experiências internas de incidentes e avaliações anteriores das ameaças não devem ser consideradas em avaliação de riscos após a ocorrência dos eventos relevantes.
A lista de componentes com responsáveis e localidades é obtida no processo de identificação dos riscos.
Julgue o item seguinte, com base nas normas da ABNT.
Segundo a ABNT NBR ISO/IEC 27005:2019, a modificação
do risco de segurança da informação permite a aceitação do
risco, de acordo com critérios estabelecidos.
Em relação à segurança em recursos humanos, à gestão de incidentes de segurança da informação, à gestão de riscos e continuidade de negócio e à norma NBR ISO/IEC n.° 27005:2011, julgue o item.
De acordo com a norma NBR ISO/IEC n.° 27005:2011,
apenas os riscos com probabilidade de provocar mais
impactos nas empresas é que devem ser analisados,
para que se saiba o quanto eles afetarão a empresa,
ajudando-a a tomar decisões sobre ações futuras.
Em relação à segurança em recursos humanos, à gestão de incidentes de segurança da informação, à gestão de riscos e continuidade de negócio e à norma NBR ISO/IEC n.° 27005:2011, julgue o item.
A norma NBR ISO/IEC n.° 27005:2011 aborda a gestão de
riscos, podendo ser aplicada a todos os tipos de
organizações (grandes, pequenas ou médias), desde que
tenham a pretensão de gerir os riscos que poderiam
comprometer sua segurança da informação.
Com base nas normas relacionadas à gestão de segurança, julgue o item a seguir.
De acordo com a ABNT NBR ISO/IEC 27005:2019, a
análise de riscos é baseada nas consequências e na
probabilidade avaliadas; essa análise designa valores para as
consequências de um risco e tais valores podem ser de
natureza quantitativa ou qualitativa.

 Conheça nossos planos