Questões de Concurso Sobre norma 27005 em segurança da informação

Foram encontradas 382 questões

Q402792 Segurança da Informação
De acordo com a norma ABNT NBR ISO/IEC n.º 27005, julgue os próximos itens, no que se refere à gestão de riscos da segurança da informação.

Para a fase de tratamento do risco da segurança da informação, essa norma estabelece quatro possíveis ações não mutuamente exclusivas: redução, retenção, prevenção e eliminação do risco.
Alternativas
Q392017 Segurança da Informação
Julgue os próximos itens referentes à gestão de segurança da informação e à gestão de riscos e continuidade de negócio.

Conforme a norma ISO/IEC 27005, é recomendável que o nível de risco seja estimado em todos os cenários de incidentes relevantes. Essa estimativa serve para designar valores qualitativos ou quantitativos para a probabilidade e para as consequências do risco.
Alternativas
Q386439 Segurança da Informação
Assinale a alternativa que apresenta corretamente as etapas do processo de Gestão de Riscos de acordo com a NBR ISO/IEC 27005.
Alternativas
Q379635 Segurança da Informação
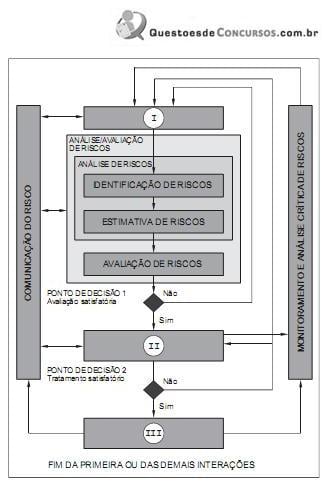
De acordo com a Norma NBR ISO/IEC 27005, o processo de Gestão de Riscos da Segurança da Informação é composto pelas atividades mostradas na figura abaixo:

imagem-030.jpg

As atividades I, II e III da figura acima correspondem, respectivamente, a:
Alternativas
Q570459 Segurança da Informação
A norma ABNT NBR ISO/IEC 27002:2005 contém uma categoria para a segurança da informação que trata de procedimentos e responsabilidades operacionais. Essa categoria é composta por vários controles, dentre os quais existe um que se refere à separação dos recursos de desenvolvimento, de teste e de produção.

Que diretriz de implementação NÃO está em acordo com os procedimentos recomendados pela referida norma, no que tange à separação dos recursos de desenvolvimento, de teste e de produção? 

Alternativas
Q570276 Segurança da Informação
A Norma ISO 27.005 tem por objetivo fornecerdiretrizes para o processo de:
Alternativas
Q510313 Segurança da Informação
Com relação à Gestão da Segurança da Informação, assinale a alternativa que indica a norma especificamente destinada a fornecer orientação para o gerenciamento de risco da segurança da informação.
Alternativas
Q351848 Segurança da Informação
Com base nas normas da família ISO 27000, julgue os próximos itens.

Incidente de segurança da informação é um evento simples ou uma série de eventos indesejados ou inesperados, que tenham uma grande probabilidade de comprometer as operações do negócio e ameaçar a segurança da informação.
Alternativas
Q351847 Segurança da Informação
Com base nas normas da família ISO 27000, julgue os próximos itens.

Disponibilidade da informação, integridade, autenticidade e confiabilidade são algumas das propriedades obrigatórias na definição da segurança da informação de uma organização.
Alternativas
Q330634 Segurança da Informação
Julgue os itens seguintes, de acordo com a norma NBR ISO/IEC 27005:2008.

No tratamento de risco, há opção de se reduzir ou de se transferir o risco. Na primeira opção, são tomadas ações para reduzir a probabilidade ou consequências negativas associadas a um risco, ao passo que, na segunda, pode-se compartilhar o benefício do ganho associado a determinado risco.

Alternativas
Q330633 Segurança da Informação
Julgue os itens seguintes, de acordo com a norma NBR ISO/IEC 27005:2008.

Na estimativa de risco, atribuem-se valores às probabilidades e também às consequências de um risco.

Alternativas
Q330632 Segurança da Informação
Julgue os itens seguintes, de acordo com a norma NBR ISO/IEC 27005:2008.

Na análise e avaliação de riscos, faz-se a combinação da probabilidade com o impacto da ocorrência indesejada, de modo que os riscos e as ameaças sejam ordenados de acordo com sua gravidade percebida pelo valor ativo para a organização.

Alternativas
Q330631 Segurança da Informação
Julgue os itens seguintes, de acordo com a norma NBR ISO/IEC 27005:2008.

Para possibilitar a comparação entre organizações de mesmo ramo de atividade, a organização deve utilizar, na gestão de riscos, a escala de níveis de aceitação de riscos descrita na norma, limitando-se, a, no máximo, um limite por nível de risco.

Alternativas
Q330630 Segurança da Informação
Julgue os itens seguintes, de acordo com a norma NBR ISO/IEC 27005:2008.

Caso o SGSI já esteja aprovado, a definição do contexto na gestão de riscos é opcional, pois, no SGSI, o propósito da gestão de risco inclui as diretrizes para implementação dos controles.

Alternativas
Q330629 Segurança da Informação
Julgue os itens seguintes, de acordo com a norma NBR ISO/IEC 27005:2008.

A definição do plano de tratamento de riscos e avaliação de riscos deve ser realizada na fase de execução do SGSI.

Alternativas
Q305749 Segurança da Informação
Na NBR ISO/IEC 27002:2005, com relação ao tempo de duração de um Acordo de Confidencialidade, tem-se que:
Alternativas
Q298428 Segurança da Informação
Acerca da gestão de segurança da informação, conforme as normas
da ABNT, julgue os itens a seguir.
De acordo com a ABNT NBR ISO/IEC 27005, é preciso identificar controles existentes e planejados em uma organização. Além disso, é necessário manter uma lista que descreva sua implantação e seu status de utilização.
Alternativas
Q289477 Segurança da Informação
De acordo com a norma ABNT NBR ISO/IEC 27.005, os processos da análise de riscos incluem
Alternativas
Q1646883 Segurança da Informação

Considerando os padrões da família ISO (International Organization for Standardization) / IEC (International Electrotechnical Commision) e as normas da ABNT (Associação Brasileira de Normas Técnicas), analise as afirmações a seguir.


I. O padrão ISO/IEC 27001 especifica os requisitos para estabelecer, implementar, operar, monitorar, revisar, manter e melhorar um SGSI (Sistema de Gestão de Segurança da Informação). Esse padrão serve para fins de certificação da organização.

II. O padrão ISO/IEC 27002 apresenta o código de melhores práticas para a Gestão de Segurança da Informação.

III. O padrão ISO/IEC 27005 fornece diretrizes para o gerenciamento de riscos de segurança da informação.

IV. A ABNT estabeleceu a norma NBR ISO/IEC 27001, que segue o padrão ISO/IEC 27001.


- Quantas dessas afirmações estão corretas?

Alternativas
Q1646372 Segurança da Informação
A segurança da Informação é a área do conhecimento dedicada à proteção da informação contra alterações indevidas, acessos não autorizados, ou a sua indisponibilidade. Segundo a NBR ISO/IEC 27002-2005, a segurança das informações é caracterizada pela preservação dos seguintes princípios básicos, exceto:
Alternativas
Respostas
301: E
302: C
303: D
304: E
305: C
306: A
307: C
308: C
309: E
310: C
311: C
312: E
313: E
314: E
315: E
316: E
317: C
318: A
319: D
320: D