Questões de Concurso
Sobre iso 27002 em segurança da informação
Foram encontradas 844 questões


Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256909
Segurança da Informação
Texto associado
Com base nos aspectos gerais da norma ABNT NBR ISO/IEC27002, que estabelece o código de prática para a gestão da segurança da informação, julgue os itens que se seguem.
Uma análise de riscos deve ser realizada periodicamente em um ambiente computacional, principalmente quando houver a mudança nos requisitos de segurança ou quando surgirem novas ameaças ou vulnerabilidades que ponham em risco a segurança.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256908
Segurança da Informação
Com base nos aspectos gerais da norma ABNT NBR ISO/IEC 27002, que estabelece o código de prática para a gestão da segurança da informação, julgue os itens que se seguem.
A conformidade não é um dos conteúdos da referida norma, pois não visa à obtenção de certificação, já que essa incumbência fica a cargo de empresas privadas responsáveis pala análise de conformidade da prática de empresas às práticas recomendadas tanto pela NBR 27002 quanto pela NBR 27001.
A conformidade não é um dos conteúdos da referida norma, pois não visa à obtenção de certificação, já que essa incumbência fica a cargo de empresas privadas responsáveis pala análise de conformidade da prática de empresas às práticas recomendadas tanto pela NBR 27002 quanto pela NBR 27001.
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2012 - Banco da Amazônia - Técnico Científico - Segurança da Informação |
Q256907
Segurança da Informação
A referida norma é explícita ao afirmar que, em razão de seu caráter privativo, as políticas e procedimentos de segurança de uma organização não podem ser expostos à opinião de outros, o que impossibilita contatos com grupos de interesses especiais ou ainda a promoção de fóruns especializados de segurança da informação e associações profissionais.
Ano: 2012
Banca:
FUMARC
Órgão:
TJ-MG
Prova:
FUMARC - 2012 - TJ-MG - Técnico Judiciário - Analista de Sistemas |
Q252825
Segurança da Informação
Em relação às normas da família ISO 27000, correlacione as colunas a seguir considerando a descrição que melhor defne cada norma:
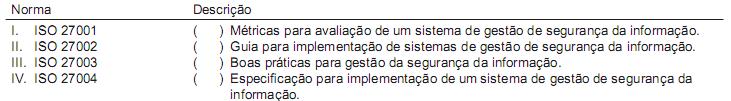
Está CORRETA a seguinte sequência de respostas:
Está CORRETA a seguinte sequência de respostas:
Ano: 2012
Banca:
FUMARC
Órgão:
TJ-MG
Prova:
FUMARC - 2012 - TJ-MG - Técnico Judiciário - Administrador de Banco de Dados |
Q252670
Segurança da Informação
Analise as seguintes afrmativas sobre as normas da família ISO 27000.
I. ISO 27001 é uma especifcação para implementação de um sistema de gestão de segurança da informação.
II. ISO 27002 apresenta boas práticas para gestão da segurança da informação.
III. ISO 27003 é um guia para implementação de sistemas de gestão de segurança da informação.
Assinale a alternativa CORRETA:
I. ISO 27001 é uma especifcação para implementação de um sistema de gestão de segurança da informação.
II. ISO 27002 apresenta boas práticas para gestão da segurança da informação.
III. ISO 27003 é um guia para implementação de sistemas de gestão de segurança da informação.
Assinale a alternativa CORRETA:
Ano: 2012
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2012 - Petrobras - Analista de Sistemas Júnior - Engenharia de Software-2012 |
Q249394
Segurança da Informação
O apoio da alta direção é fundamental para que a segurança da informação seja implantada com sucesso em uma organização.
De acordo com a NBR ISO/IEC 27002:2005, em relação às diretrizes para implementação da segurança da informação, convém que a direção
De acordo com a NBR ISO/IEC 27002:2005, em relação às diretrizes para implementação da segurança da informação, convém que a direção
Ano: 2012
Banca:
FCC
Órgão:
MPE-PE
Prova:
FCC - 2012 - MPE-PE - Analista Ministerial - Informática |
Q236295
Segurança da Informação
Sobre a estrutura, objetivos e conceitos gerais da Norma NBR ISO/IEC 27002, é correto afirmar:
Ano: 2012
Banca:
CESPE / CEBRASPE
Órgão:
MPE-PI
Prova:
CESPE - 2012 - MPE-PI - Analista Ministerial - Informática |
Q234753
Segurança da Informação
Texto associado
Considerando que, no desenvolvimento de um novo sistema para a
empresa, um analista seja encarregado de avaliar e monitorar a
utilização de normas e padrões de segurança da informação, julgue
os itens subsequentes.
empresa, um analista seja encarregado de avaliar e monitorar a
utilização de normas e padrões de segurança da informação, julgue
os itens subsequentes.
De acordo com as recomendações da norma ABNT NBR ISO/IEC 27002:2005, o sistema em desenvolvimento deverá ser integrado à parte da gestão dos ativos da empresa, sendo conveniente que seja designada uma pessoa que detenha os direitos de propriedade sobre o ativo.
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231747
Segurança da Informação
De acordo com a Norma ABNT NBR ISO/IEC 27002:2005, convém que o processo de planejamento da continuidade de negócios considere uma série de itens, EXCETO:
Ano: 2012
Banca:
FCC
Órgão:
TRF - 2ª REGIÃO
Prova:
FCC - 2012 - TRF - 2ª REGIÃO - Analista Judiciário - Informática |
Q231744
Segurança da Informação
A informação é um ativo que, como qualquer outro ativo importante, é essencial para os negócios de uma organização. Sobre os ativos, segundo a Norma ABNT NBR ISO/IEC 27002:2005, é correto afirmar:
Ano: 2012
Banca:
FCC
Órgão:
TRE-CE
Prova:
FCC - 2012 - TRE-CE - Técnico Judiciário - Programação de Sistemas |
Q220590
Segurança da Informação
De acordo com a NBR ISO/IEC 27002:
Ano: 2012
Banca:
FCC
Órgão:
TRE-CE
Prova:
FCC - 2012 - TRE-CE - Analista Judiciário - Análise de Sistemas |
Q219993
Segurança da Informação
Em relação à norma ISO/IEC 27002, considere:
I. Para definição de uma estratégia de continuidade de negócios deve-se ter como meta o tempo esperado de recuperação, que, por sua vez, é derivado dos períodos máximos toleráveis de interrupção.
II. Os requisitos para controles de segurança de novos sistemas de informação ou melhorias em sistemas existentes devem constar nas especificações de requisitos de negócios dos sistemas.
III. Convém que os registros (log) de auditoria incluam, quando relevantes, os registros das tentativas de acesso ao sistema aceitas e rejeitadas.
IV. Entre os objetivos de controle de manuseio de mídias inclui-se o controle de descarte de mídias, sendo previstas, nessas normas, diretrizes de implementação para o descarte de forma segura e protegida.
Está correto o que se afirma em:
I. Para definição de uma estratégia de continuidade de negócios deve-se ter como meta o tempo esperado de recuperação, que, por sua vez, é derivado dos períodos máximos toleráveis de interrupção.
II. Os requisitos para controles de segurança de novos sistemas de informação ou melhorias em sistemas existentes devem constar nas especificações de requisitos de negócios dos sistemas.
III. Convém que os registros (log) de auditoria incluam, quando relevantes, os registros das tentativas de acesso ao sistema aceitas e rejeitadas.
IV. Entre os objetivos de controle de manuseio de mídias inclui-se o controle de descarte de mídias, sendo previstas, nessas normas, diretrizes de implementação para o descarte de forma segura e protegida.
Está correto o que se afirma em:
Ano: 2012
Banca:
FCC
Órgão:
TJ-PE
Prova:
FCC - 2012 - TJ-PE - Técnico Judiciário - Suporte Técnico |
Q215041
Segurança da Informação
O objetivo de prevenir o acesso físico não autorizado, bem como os danos e interferências com as instalações e informações da organização, definido na Norma 27002, NÃO é atendido pelo controle
Ano: 2012
Banca:
FCC
Órgão:
TJ-PE
Prova:
FCC - 2012 - TJ-PE - Analista Judiciário - Análise de Suporte |
Q214828
Segurança da Informação
Segundo a Norma 27002, o objetivo de garantir a operação segura e correta dos recursos de processamento da informação é atendido, dentre outros, pelo controle
Q267098
Segurança da Informação
Texto associado
Com relação aos controles a serem implementados em um SGSI,
julgue os itens seguintes.
julgue os itens seguintes.
As responsabilidades pela segurança da informação devem estar claramente definidas, oferecendo-se, como contrapartida, aos responsáveis os poderes necessários para implementação e operação dos controles, de forma a viabilizar o atendimento aos requisitos de segurança específicos.
Q267097
Segurança da Informação
Texto associado
Com relação aos controles a serem implementados em um SGSI,
julgue os itens seguintes.
julgue os itens seguintes.
Os controles relativos a movimentação de equipamentos, informações ou software são similares aos controles patrimoniais relativos a outros bens; assim, esses itens só devem ser removidos com autorização prévia e devido registro.
Q267096
Segurança da Informação
Texto associado
Com relação aos controles a serem implementados em um SGSI,
julgue os itens seguintes.
julgue os itens seguintes.
Acordos de não divulgação que reflitam as necessidades da organização para proteção da informação devem ser revisados sempre que houver vazamento de informação.
Q267095
Segurança da Informação
Texto associado
Com relação aos controles a serem implementados em um SGSI,
julgue os itens seguintes.
julgue os itens seguintes.
O código fonte de programas é um bem informacional que requer proteção adequada, podendo até conter segredos de negócio; assim, seu acesso deve ser restrito e sujeito a controles de acesso.
Q267094
Segurança da Informação
Texto associado
Com relação aos controles a serem implementados em um SGSI,
julgue os itens seguintes.
julgue os itens seguintes.
Os usuários devem ser conscientizados e educados no que diz respeito à segurança da informação, uma vez que recai sobre eles a responsabilização pelos eventos em que venham a se envolver, como quebras de segurança e erros de operação.
Ano: 2011
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2011 - Petrobras - Analista de Sistemas Júnior - Infra-Estrutura - 2011 |
Q237770
Segurança da Informação
Segundo a Norma ISO 27002:2005, convém que a proteção contra códigos maliciosos seja baseada em softwares de detecção de códigos maliciosos e reparo, na conscientização da segurança da informação, no controle de acesso adequado e nos controles de gerenciamento de mudanças. Para isso, essa norma prescreve que várias diretrizes sejam consideradas, sendo uma delas

 Conheça nossos planos