Questões de Concurso
Sobre iso 27002 em segurança da informação
Foram encontradas 844 questões


Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
MEC
Prova:
CESPE - 2015 - MEC - Administrador de Banco de Dados |
Q577627
Segurança da Informação
Com base nas normas ISO/IEC 27.001 e ISO/IEC 27.002, julgue o próximo item.
A norma ISO/IEC 27.001 apresenta certificação para o sistema de gestão da segurança da informação das organizações, ao passo que a norma ISO/IEC 27.002 apresenta certificação de pessoal.
A norma ISO/IEC 27.001 apresenta certificação para o sistema de gestão da segurança da informação das organizações, ao passo que a norma ISO/IEC 27.002 apresenta certificação de pessoal.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2015 - STJ - Analista Judiciário - Suporte em Tecnologia da Informação |
Q560917
Segurança da Informação
Julgue o item que se segue, acerca de gestão de ativos e gestão
de riscos.
Os níveis de proteção que deverão ser aplicados a um ativo de informação devem ser definidos a partir da sua importância e de seu valor para o negócio.
Os níveis de proteção que deverão ser aplicados a um ativo de informação devem ser definidos a partir da sua importância e de seu valor para o negócio.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2015 - STJ - Analista Judiciário - Suporte em Tecnologia da Informação |
Q560914
Segurança da Informação
Com base nas normas ISO 27001, ISO 27002, ISO 27003, ISO 27004 e ISO 27005, relativas à segurança de ativos de informação das organizações, julgue o item a seguir.
De acordo com a norma ISO 27003, na fase de definição de requisitos de segurança da informação para o sistema de gerenciamento da segurança da informação, não é necessário realizar uma descrição detalhada da tecnologia da informação.
De acordo com a norma ISO 27003, na fase de definição de requisitos de segurança da informação para o sistema de gerenciamento da segurança da informação, não é necessário realizar uma descrição detalhada da tecnologia da informação.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
STJ
Prova:
CESPE - 2015 - STJ - Analista Judiciário - Suporte em Tecnologia da Informação |
Q560913
Segurança da Informação
Com base nas normas ISO 27001, ISO 27002, ISO 27003, ISO 27004 e ISO 27005, relativas à segurança de ativos de informação das organizações, julgue o item a seguir.
Conforme disposto na norma ISO 27002, as senhas de acesso devem, necessariamente, ser de uso pessoal e individual bem como devem ser mantidas sob sigilo.
Conforme disposto na norma ISO 27002, as senhas de acesso devem, necessariamente, ser de uso pessoal e individual bem como devem ser mantidas sob sigilo.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
MPO
Prova:
CESPE - 2015 - MPOG - Analista em Tecnologia da Informação - Cargo 12 |
Q560701
Segurança da Informação
Julgue o seguinte item, relativo à segurança da informação, com base no que dispõem as normas ISO/IEC 27002 e ISO/IEC 27001.
A norma ISO 27002 estabelece que seja designado um proprietário para todas as informações e os ativos associados com os recursos de processamento da informação.
A norma ISO 27002 estabelece que seja designado um proprietário para todas as informações e os ativos associados com os recursos de processamento da informação.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
MPO
Prova:
CESPE - 2015 - MPOG - Analista em Tecnologia da Informação - Cargo 12 |
Q560700
Segurança da Informação
Julgue o seguinte item, relativo à segurança da informação, com base no que dispõem as normas ISO/IEC 27002 e ISO/IEC 27001.
De acordo com a norma ISO 27002, convém que os acordos com terceiros que envolvam, por exemplo, processamento ou gerenciamento dos recursos de processamento da informação cubram todos os requisitos de segurança da informação relevante, incluindo a possibilidade de indenização a terceiros.
De acordo com a norma ISO 27002, convém que os acordos com terceiros que envolvam, por exemplo, processamento ou gerenciamento dos recursos de processamento da informação cubram todos os requisitos de segurança da informação relevante, incluindo a possibilidade de indenização a terceiros.
Ano: 2015
Banca:
CESPE / CEBRASPE
Órgão:
MPO
Prova:
CESPE - 2015 - MPOG - Analista em Tecnologia da Informação - Cargo 12 |
Q560696
Segurança da Informação
Julgue o seguinte item, relativo à segurança da informação, com
base no que dispõem as normas ISO/IEC 27002 e ISO/IEC 27001.
Quanto à abrangência, a norma ISO 27002 estabelece diretrizes e princípios gerais para gestão de segurança da informação incluindo a sua implantação, manutenção e melhoria.
Quanto à abrangência, a norma ISO 27002 estabelece diretrizes e princípios gerais para gestão de segurança da informação incluindo a sua implantação, manutenção e melhoria.
Ano: 2015
Banca:
FCC
Órgão:
TRT - 3ª Região (MG)
Prova:
FCC - 2015 - TRT - 3ª Região (MG) - Analista Judiciário - Tecnologia da Informação |
Q556351
Segurança da Informação
Para assegurar o uso efetivo e adequado da criptografia para proteger a confidencialidade, autenticidade e/ou a integridade das
informações de uma organização, um analista de TI está desenvolvendo uma política para criptografia, utilizando as recomendações
da seção “Criptografia" da norma ABNT NBR ISO/IEC 27002:2013. Para verificar a autenticidade ou a integridade de
informações sensíveis ou críticas armazenadas ou transmitidas, esta seção da norma recomenda o uso de
Ano: 2015
Banca:
FCC
Órgão:
TRT - 3ª Região (MG)
Prova:
FCC - 2015 - TRT - 3ª Região (MG) - Analista Judiciário - Tecnologia da Informação |
Q556350
Segurança da Informação
Baseado nas normas ABNT NBR ISO/IEC 27001:2013 e ABNT NBR ISO/IEC 27002:2013, um analista de TI está definindo uma
política de controle de acesso às informações e aos recursos de processamento de uma organização. Nesse contexto, estas
normas recomendam que
Ano: 2015
Banca:
FGV
Órgão:
TCM-SP
Prova:
FGV - 2015 - TCM-SP - Agente de Fiscalização - Tecnologia da Informação |
Q554374
Segurança da Informação
Analise o extrato de um acórdão do Tribunal de Contas da União
mostrado a seguir.
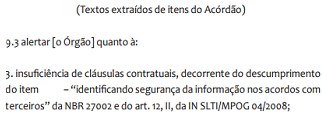
O trecho entre aspas faz parte, na norma, da seção:
O trecho entre aspas faz parte, na norma, da seção:
Ano: 2015
Banca:
FCC
Órgão:
TCE-CE
Prova:
FCC - 2015 - TCE-CE - Analista de Controle Externo-Auditoria de Tecnologia da Informação |
Q528414
Segurança da Informação
Segundo a norma NBR ISO/IEC 27002:2013, a gestão de
ativos visa alcançar e manter a proteção adequada dos
ativos da organização, sendo que
Ano: 2015
Banca:
FCC
Órgão:
TCE-CE
Prova:
FCC - 2015 - TCE-CE - Técnico de Controle Externo-Auditoria de Tecnologia da Informação |
Q526150
Segurança da Informação
A Norma NBR ISO/IEC 27002:2013 possui 14 sessões de
controles de segurança da informação, dentre elas,
Ano: 2015
Banca:
FGV
Órgão:
TCE-SE
Prova:
FGV - 2015 - TCE-SE - Analista de Tecnologia da Informação-Segurança da Informação |
Q516695
Segurança da Informação
Com relação à norma ISO/IEC 27002:2013, está correto afirmar que:
Ano: 2015
Banca:
FCC
Órgão:
TCM-GO
Prova:
FCC - 2015 - TCM-GO - Auditor de Controle Externo - Informática |
Q514775
Segurança da Informação
A seção Gestão de Incidentes de Segurança da Informação da Norma ABNT NBR ISO/IEC 27002:2005 tem como objetivo apresentar recomendações para
Ano: 2015
Banca:
FCC
Órgão:
TCM-GO
Prova:
FCC - 2015 - TCM-GO - Auditor de Controle Externo - Informática |
Q514774
Segurança da Informação
A Norma ABNT NBR ISO/IEC 27002:2005 contém 11 seções de controles de segurança da informação que, juntas, totalizam 39 categorias principais de segurança. Cada seção contém um número de categorias principais de segurança da informação e cada categoria principal de segurança da informação contém
Ano: 2015
Banca:
FCC
Órgão:
TRE-RR
Prova:
FCC - 2015 - TRE-RR - Analista Judiciário - Análise de Sistemas |
Q510254
Segurança da Informação
Considere que um determinado Tribunal Regional Eleitoral esteja definindo uma forma de gerenciar riscos da infraestrutura de TI, incluindo a determinação de políticas, procedimentos, diretrizes, práticas e estruturas organizacionais para estabelecer proteções e contramedidas. De acordo com a Norma ISO/IEC 27002, essa definição para segurança da informação é denominada
Ano: 2015
Banca:
IV - UFG
Órgão:
AL-GO
Prova:
CS-UFG - 2015 - AL-GO - Analista Legislativo - Analista de Sistemas |
Q507697
Segurança da Informação
A norma ISO/IEC 27002:2005 fornece um conjunto de diretrizes e princípios gerais para
Ano: 2015
Banca:
FCC
Órgão:
CNMP
Prova:
FCC - 2015 - CNMP - Analista do CNMP - Tecnologia de Informação e Comunicação Suporte e Infraestrutura |
Q500015
Segurança da Informação
A Norma NBR ISO/IEC 27002:2005 estabelece um código de prática para a gestão da segurança da informação. De acordo com a Norma, parte importante do processo do estabelecimento da segurança é a realização do inventário dos diversos tipos de ativos para as suas devidas proteções. Nesse contexto, e de acordo com a Norma, um exemplo de ativo do tipo intangível é
Ano: 2015
Banca:
VUNESP
Órgão:
TCE-SP
Prova:
VUNESP - 2015 - TCE-SP - Agente da Fiscalização Financeira - Infraestrutura de TI e Segurança da Informação |
Q498447
Segurança da Informação
A norma NBR ISO/IEC 27002:2013 recomenda que seja feita a classificação das informações, proporcionando um nível adequado de proteção. Essa recomendação faz parte da etapa ou seção de
Ano: 2015
Banca:
VUNESP
Órgão:
TCE-SP
Prova:
VUNESP - 2015 - TCE-SP - Agente da Fiscalização Financeira - Infraestrutura de TI e Segurança da Informação |
Q498445
Segurança da Informação
Uma empresa verificou que a norma NBR ISO/IEC 27002:2013 define como se deve proceder na questão da segurança ligada a recursos humanos. A norma estabelece, em um de seus capítulos, que os recursos humanos devem ter um acompanhamento

 Conheça nossos planos