Questões de Concurso
Sobre criptografia em segurança da informação
Foram encontradas 2.380 questões


Ano: 2022
Banca:
SELECON
Órgão:
IF-RJ
Prova:
SELECON - 2022 - IF-RJ - Técnico de Tecnologia da Informação |
Q3977299
Segurança da Informação
No processo de autenticação de documentos com o uso de
algoritmos criptográficos de chave pública, o autor do documento
utiliza:
Ano: 2022
Banca:
SELECON
Órgão:
IF-RJ
Prova:
SELECON - 2022 - IF-RJ - Técnico de Tecnologia da Informação |
Q3977287
Segurança da Informação
Na segurança em redes, a Virtual Private Network (VPN)
surge como opção, pois trabalha em cima de uma infraestrutura
de rede pública.
Supondo-se que Joaquim esteja utilizando o endereçamento IPv6, nesse caso, o protocolo de criptografia adequado é o:
Supondo-se que Joaquim esteja utilizando o endereçamento IPv6, nesse caso, o protocolo de criptografia adequado é o:
Ano: 2022
Banca:
IF-SP
Órgão:
IF-SP
Provas:
IF-SP - 2022 - IF-SP - Assistente em Administração
|
IF-SP - 2022 - IF-SP - Técnico em Tecnologia da Informação |
IF-SP - 2022 - IF-SP - Técnico de Laboratório - Área: Mecânica |
IF-SP - 2022 - IF-SP - Técnico de Laboratório - Área: Produção de Áudio e Video |
IF-SP - 2022 - IF-SP - Técnico de Laboratório - Área: Automação Industrial |
IF-SP - 2022 - IF-SP - Técnico de Laboratório - Área: Eletrônica |
Q3972637
Segurança da Informação
Um dos objetivos da Segurança da Informação é o de evitar que dados sejam interceptados
quando são trafegados na rede. Um recurso muito
antigo e muito utilizado até hoje, também conhecido como “escrita secreta”, é denominado de:
Ano: 2022
Banca:
UFSC
Órgão:
UFSC
Prova:
UFSC - 2022 - UFSC - Analista de Tecnologia da Informação |
Q3970292
Segurança da Informação
Analise as afirmativas abaixo a respeito de criptografia, assinatura e certificação digital e assinale
a alternativa correta.
I. De modo a trocar dados de forma segura utilizando criptografia assimétrica, os participantes da comunicação devem utilizar primeiramente um canal de comunicação seguro, protegido por criptografia simétrica, para enviar um ao outro suas chaves públicas.
II. Um certificado digital precisa ser assinado por pelo menos uma autoridade certificadora confiável.
III. O procedimento de assinatura digital garante a integridade do documento assinado, visto que qualquer alteração no conteúdo do documento faz com que a assinatura se torne inválida.
IV. O procedimento de assinatura digital obtém um resumo criptográfico (hash) do conteúdo do documento a ser assinado e emprega um algoritmo de criptografia simétrica para assinar o resumo obtido com a chave pública do usuário, contida em seu certificado digital.
I. De modo a trocar dados de forma segura utilizando criptografia assimétrica, os participantes da comunicação devem utilizar primeiramente um canal de comunicação seguro, protegido por criptografia simétrica, para enviar um ao outro suas chaves públicas.
II. Um certificado digital precisa ser assinado por pelo menos uma autoridade certificadora confiável.
III. O procedimento de assinatura digital garante a integridade do documento assinado, visto que qualquer alteração no conteúdo do documento faz com que a assinatura se torne inválida.
IV. O procedimento de assinatura digital obtém um resumo criptográfico (hash) do conteúdo do documento a ser assinado e emprega um algoritmo de criptografia simétrica para assinar o resumo obtido com a chave pública do usuário, contida em seu certificado digital.
Ano: 2022
Banca:
FUNDATEC
Órgão:
SUSEPE-RS
Prova:
FUNDATEC - 2022 - SUSEPE-RS - Técnico Superior Penitenciário - Ciências da Computação |
Q3960369
Segurança da Informação
Em relação a assinaturas digitais, analise as assertivas abaixo, assinalando V, se
verdadeiras, ou F, se falsas.
( ) O remetente de uma mensagem pode criar uma assinatura digital utilizando a chave pública do destinatário. O destinatário da mensagem utiliza sua chave privada para verificar a assinatura da mensagem.
( ) A geração de assinaturas digitais pode ser realizada através de um valor hash gerado a partir do conteúdo da mensagem.
( ) A certificação de chaves públicas é uma das aplicações de assinaturas digitais.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
( ) O remetente de uma mensagem pode criar uma assinatura digital utilizando a chave pública do destinatário. O destinatário da mensagem utiliza sua chave privada para verificar a assinatura da mensagem.
( ) A geração de assinaturas digitais pode ser realizada através de um valor hash gerado a partir do conteúdo da mensagem.
( ) A certificação de chaves públicas é uma das aplicações de assinaturas digitais.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
Ano: 2022
Banca:
UFPE
Órgão:
UFPE
Prova:
UFPE - 2022 - UFPE - Técnico de Tecnologia da Informação - Suporte e Redes |
Q3727594
Segurança da Informação
O AES é um dos principais algoritmos de criptografia
utilizados atualmente. O tamanho máximo de chave
suportado por este algoritmo é de
Ano: 2022
Banca:
FACTO
Órgão:
IF-ES
Provas:
FACTO - 2022 - IF-ES - Contador
|
FACTO - 2022 - IF-ES - Analista de Tecnologia da Informação |
FACTO - 2022 - IF-ES - Bibliotecário - Documentalista |
FACTO - 2022 - IF-ES - Engenheiro Agrônomo |
FACTO - 2022 - IF-ES - Pedagogo - Área |
Q3073058
Segurança da Informação
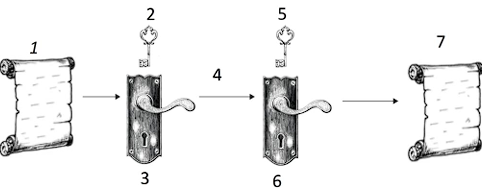
A figura abaixo ilustra o modelo simplificado da encriptação simétrica. Os números 1 e 7
representam a mensagem ou os dados originais e são inteligíveis. Assinale a alternativa CORRETA.
Ano: 2022
Banca:
Quadrix
Órgão:
CRT-MG
Prova:
Quadrix - 2022 - CRT-MG - Gestor de Tecnologia da Informação |
Q3058101
Segurança da Informação
No que se refere ao sistema operacional Linux e às criptografias simétrica e assimétrica, julgue o item.
A criptografia em que a chave utilizada para criptografar os dados é a mesma chave utilizada para descriptografá-los é a simétrica.
Ano: 2022
Banca:
FEPESE
Órgão:
Prefeitura de Chapecó - SC
Prova:
FEPESE - 2022 - Prefeitura de Chapecó - SC - Técnico em Manutenção de Equipamento de Informática |
Q2667033
Segurança da Informação
Qual protocolo dentre os listados abaixo constitui um protocolo de criptografia?
Ano: 2022
Banca:
CESPE / CEBRASPE
Órgão:
SEFAZ-SE
Prova:
CESPE / CEBRASPE - 2022 - SEFAZ-SE - Auditor Técnico de Tributos (tarde) |
Q2501770
Segurança da Informação
Na disciplina de criptografia, a proteção das informações
trafegadas está relacionada ao conceito de
Ano: 2022
Banca:
PR-4 UFRJ
Órgão:
UFRJ
Prova:
PR-4 UFRJ - 2022 - UFRJ - Técnico de Tecnologia da Informação - Suporte a Segurança e Redes |
Q2261505
Segurança da Informação
Em relação a mecanismos de criptografia, assinale a opção INCORRETA:
Ano: 2022
Banca:
PR-4 UFRJ
Órgão:
UFRJ
Prova:
PR-4 UFRJ - 2022 - UFRJ - Técnico de Tecnologia da Informação - Suporte a Segurança e Redes |
Q2261495
Segurança da Informação
Os hashes criptográficos são muito usados para
garantir a dimensão da segurança denominada:
Ano: 2022
Banca:
Colégio Pedro II
Órgão:
Colégio Pedro II
Provas:
Colégio Pedro II - 2022 - Colégio Pedro II - Administrador
|
Colégio Pedro II - 2022 - Colégio Pedro II - Assistente Social |
Colégio Pedro II - 2022 - Colégio Pedro II - Fonoaudiólogo |
Colégio Pedro II - 2022 - Colégio Pedro II - Engenheiro Eletricista |
Colégio Pedro II - 2022 - Colégio Pedro II - Médico |
Colégio Pedro II - 2022 - Colégio Pedro II - Técnico em Assuntos Educacionais |
Q2251679
Segurança da Informação
A criptografia está presente em nosso cotidiano para proteger os dados que transmitimos e
armazenamos ao fazer compras pela internet, cadastros em sites, envios de mensagens, entre
outras atividades. Na técnica conhecida como Cifra de César, utilizada pelo imperador romano,
cada letra da mensagem original era substituída pela letra em três posições à frente no alfabeto.
Na Cifra de César, MENTALIDADE NOVA seria transmitida como
Na Cifra de César, MENTALIDADE NOVA seria transmitida como
Ano: 2022
Banca:
VUNESP
Órgão:
Câmara de Olímpia - SP
Prova:
VUNESP - 2022 - Câmara de Olímpia - SP - Analista de Sistemas |
Q2116988
Segurança da Informação
Dentre as funções de hash a seguir, assinale aquela que
pertence à família de funções conhecida como SHA-2.
Ano: 2022
Banca:
FCC
Órgão:
TRT - 17ª Região (ES)
Prova:
FCC - 2022 - TRT - 17ª Região (ES) - Analista Judiciário - Área Apoio Especializado - Especialidade Tecnologia da Informação |
Q2108335
Segurança da Informação
No âmbito da segurança da informação e comunicação de dados, considere as definições abaixo.
I. Função matemática criptográfica, cujos dados de entrada, após passar pela criptografia, apresentam valores de saída padronizados, ou seja, as saídas devem possuir o mesmo tamanho (geralmente entre 128 e 512 bits) e o mesmo número de caracteres alfanuméricos.
II. Protocolo criptográfico desenvolvido pelo IETF que fornece comunicação segura entre servidor e usuário por meio de conexões implícitas.
III. Um dos algoritmos de criptografia mais seguros da atualidade, sendo utilizado por diversas organizações de segurança e governos. Sua criptografia é feita em blocos de 128 bits, mas as chaves podem ser aplicadas também em 192 e 256 bits, tornando essa chave extremamente difícil de ser quebrada.
Os itens I, II e III são, correta e respectivamente, definições de:
I. Função matemática criptográfica, cujos dados de entrada, após passar pela criptografia, apresentam valores de saída padronizados, ou seja, as saídas devem possuir o mesmo tamanho (geralmente entre 128 e 512 bits) e o mesmo número de caracteres alfanuméricos.
II. Protocolo criptográfico desenvolvido pelo IETF que fornece comunicação segura entre servidor e usuário por meio de conexões implícitas.
III. Um dos algoritmos de criptografia mais seguros da atualidade, sendo utilizado por diversas organizações de segurança e governos. Sua criptografia é feita em blocos de 128 bits, mas as chaves podem ser aplicadas também em 192 e 256 bits, tornando essa chave extremamente difícil de ser quebrada.
Os itens I, II e III são, correta e respectivamente, definições de:
Ano: 2022
Banca:
VUNESP
Órgão:
PC-RR
Prova:
VUNESP - 2022 - PC-RR - Perito Criminal de Polícia Civil - Especialidade: Computação Científica ou Análise de Sistemas |
Q2082674
Segurança da Informação
A respeito da função de hash MD5, é correto afirmar que
Ano: 2022
Banca:
VUNESP
Órgão:
PC-RR
Prova:
VUNESP - 2022 - PC-RR - Perito Criminal de Polícia Civil - Especialidade: Computação Científica ou Análise de Sistemas |
Q2082672
Segurança da Informação
Funções matemáticas conhecidas como “alçapão”
(trapdoor functions) são de grande importância para a
criptografia. Assinale a alternativa que caracteriza esse
tipo de função.
Ano: 2022
Banca:
VUNESP
Órgão:
PC-RR
Prova:
VUNESP - 2022 - PC-RR - Perito Criminal de Polícia Civil - Especialidade: Computação Científica ou Análise de Sistemas |
Q2082671
Segurança da Informação
A respeito da técnica de criptografia baseada em transposição, que tem por objetivo encriptar mensagens, é
correto dizer que
Ano: 2022
Banca:
IDECAN
Órgão:
PC-BA
Prova:
IDECAN - 2022 - PC-BA - Perito Criminal de Polícia Civil |
Q2079255
Segurança da Informação
Para empregar uma cifra de bloco em diversas aplicações,
cinco modos de operação foram definidos pelo NIST (SP
800-38A). Basicamente, um modo de operação é uma
técnica para melhorar o efeito de um algoritmo criptográfico
ou adaptar o algoritmo para uma aplicação, como a de uma
cifra de bloco a uma sequência de blocos de dados ou fluxo
de dados. As opções abaixo explicam de maneira correta os
modos de operação, EXCETO:
Ano: 2022
Banca:
IDECAN
Órgão:
PC-BA
Prova:
IDECAN - 2022 - PC-BA - Perito Criminal de Polícia Civil |
Q2079254
Segurança da Informação
Levando em consideração as terminologias relacionadas à
criptografia assimétrica, julgue as afirmações abaixo:
I. Chaves assimétricas são duas chaves relacionadas, uma pública e uma privada, que são usadas para realizar operações complementares, como encriptação e decriptação ou geração e verificação de assinatura. II. O algoritmo criptográfico de chave pública é um algoritmo que usa duas chaves relacionadas, uma pública e uma privada. As duas possuem a propriedade de ser computacionalmente viável derivar uma da outra, ou seja, derivar a chave pública a partir da privada e vice-versa. III. O certificado de chave pública é um documento emitido e assinado digitalmente pela chave privada de uma autoridade de certificação, que vincula o nome de um assinante a uma chave pública. O certificado indica que o assinante identificado tem o único controle e acesso à chave privada correspondente. IV. A infraestrutura de chave pública é um conjunto de políticas, processos, plataformas de servidor, software e estações de trabalho usadas para fins de administrar certificados e pares de chave pública-privada, incluindo a capacidade de emitir, manter e revogar certificados de chave pública.
É CORRETO o que consta:
I. Chaves assimétricas são duas chaves relacionadas, uma pública e uma privada, que são usadas para realizar operações complementares, como encriptação e decriptação ou geração e verificação de assinatura. II. O algoritmo criptográfico de chave pública é um algoritmo que usa duas chaves relacionadas, uma pública e uma privada. As duas possuem a propriedade de ser computacionalmente viável derivar uma da outra, ou seja, derivar a chave pública a partir da privada e vice-versa. III. O certificado de chave pública é um documento emitido e assinado digitalmente pela chave privada de uma autoridade de certificação, que vincula o nome de um assinante a uma chave pública. O certificado indica que o assinante identificado tem o único controle e acesso à chave privada correspondente. IV. A infraestrutura de chave pública é um conjunto de políticas, processos, plataformas de servidor, software e estações de trabalho usadas para fins de administrar certificados e pares de chave pública-privada, incluindo a capacidade de emitir, manter e revogar certificados de chave pública.
É CORRETO o que consta:

 Conheça nossos planos