Questões de Concurso Sobre controles de segurança em segurança da informação

Foram encontradas 748 questões

Ano: 2015 Banca: FGV Órgão: DPE-MT Prova: FGV - 2015 - DPE-MT - Analista de Sistemas |
Q486934 Segurança da Informação
“Teclado Virtual” é uma técnica muito utilizada em aplicações via Internet que demandam maior segurança, como, por exemplo, entrada de senhas de banco ou cartões de crédito em transações bancárias. A ideia é que caracteres não sejam digitados pelo teclado físico e sim clicados com o auxílio do mouse em um teclado virtual que aparece na tela do computador.
Seu principal objetivo é combater artefatos maliciosos conhecidos como
Alternativas
Ano: 2015 Banca: FGV Órgão: DPE-MT Prova: FGV - 2015 - DPE-MT - Analista de Sistemas |
Q486919 Segurança da Informação
A segurança é um fator especialmente importante em dispositivos móveis, dada a quantidade de informações pessoais tipicamente armazenadas e transitadas neles. Por esse motivo, o sistema operacional iOS não permite a execução de aplicativos sem uma assinatura digital certificada pela Apple Inc. Considerando essa limitação, a instalação de um perfil de Provisionamento de Distribuição Corporativa em um aparelho com iOS permite
Alternativas
Q486758 Segurança da Informação
A segregação de funções é um método para redução do risco de mau uso acidental ou deliberado dos sistemas. Convém que a separação da administração ou execução de certas funções ou áreas de responsabilidade seja considerada, a fim de reduzir oportunidades para modificação não autorizada ou mau uso das informações ou dos serviços.

Desta forma, recomenda-se que:

I. O início de um evento seja separado de sua autorização.

II. Sejam segregadas atividades que requeiram cumplicidade para a concretização de uma fraude como, por exemplo, a emissão de um pedido de compra e a confirmação do recebimento da compra.

III. Na possibilidade de ocorrência de conluios, sejam planejados controles de tal modo que somente uma pessoa esteja envolvida, diminuindo dessa forma a possibilidade de conspirações.

Está correto o que se recomenda APENAS em
Alternativas
Q468000 Segurança da Informação
Analise as afirmativas abaixo em relação à prevenção de incidentes e CSIRTs (computer security incident response team):

I. Os CSIRTs não são necessariamente parte de um grupo de TI (tecnologia da informação).
II. Segundo o CERT.br, CSIRTs podem se estruturar de forma "ad hoc", ou seja, se reunindo apenas quando há um incidente de segurança.
III. A prática recomendada em relação a uma melhor política de prevenção de incidentes é a criação de CSIRTS de âmbitos nacionais em detrimento de CSIRTs locais.

Está correto o que se afirma em:
Alternativas
Q876808 Segurança da Informação

No que se refere à Segurança da Informação, considere as afirmações a seguir.


I - O ataque SYN flood provoca uma alteração no protocolo padrão de estabelecimento de comunicação no protocolo TCP, conhecido como three way handshake.

II - O ataque Smurf consiste em modificar o número de sequência que identifica a ordem correta de remontagem do pacote, inserindo espaços vazios. Isso pode provocar instabilidade no sistema-alvo.

III - Um comando para realizar o ataque Smurf em um serviço de SSH é: hping3 172.16.1.1 -p 22 -S --flood --rand-source

IV - Uma proteção, no Linux, para ataques do tipo Syn flood, é: echo 1 > /proc/sys/net/ipv4/icmp_echo_ignore_broadcasts

V - Cymothoa é um script em Python para gerar uma backdoor PHP criptografada. 


Quais estão corretas? 

Alternativas
Q842863 Segurança da Informação

Considerando sistemas de controle de versão, marque V para as afirmativas verdadeiras e F para as falsas.


( ) Um sistema de controle de versão tem como um de seus objetivos registrar toda a evolução do projeto mediante um histórico de alterações.

( ) Um sistema de controle de versão distribuído tem a funcionalidade de criar cópia do repositório por meio do comando commit.

( ) Um sistema de controle de versão centralizado não possui a funcionalidade de importar revisões feitas em outros repositórios.

( ) Um sistema de controle de versão deve possibilitar o trabalho paralelo e concorrente de vários desenvolvedores sobre os mesmos arquivos.


Assinale a sequência correta.

Alternativas
Ano: 2014 Banca: FUNCAB Órgão: MDA Prova: FUNCAB - 2014 - MDA - Analista de Suporte |
Q830393 Segurança da Informação
Para garantir a segurança em redes de computadores, é necessário se preocupar com a integridade das mensagens. Uma maneira de garantir sua integridade é enviar junto com a mensagem um resumo dela própria que normalmente é obtido através da aplicação de funções de:
Alternativas
Q762199 Segurança da Informação
Correlacione a coluna A, contendo os quatro pilares da segurança dos pontos de extremidade de uma rede, com a coluna B, contendo seus respectivos objetivos e, em seguida, assinale a alternativa que apresenta a sequência correta. Coluna A 1. Proteção do ponto de extremidade. 2. Resiliência do ponto de extremidade. 3. Priorização da rede. 4. Resiliência da rede. Coluna B ( ) Proteger a largura de banda. ( ) Proteger o ponto de extremidade contra ataques. ( ) Tornar a rede autorrecuperável. ( ) Tornar o ponto de extremidade autorrecuperável.
Alternativas
Ano: 2014 Banca: IF-SC Órgão: IF-SC Prova: IF-SC - 2014 - IF-SC - Professor - Informática |
Q630620 Segurança da Informação

A recomendação X.800 da UTI-T (International Telecommunication Union) define um serviço de segurança como um serviço fornecido por uma camada de protocolo de comunicação de sistemas abertos que garante a segurança adequada dos sistemas ou das transferências de dados. A partir dos conceitos de segurança expressos nessa recomendação, numere a coluna da direita, de acordo com as afirmações da esquerda.

(1) Garantia de que a entidade que está se comunicando é de fato quem afirma ser.

(2) Impedimento do uso não autorizado de um recurso.

(3) Proteção contra negação de uma das entidades envolvidas em uma comunicação, provando-se que a mensagem foi enviada pela parte especificada e que foi recebida pela outra parte especificada.

(4) Refere-se também à proteção das informações que poderiam ser derivadas do fluxo de dados.

(5) Garantia de que o que foi recebido está exatamente igual ao que foi enviado pela entidade autorizada.


( ) Autenticação

( ) Controle de acesso

( ) Confidencialidade dos dados

( ) Integridade de dados

( ) Irretratabilidade

A ordem CORRETA de associação, de cima para baixo, é:
Alternativas
Ano: 2014 Banca: IESES Órgão: IFC-SC Prova: IESES - 2014 - IFC-SC - Contador |
Q619458 Segurança da Informação
Em relação aos mecanismos de segurança da informação, temos: Palavras-chave, sistemas biométricos, firewalls, cartões inteligentes, todos estes mecanismos de:
Alternativas
Q480695 Segurança da Informação
Sobre Mecanismos de Segurança Específicos (X.800), assinale a alternativa que NÃO apresenta um mecanismo válido
Alternativas
Q473140 Segurança da Informação
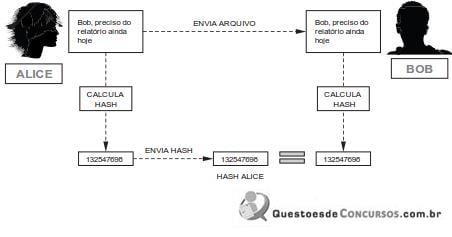
Considere o esquema abaixo.

                        imagem-003.jpg

No processo de envio do arquivo, houve garantia de
Alternativas
Q472885 Segurança da Informação
O controle de acesso - Processo que bloqueia ou permite conexões de entrada ou de saída baseado em filtros de acesso ou através de mecanismos inteligentes que detectam o uso abusivo, bloqueando o acesso temporariamente.

Assinale a alternativa que contém uma especificação técnica para sistemas que tratam de autenticação.
Alternativas
Q464059 Segurança da Informação
Os rootkits podem executar em modo usuário ou em modo núcleo. Em modo de núcleo são usados para atacar rotinas privilegiadas do sistema operacional. Esta categoria de rootkit, normalmente
Alternativas
Q455170 Segurança da Informação
A segurança corporativa estratégica, através da elabora- ção de planejamentos integrados, promove o equilíbrio entre as ações de segurança previstas e os riscos e ameaças contra as pessoas, o meio ambiente, a sociedade e a própria Instituição, objetivando estabelecer singular proteção à produção ou à prestação de serviços. Neste contexto, o nível de planejamento de segurança, que engloba o plano de treinamento de desenvolvimento de pessoal voltado para a operação de Circuito Fechado de Televisão - CFTV e de controle de acesso veicular, é o
Alternativas
Q455166 Segurança da Informação
Tanto no setor público como no setor privado, a segurança da informação objetiva proteger as infraestruturas críticas, objetivando viabilizar os negócios como o governo eletrônico (e-gov) ou o comércio eletrônico (e-business). A interconexão de redes públicas e privadas, e o compartilhamento de recursos de informação, aumentam a dificuldade de controle, sendo fundamental a formulação de política de restrição de acesso. Descaracteriza-se como procedimentos e ações formais para controlar o acesso a sistemas de informação e serviços:
Alternativas
Q427813 Segurança da Informação
José deve estabelecer uma política de segurança e implantar os mecanismos de segurança para o TRF da 4ª Região. Dentre os mecanismos para a segurança física, José deve escolher o uso de
Alternativas
Q422814 Segurança da Informação
O RODC (Read-Only Domain Controller) fornece segurança aprimorada, tempos de logon mais rápidos e acesso mais eficiente aos recursos locais.

A administração do RODC pode ser delegada
Alternativas
Q422812 Segurança da Informação
Para permitir o controle de integridade e autenticidade, uma entidade X gerou sua assinatura digital para uma mensagem antes de enviá-la para a entidade Y.

Para que a entidade Y possa verificar a validade dessa assinatura, a entidade X deve enviar também o(a)
Alternativas
Q422031 Segurança da Informação
Existem tecnicamente mecanismos de Segurança de Informação que apoiam os controles lógicos tais como:

(1) Assinatura digital.
(2) Mecanismos de encriptação.
(3) Mecanismos de certificação.

Estão corretas as afirmativas:

Alternativas
Respostas
581: D
582: D
583: D
584: B
585: A
586: A
587: C
588: B
589: A
590: A
591: E
592: C
593: A
594: D
595: D
596: E
597: D
598: E
599: C
600: D