Questões de Concurso
Sobre nat (network address translation) em redes de computadores
Foram encontradas 287 questões


I. O serviço DHCP atribui dinamicamente aos dispositivos da rede parâmetros como endereço IP, máscara de sub-rede e gateway padrão, reduzindo a incidência de erros e conflitos decorrentes de configuração manual.
II. O mecanismo de NAT permite que múltiplos dispositivos com endereços IP privados compartilhem um endereço IP público para comunicação com a internet, viabilizando a economia de endereços roteáveis.
III. O serviço DNS tem por função primordial converter endereços IP numéricos em nomes de domínio legíveis, operando suas consultas ordinárias sobre o protocolo TCP na porta 80.
IV. Os endereços da faixa 192.168.0.0/16 são roteáveis diretamente na internet pública, de modo que dispensam qualquer mecanismo de tradução de endereços na borda da rede.
Está correto apenas o que se afirma em:
Após a tradução, o pacote é encaminhado sucessivamente pelos roteadores R1 e R2 até alcançar o Host B. Considere que:
- O endereço IP público utilizado no SNAT está associado à interface externa do firewall conectada ao roteador R1;
- Todos os enlaces da topologia utilizam tecnologia Ethernet;
- Não ocorre qualquer outra tradução de endereços (NAT) após o firewall;
- Os roteadores operam normalmente realizando encaminhamento IP entre redes distintas;
- O Host B encontra-se na rede diretamente conectada à interface de saída de R2.
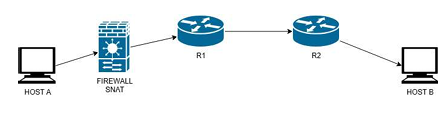
Figura 1: Topologia de rede ilustrando a comunicação entre o Host A e o Host B através de um firewall com SNAT e dos roteadores R1 e R2. Elaborado pelo autor.
Com base no comportamento dos endereços MAC (camada de enlace) e dos endereços IP (camada de rede), durante o encaminhamento do tráfego, assinale a alternativa CORRETA.
Julgue o item que se segue, relativo ao funcionamento do protocolo MPLS e à segurança em redes de computadores.
Em uma VPN site-to-site, o mecanismo de tradução de endereços com NAT não é suportado, já que o endereço IP da comunicação é randomizado.
Julgue o item seguinte, que diz respeito a segurança de redes de computadores, gestão de riscos e gestão de continuidade de negócios.
Nas implementações de NAT baseadas na tradução de endereços e portas, o estabelecimento dos mapeamentos entre redes distintas dispensa informações da camada de transporte.
I. Protocolo utilizado para resolução de nomes de domínio em endereços IP, permitindo que usuários acessem serviços utilizando nomes amigáveis em vez de endereços numéricos.
II. Protocolo originalmente desenvolvido para acesso remoto sem criptografia, tornando-se inadequado para ambientes modernos que exigem proteção contra interceptação de credenciais.
III. Tecnologia empregada para tradução de endereços privados em públicos, permitindo que múltiplos dispositivos compartilhem um único endereço IP externo.
IV. Protocolo utilizado para gerenciamento e monitoramento de dispositivos de rede, permitindo coleta de informações operacionais de roteadores, switches e servidores.
Associe corretamente as características aos protocolos correspondentes:
( ) Static NAT é um tipo de NAT que usa 1 IP (Internet Protocol) privado ↔ 1 IP público. Mapeamento fixo. Usado quando um servidor interno precisa ser acessado externamente.
( ) NAT é um mecanismo que altera endereços IP (e às vezes portas) durante o tráfego entre redes. Seu principal objetivo é permitir que vários IPs privados usem um único IP público.
( ) VPN Site-to-Site, uso: conectar duas redes inteiras. Exemplo: Rede A ↔ Rede B.
( ) IPsec (Internet Protocol Security) é uma tecnologia de VPN que opera na camada de aplicação (Camada 7) do modelo OSI (Open Systems Interconnection). É muito seguro e usado em site-to-site.
O NAT (Network Address Translation) é uma técnica utilizada em redes de computadores para traduzir endereços IP (Internet Protocol) privados em endereços IP públicos, permitindo que dispositivos em redes internas acessem redes externas, como a Internet. Existem diferentes tipos de NAT, como estático, dinâmico, NAT Overload (PAT) e Twice NAT, cada um com características específicas de mapeamento de endereços e portas.
Com base nesses conceitos, analise as assertivas abaixo e julgue-as em Verdadeiras (V) ou Falsas (F):
( ) No tipo de NAT estático, são mapeados endereços IP privados para endereços IP públicos de um pool disponível. É o chamado mapeamento um-para-um temporário.
( ) No tipo de NAT Overloading (PAT - Port Address Translation), são mapeados múltiplos endereços IP privados para um único endereço IP público. Também são usados números de porta para distinguir conexões diferentes.
( ) No tipo de Twice NAT (Double NAT), o NAT é aplicado duas vezes na mesma comunicação. É comum em cenários com múltiplos roteadores NAT em série.
Qual alternativa preenche, CORRETAMENTE, de cima para baixo, os parênteses acima?
NAT é uma sigla que por significado “Network Address Translation”, constituindo uma técnica de rede que traduz endereços IP privados de uma rede local para um único endereço IP público, permitindo que múltiplos dispositivos acessem a internet através de uma única conexão. Funciona principalmente em roteadores ou firewalls, preservando o esgotamento do IPv4 e aumentando a segurança ao ocultar a estrutura interna da rede. As faixas de IP´s privados IPv4, definidas pela norma RFC 1918 para redes locais (LANs), são divididas em três blocos principais, correspondendo às classes A, B e C, que não são roteáveis na internet pública, usados internamente para economizar endereços IPv4 públicos. Usando a notação CIDR, essas faixas de endereços IPv4 privados, são respectivamente:
Julgue os itens a seguir como Verdadeiro (V), ou Falso (F), sobre o funcionamento do NAT:
(__)O tipo mais comum de NAT, conhecido como PAT (Port Address Translation) ou NAT Overload, mapeia múltiplos endereços IP privados para um único endereço IP público, utilizando números de porta diferentes para distinguir as conexões.
(__)O NAT, por si só, funciona como um firewall de estado, pois, por padrão, ele bloqueia conexões iniciadas a partir da rede externa (Internet) para a rede interna, a menos que uma regra de encaminhamento de porta (Port Forwarding) seja explicitamente configurada.
(__)Aplicações que utilizam protocolos peer-to-peer (P2P) ou que exigem que o servidor inicie a conexão com o cliente (como em alguns tipos de VoIP e jogos online) podem ter problemas de funcionamento ao passar por um dispositivo NAT, exigindo técnicas como STUN, TURN ou UPnP para contornar a limitação.
(__)Com a adoção em larga escala do IPv6, que possui um espaço de endereçamento vasto, a necessidade do NAT para conservação de endereços foi completamente eliminada, e o NAT não faz parte da especificação do IPv6.
Marque a alternativa CORRETA que corresponde à sequência de cima para baixo das lacunas acima:

 Conheça nossos planos