Questões de Concurso
Sobre firewall em redes de computadores
Foram encontradas 709 questões


Ano: 2010
Banca:
FEPESE
Órgão:
SEFAZ-SC
Prova:
FEPESE - 2010 - SEFAZ-SC - Auditor Fiscal da Receita Estadual - Parte III - Tecnologia da Informação |
Q68500
Redes de Computadores
Analise a veracidade das afirmativas a seguir.
1. Um firewall do tipo filtro de pacotes implanta as regras definidas da política de segurança da empresa, visando proteger a rede interna de acessos indevidos e minimizar ataques que partam da rede interna, mediante a autenticação do usuário da rede.
2. Um gateway de aplicação é um firewall que opera na camada de aplicação. O gateway decide transmitir ou descartar um pacote com base nos campos de cabeçalho, no tamanho da mensagem, porém não examina o conteúdo do pacote.
3. Diversas arquiteturas podem ser empregadas para a implantação de firewalls em uma rede. É recomendável que a arquitetura empregada defina um segmento de rede separado e com acesso altamente restrito, conhecido como DMZ (DeMilitarized Zone, ou zona desmilitarizada) e que os seus servidores acessíveis externamente (p.ex. Web, FTP, correio eletrônico e DNS) estejam neste segmento.
4. Visando prevenir acessos não autorizados, os Sistemas de Gerenciamento de Banco de Dados (SGBD) oferecem autenticação baseada em senhas e controle de acesso ao SGBD, além do controle de acesso às tabelas do banco. Três abordagens de controle de acesso são possíveis: controle de acesso discricionário, controle de acesso baseado em papéis e controle de acesso mandatório.
5. Na sua configuração padrão, muitos servidores SMTP vêm com o relay aberto, permitindo que estes sejam usados para enviar mensagens de/para qualquer rede ou domínio, independente dos endereços envolvidos serem da sua rede ou não. Estes servidores são amplamente explorados para envio de Spam.
Assinale a alternativa que indica todas as afirmativas corretas.
1. Um firewall do tipo filtro de pacotes implanta as regras definidas da política de segurança da empresa, visando proteger a rede interna de acessos indevidos e minimizar ataques que partam da rede interna, mediante a autenticação do usuário da rede.
2. Um gateway de aplicação é um firewall que opera na camada de aplicação. O gateway decide transmitir ou descartar um pacote com base nos campos de cabeçalho, no tamanho da mensagem, porém não examina o conteúdo do pacote.
3. Diversas arquiteturas podem ser empregadas para a implantação de firewalls em uma rede. É recomendável que a arquitetura empregada defina um segmento de rede separado e com acesso altamente restrito, conhecido como DMZ (DeMilitarized Zone, ou zona desmilitarizada) e que os seus servidores acessíveis externamente (p.ex. Web, FTP, correio eletrônico e DNS) estejam neste segmento.
4. Visando prevenir acessos não autorizados, os Sistemas de Gerenciamento de Banco de Dados (SGBD) oferecem autenticação baseada em senhas e controle de acesso ao SGBD, além do controle de acesso às tabelas do banco. Três abordagens de controle de acesso são possíveis: controle de acesso discricionário, controle de acesso baseado em papéis e controle de acesso mandatório.
5. Na sua configuração padrão, muitos servidores SMTP vêm com o relay aberto, permitindo que estes sejam usados para enviar mensagens de/para qualquer rede ou domínio, independente dos endereços envolvidos serem da sua rede ou não. Estes servidores são amplamente explorados para envio de Spam.
Assinale a alternativa que indica todas as afirmativas corretas.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2010 - Banco da Amazônia - Técnico Científico - Tecnologia da Informação - Redes e Telecomunicações |
Q68266
Redes de Computadores
Texto associado
Com relação a dispositivos de segurança de redes, julgue os
próximos itens.
próximos itens.
Os firewalls que usam filtragem de pacote tomam decisões de encaminhamento a partir de informações presentes nos cabeçalhos dos pacotes.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
Banco da Amazônia
Prova:
CESPE - 2010 - Banco da Amazônia - Técnico Científico - Tecnologia da Informação - Redes e Telecomunicações |
Q68265
Redes de Computadores
Texto associado
Com relação a dispositivos de segurança de redes, julgue os
próximos itens.
próximos itens.
Nos firewalls que utilizam inspeção de estado, esta é realizada no estado das conexões TCP.
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
TCU
Prova:
CESPE - 2010 - TCU - Auditor Federal de Controle Externo - Tecnologia da Informação - Parte II |
Q65146
Redes de Computadores
Texto associado
Com relação à segurança em redes de computadores, julgue os itens
subsequentes.
subsequentes.
Firewalls, IDS e IPS são dispositivos que têm finalidades idênticas, porém tipicamente operam de formas distintas: o primeiro inspeciona integralmente os datagramas e reage bloqueando o tráfego indesejado; o segundo também inspeciona integralmente os datagramas, mas não bloqueia o tráfego indesejado, apenas emite alertas; e o terceiro inspeciona apenas os cabeçalhos dos datagramas e, como o primeiro, reage bloqueando o tráfego indesejado.
Ano: 2010
Banca:
FCC
Órgão:
AL-SP
Prova:
FCC - 2010 - AL-SP - Agente Técnico Legislativo Especializado - Segurança de Redes |
Q62483
Redes de Computadores
É INCORRETO afirmar:
Ano: 2010
Banca:
FCC
Órgão:
AL-SP
Prova:
FCC - 2010 - AL-SP - Agente Técnico Legislativo Especializado - Segurança de Redes |
Q62482
Redes de Computadores
Para implementar um firewall numa rede local sobre a qual não se tem nenhuma outra informação a não ser o fato de que a rede está conectada à Internet e que não dispõe de nenhum outro mecanismo de segurança, é MAIS relevante para a tarefa identificar
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - Petrobrás - Técnico em Informática |
Q54263
Redes de Computadores
Um firewall, tanto físico quanto lógico, tem por finalidade evitar a invasão e a utilização de uma rede e de seus servidores e estações de trabalho por softwares ou pessoas não autorizadas.
A configuração de um firewall consiste em uma
A configuração de um firewall consiste em uma
Ano: 2010
Banca:
CESPE / CEBRASPE
Órgão:
EMBASA
Prova:
CESPE / CEBRASPE - 2010 - EMBASA - Analista de Saneamento - Analista de Tecnologia da Informação - Desenvolvimento |
Q45167
Redes de Computadores
Texto associado
Com referência aos fundamentos de segurança relacionados a
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
criptografia, firewalls, certificados e autenticação, julgue os itens a
seguir.
Um firewall em uma rede é considerado uma defesa de perímetro e consegue coibir todo tipo de invasão em redes de computadores.
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - BR Distribuidora - Analista de Sistemas Júnior - Infra-Estrutura |
Q42258
Redes de Computadores
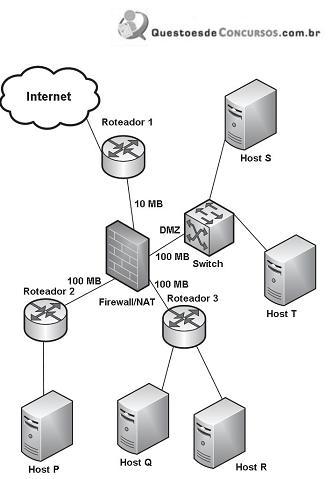
Se o Firewall estiver configurado com filtragem de pacotes, conclui-se que
Ano: 2010
Banca:
CESGRANRIO
Órgão:
IBGE
Prova:
CESGRANRIO - 2010 - IBGE - Analista de Sistemas - Comunicação e Rede |
Q42220
Redes de Computadores
Entre os aspectos relevantes na utilização de firewalls, analise as afirmativas a seguir.
I - Podem usar filtros de pacotes que operam examinando os endereços IP dos pacotes que por eles passam.
II - Não tratam códigos maliciosos, cavalos de tróia ou vírus, uma vez que há inúmeras maneiras de codificar as transferências de arquivos binários nas redes.
III - Associados a mecanismos de detecção de intrusão, oferecem proteção contra ataques oriundos de dentro e de fora da rede que estão protegendo.
Está(ão) correta(s) a(s) afirmativa(s)
I - Podem usar filtros de pacotes que operam examinando os endereços IP dos pacotes que por eles passam.
II - Não tratam códigos maliciosos, cavalos de tróia ou vírus, uma vez que há inúmeras maneiras de codificar as transferências de arquivos binários nas redes.
III - Associados a mecanismos de detecção de intrusão, oferecem proteção contra ataques oriundos de dentro e de fora da rede que estão protegendo.
Está(ão) correta(s) a(s) afirmativa(s)
Ano: 2010
Banca:
FCC
Órgão:
TRT - 20ª REGIÃO (SE)
Prova:
FCC - 2010 - TRT - 20ª REGIÃO (SE) - Analista Judiciário - Tecnologia da Informação |
Q39624
Redes de Computadores
Ele atua na camada de rede, analisando e filtrando datagramas IP de acordo com informações específicas contidas em seus cabeçalhos, tais como, endereços IP de origem e destino e porta TCP ou UDP. Trata-se do firewall do tipo
Ano: 2010
Banca:
FCC
Órgão:
TRE-AM
Prova:
FCC - 2010 - TRE-AM - Analista Judiciário - Tecnologia da Informação |
Q27212
Redes de Computadores
Em relação a implementação de segurança em redes de computadores, considere:
I. No contexto empresarial, a segurança de redes é obtida através da utilização do uso apropriado de equipamentos e políticas de segurança que administrem o uso desses recursos. Em relação à segurança de redes e controle de acesso que assegurem a integridade dos serviços executados nos sistemas operacionais.
II. O entendimento apropriado sobre o risco permite aos administradores a habilidade de avaliar a relação custo-benefício e decidir sobre implementar controles para a correção de vulnerabilidades ou arcar com as consequências de uma ameaça potencial de invasão.
III. Em ambientes de rede de computadores o gerenciamento de riscos deve ocorrer através de auditorias periódicas nos principais equipamentos de conectividade e sistemas de proteção de rede existentes. O processo de análise de riscos deve cobrir o maior número possível de ativos de tecnologia, tais como, roteadores de borda, roteadores de acesso remoto, access points, sistemas de proxy, sistemas antivírus e firewalls.
IV. O custo para implementar controles que evitem vulnerabilidades, tais como, servidores de e-mails inadequadamente configurados, implementações de segurança específicas para alguns ativos de TI e substituição de servidores open relay é relativamente maior que suas consequências, invalidando, dessa forma, a política de segurança.
É correto o que se afirma APENAS em
I. No contexto empresarial, a segurança de redes é obtida através da utilização do uso apropriado de equipamentos e políticas de segurança que administrem o uso desses recursos. Em relação à segurança de redes e controle de acesso que assegurem a integridade dos serviços executados nos sistemas operacionais.
II. O entendimento apropriado sobre o risco permite aos administradores a habilidade de avaliar a relação custo-benefício e decidir sobre implementar controles para a correção de vulnerabilidades ou arcar com as consequências de uma ameaça potencial de invasão.
III. Em ambientes de rede de computadores o gerenciamento de riscos deve ocorrer através de auditorias periódicas nos principais equipamentos de conectividade e sistemas de proteção de rede existentes. O processo de análise de riscos deve cobrir o maior número possível de ativos de tecnologia, tais como, roteadores de borda, roteadores de acesso remoto, access points, sistemas de proxy, sistemas antivírus e firewalls.
IV. O custo para implementar controles que evitem vulnerabilidades, tais como, servidores de e-mails inadequadamente configurados, implementações de segurança específicas para alguns ativos de TI e substituição de servidores open relay é relativamente maior que suas consequências, invalidando, dessa forma, a política de segurança.
É correto o que se afirma APENAS em
Q371973
Redes de Computadores
Um firewall pode ser definido como uma coleção de componentes, colocados entre duas redes, que coletivamente possua propriedades que garantem que
Ano: 2009
Banca:
COPEVE-UFAL
Órgão:
UNEAL
Prova:
COPEVE-UFAL - 2009 - UNEAL - Analista de Sistemas |
Q148622
Redes de Computadores
Pode-se afirmar que um firewall tem como objetivo
Q76641
Redes de Computadores
Em relação às políticas de segurança, o tipo de firewall instalado em servidores, que serve de intermediador, não permitindo a comunicação direta entre a rede e a Internet, também conhecida como proxy, é o firewall:
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
DETRAN-DF
Prova:
CESPE - 2009 - DETRAN-DF - Analista - Análise de Sistemas |
Q65855
Redes de Computadores
Texto associado
Com relação segurança em redes de computadores, julgue os
itens a seguir.
itens a seguir.
Com um proxy HTTP no firewall, os usuários remotos podem estabelecer uma conexão HTTP/TCP com o proxy, que examina o URL contido na mensagem de solicitação. Se a página solicitada for permitida para o host de origem, o proxy estabelece uma segunda conexão HTTP/TCP com o servidor e para ele encaminha a solicitação.
Q57755
Redes de Computadores
A tecnologia empregada no Firewall de Filtro de Pacotes funciona em duas camadas da pilha TCP/IP. Ela realiza as decisões de filtragem com base nas informações do cabeçalho de pacotes, tais como o endereço de origem, o endereço de destino, a porta de origem, a porta de destino e a direção das conexões.
Essas camadas são:
Essas camadas são:
Ano: 2009
Banca:
FGV
Órgão:
MEC
Provas:
FGV - 2009 - MEC - Administrador de redes
|
FGV - 2009 - MEC - Gerente de Segurança |
FGV - 2009 - MEC - Analista de Segurança |
FGV - 2009 - MEC - Gerente de Suporte |
Q57375
Redes de Computadores
O firewall de filtragem de pacotes se baseia nas informações disponíveis nos cabeçalhos da camada de rede e de transporte. Entretanto, algumas vezes, é necessário filtrar uma mensagem baseada nas informações disponíveis nela própria, como no caso de uma organização que queira implementar as seguintes políticas referentes a suas páginas Web:
I. Somente aqueles usuários Internet que tiverem estabelecido relações comerciais anteriores com a empresa poderão ter acesso.
II. o acesso para outros tipos de usuários deve ser bloqueado.
III. Nesse caso, um firewall para filtragem de pacotes não é viável, pois não consegue distinguir entre diferentes pacotes que chegam na porta TCP 80 (HTTP).
IV. A solução é instalar um computador proxy, que fica posicionado entre o computador-cliente e o computador da empresa, como indicado na figura abaixo.
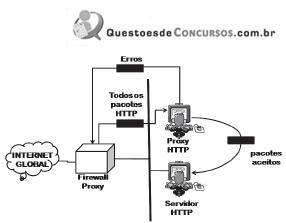
Quando o processo de cliente-usuário envia uma mensagem, o firewall proxy executa um processo de servidor para receber a solicitação. O servidor abre o pacote e determina se a solicitação é legítima. Se for, o servidor atua como um processo de cliente e envia a mensagem para o verdadeiro servidor da empresa. Se não for legítima, a mensagem é eliminada e é enviada uma mensagem de erro para o usuário externo.
Dessa maneira, as solicitações dos usuários externos são filtradas pelo firewall proxy, tomando-se por base o conteúdo na camada de:
I. Somente aqueles usuários Internet que tiverem estabelecido relações comerciais anteriores com a empresa poderão ter acesso.
II. o acesso para outros tipos de usuários deve ser bloqueado.
III. Nesse caso, um firewall para filtragem de pacotes não é viável, pois não consegue distinguir entre diferentes pacotes que chegam na porta TCP 80 (HTTP).
IV. A solução é instalar um computador proxy, que fica posicionado entre o computador-cliente e o computador da empresa, como indicado na figura abaixo.
Quando o processo de cliente-usuário envia uma mensagem, o firewall proxy executa um processo de servidor para receber a solicitação. O servidor abre o pacote e determina se a solicitação é legítima. Se for, o servidor atua como um processo de cliente e envia a mensagem para o verdadeiro servidor da empresa. Se não for legítima, a mensagem é eliminada e é enviada uma mensagem de erro para o usuário externo.
Dessa maneira, as solicitações dos usuários externos são filtradas pelo firewall proxy, tomando-se por base o conteúdo na camada de:
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
INMETRO
Prova:
CESPE - 2009 - INMETRO - Analista Executivo em Metrologia e Qualidade - Redes - Parte II |
Q48438
Redes de Computadores
Texto associado
Com relação a firewalls e a sistemas de detecção de intrusão, julgue os itens a seguir.
Os firewalls que realizam inspeção de estado, não fazem isso tendo como base os estados das conexões TCP.
Ano: 2009
Banca:
CESPE / CEBRASPE
Órgão:
SECONT-ES
Prova:
CESPE - 2009 - SECONT-ES - Auditor do Estado – Tecnologia da Informação |
Q48227
Redes de Computadores
Texto associado
Um órgão público, visando identificar o atual nível de proteção
da rede de computadores das organizações públicas para as quais
presta serviços, desenvolveu um conjunto de processos de
avaliação de segurança da informação em redes de computadores.
Empregando métodos analíticos e práticos, os auditores coletaram
várias informações acerca da rede e produziram diversas
declarações, sendo algumas delas consistentes com o estado da
prática e outras incorretas. A esse respeito, julgue os itens de 101
a 105.
da rede de computadores das organizações públicas para as quais
presta serviços, desenvolveu um conjunto de processos de
avaliação de segurança da informação em redes de computadores.
Empregando métodos analíticos e práticos, os auditores coletaram
várias informações acerca da rede e produziram diversas
declarações, sendo algumas delas consistentes com o estado da
prática e outras incorretas. A esse respeito, julgue os itens de 101
a 105.
O uso de firewalls na rede de computadores é mais eficaz na prevenção de incidentes que para o tratamento dos eventuais incidentes que nela ocorrem. Os firewalls stateless, ou de filtragem de pacotes, são especialmente eficazes no bloqueio a vários tipos de ataques, como phishing e spoofing.

 Conheça nossos planos