Questões de Concurso
Comentadas sobre segurança da informação em noções de informática
Foram encontradas 5.915 questões


Julgue os itens a seguir, acerca de segurança da informação.
I São exemplos de ameaças as contas sem senhas ou configurações erradas em serviços DNS, FTP e SMTP.
II Não repúdio indica que o remetente de uma mensagem não deve ser capaz de negar que enviou a mensagem.
III Vulnerabilidade é a fragilidade de um ativo ou de um grupo de ativos que pode ser explorada.
IV Pessoas não são consideradas ativos de segurança da informação.
Estão certos apenas os itens
As redes Wi-Fi se tornaram populares pela mobilidade que oferecem e pela facilidade de instalação e de uso em diferentes tipos de ambientes. Para resolver alguns dos riscos que estas redes oferecem, foram desenvolvidos mecanismos de segurança. Sobre esses mecanismos de segurança, associe a segunda coluna com a primeira.
I – WEP (Wired Equivalent Privacy)
II – WPA (Wi-Fi Protected Access)
III – WPA-2
( ) É o mecanismo mais recomendado.
( ) É considerado frágil e, por isto, o uso deve ser evitado.
( ) É o nível mínimo de segurança que é recomendado.
Assinale a alternativa que contém a sequência CORRETA de associação, de cima para baixo.
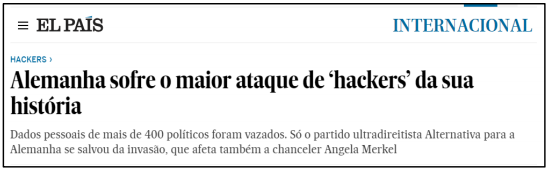
A imagem acima refere-se a uma manchete publicada em um
site de notícias da internet sobre um ataque de hackers ocorrido
na Alemanha. Os hackers se aproveitam das vulnerabilidades
de segurança da informação, utilizando vários tipos de malwares
para auxiliá-los nos ataques. Entre os vários tipos de malwares,
aquele que é capaz de se propagar automaticamente pelas
redes, enviando cópias de si mesmo entre computadores, é
conhecido como
No contexto da segurança da informação, analise os itens a seguir:
I. Malware que tem como finalidade armazenar tudo o que é digitado pelo usuário, objetivando capturar informações sigilosas como senhas de acesso ou números de cartões de crédito.
II. Malware normalmente recebido como um “presente”, que, além de executar as funções para as quais foi projetado, também executa funções danosas sem conhecimento do usuário.
III. É um tipo de fraude em que uma pessoa tenta persuadir a vítima para que forneça informações sigilosas, como senhas de banco etc.
As definições acima se referem, respectivamente, a
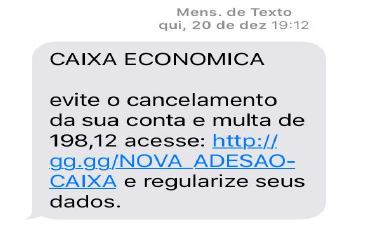
Acreditando que se tratava de uma mensagem enviada de fato pelo banco em que possui conta corrente, imediatamente clicou no link e começou a preencher os dados que estavam sendo solicitados, como: agência, conta, senha e demais dados confidenciais. No dia seguinte, ao conferir o saldo de sua conta corrente, Larissa percebeu que o saldo estava negativo. No contexto de Segurança da Informação, assinale a alternativa que represente o tipo de ameaça de que Larissa foi vítima.
Assinale a alternativa que apresenta corretamente o nome dado à cópia de segurança para prevenir a perda dos dados armazenados no computador.
Qual entre os padrões a seguir trata especificamente da segurança da informação e seus sistemas envolvidos?
O sistema de informação de uma empresa é o seu cofre mais valioso, portanto, devem existir meios de controlar o acesso a esse ambiente.
A criptografia é utilizada como recurso para prover segurança, para garantir que uma informação somente seja lida e compreendida pelo destinatário da mesma.
De acordo com Tacito A. S. Leite (ABSEG 2009), quais são os três benefícios do uso da criptografia?
Leia as afirmativas a seguir:
I. URL (ou varredura de rede) é um tipo específico de código malicioso, projetado para monitorar as atividades de um sistema e enviar as informações coletadas para terceiros.
II. Redes Wi-Fi públicas são sempre seguras e dispensam maiores precauções por parte do usuário.
Marque a alternativa CORRETA:
Leia as afirmativas a seguir:
I. A fim de manter a segurança das próprias informações, o usuário, ao se desfazer do seu dispositivo móvel, deve sempre evitar apagar as informações nele contidas, como senhas e dados pessoais.
II. Cavalo de Troia é o registro eletrônico composto por um conjunto de dados que distingue uma entidade e associa a ela uma chave pública.
Marque a alternativa CORRETA:
Leia as afirmativas a seguir:
I. Evitar o uso de opções como “Lembre-se de mim”, “Continuar conectado” e "Lembrar minha senha" são formas de elevar a segurança na internet ao utilizar o computador de terceiros.
II. Redjack (também conhecido como Cavalo de Tróia ou Spam) é um tipo de código malicioso capaz de se propagar automaticamente pelas redes, enviando copias de si mesmo, de computador para computador.
Marque a alternativa CORRETA:
Leia as afirmativas a seguir:
I. Ao realizar o download de arquivos executáveis, o usuário deve certificar-se de que o site de origem é confiável e que o seu computador pessoal possui antivírus.
II. Assegurar que todas as contas existentes no computador tenham senha é uma forma de elevar a segurança do computador pessoal.
Marque a alternativa CORRETA:
Leia as afirmativas a seguir:
I. Utilizar um antimalware online ou mesmo um antivírus é uma prática recomendável ao utilizar computadores de terceiros. Assim, é possível verificar se a máquina está infectada.
II. Fazer regularmente o backup dos dados é uma forma de manter a segurança das informações em um computador.
Marque a alternativa CORRETA:
Leia as afirmativas a seguir:
I. Ao utilizar computadores de terceiros, o usuário não deve permitir que suas senhas sejam memorizadas pelo navegador Web.
II. Ao utilizar computadores de terceiros, o usuário deve evitar efetuar transações bancárias ou comerciais.
Marque a alternativa CORRETA:
Leia as afirmativas a seguir:
I. Whitelist ou WLAN é um programa ou parte de um programa de computador, normalmente malicioso, que se propaga inserindo copias de si mesmo, tornando-se parte de outros programas e arquivos.
II. A assinatura digital é um tipo de ferramenta desenvolvida para detectar, anular e eliminar de um computador vírus e outros tipos de códigos maliciosos.
Marque a alternativa CORRETA:
Leia as afirmativas a seguir:
I. Um cuidado importante referente à administração de contas em computadores pessoais é nunca compartilhar a senha de administrador.
II. A fim de seguir as boas práticas de segurança na internet, o usuário deve evitar manter seu computador atualizado com as versões mais recentes de software.
Marque a alternativa CORRETA:

 Conheça nossos planos