Questões de Concurso
Sobre auditoria de ti em governança de ti
Foram encontradas 120 questões


1. Precisão factual
2. Avaliação de modelo
3. Confiabilidade
4. Auditoria algorítmica
( ) Conjunto de processos, metodologias e técnicas para examinar um algoritmo em busca de fragilidades e problemas como viés, injustiça ou insegurança, subsidiando a sua melhoria.
( ) Capacidade de um modelo ou algoritmo de gerar respostas corretas, verificáveis e produzidas a partir de fontes confiáveis.
( ) Grau em que um modelo ou dado pode ser confiável para produzir resultados precisos e consistentes.
( ) Processo que usa diferentes métricas de avaliação para entender o desempenho de um modelo de aprendizado de máquina, bem como seus pontos fortes e fracos.
A relação correta, na ordem apresentada, é:
I. Tem por objetivo verificar se os sistemas e aplicativos são apropriados, eficientes e controlados adequadamente para garantir que a entrada, o processamento e a saída de dados sejam válidos, confiáveis, oportunos e seguros, em todos os níveis de atividade de um sistema.
II. É um processo realizado por profissionais capacitados, que consiste em revisar e avaliar controles para determinar se um sistema suporta adequadamente um ativo de negócio e atinge os objetivos esperados, mantendo a integridade dos dados, utilizando eficientemente os recursos e cumprindo as regulamentações e leis estabelecidas.
III. As principais técnicas utilizadas são entrevistas, análise documental e observação direta, além de testes de sistema e análises de código-fonte (programas).
Com base nessa premissa, analise as afirmativas e assinale a alternativa correta.
Acerca de governança de TI e de planejamento estratégico, julgue o item a seguir.
A adoção de métricas de desempenho específicas e a realização de auditorias periódicas são fundamentais para garantir a eficácia da governança de TI, proporcionam uma visão clara do desempenho dos serviços de TI e facilitam a tomada de decisões estratégicas.
I. Em ambientes que seguem frameworks como ITIL, práticas de compliance devem ser tratadas separadamente dos processos de gerenciamento de serviços, para evitar atrasos nas auditorias internas e externas.
II. Auditorias de TI devem ser realizadas exclusivamente para verificar a conformidade com normas e regulamentações, sem impacto direto na melhoria dos processos de gerenciamento de incidentes e mudanças.
III. A realização de auditorias sistemáticas pode reduzir falhas de conformidade ao identificar e monitorar indicadores críticos em tempo real, permitindo ações corretivas alinhadas a padrões regulatórios.
Está correto o que se afirma em
Durante uma auditoria no setor público municipal, foi identificada a necessidade de aprimorar o sistema de gestão da segurança da informação.
Assinale a ação que assegura a integridade e também a
autenticidade dos documentos eletrônicos emitidos por essa
entidade.
Para a conferência de empréstimos realizada pelos clientes, os auditores dispõem da seguinte visão:
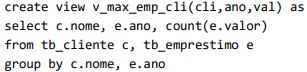
Um auditor deseja saber quais os clientes cujo nome termina em ‘MORAES’ no ano de 2024, utilizando essa estrutura de visão anteriormente apresentada.
Assinale a opção que apresenta a consulta que atende ao objetivo
em tela, sabendo-se que os nomes dos clientes foram todos
cadastrados utilizando-se exclusivamente caracteres alfabéticos
maiúsculos.
Para fins de investigação, os auditores da empresa desejam saber os nomes dos clientes que contrataram empréstimos em todas as financeiras.
Assinale a consulta que apresenta o resultado desejado pelos
auditores.
Com vistas à detecção de movimentações atípicas, um auditor desenvolveu uma consulta que identificasse médias de empréstimos em meses de 2024 que fossem destoantes do comportamento da média de empréstimos desse mesmo ano.
Para isso, ele desenvolveu a consulta a seguir, que necessita ser complementada:
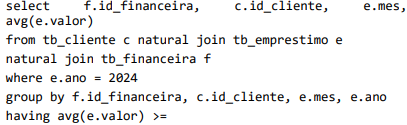
( /* COMPLEMENTAR */ )
Assinale a opção que descreve corretamente a diferença fundamental entre esses três frameworks.
Julgue o item a seguir, relativos à gestão de desempenho e à gestão de recursos.
Uma vez aprovado o plano de aquisição de TI, compete aos auditores realizar a fiscalização da execução do plano, sendo prescindível o monitoramento, por parte dos dirigentes da organização, dos investimentos realizados.
Dentre as opções abaixo, o Departamento de Tecnologia deverá implementar:
Com relação ao plano de continuidade de negócios, a assinatura digital e a auditoria, julgue o item a seguir.
São objetivos da auditoria a revisão e o exame independentes
de registros e atividades do sistema, para testar a
adequabilidade dos controles desse sistema, de modo a
verificar se há obediência às políticas e aos procedimentos
estabelecidos.

 Conheça nossos planos