Questões de Concurso
Sobre gestão de risco, controle e governança corporativa em auditoria
Foram encontradas 294 questões


Ano: 2011
Banca:
CESPE / CEBRASPE
Órgão:
TCU
Prova:
CESPE - 2011 - TCU - Auditor Federal de Controle Externo - Auditoria Governamental - Específicos |
Q285184
Auditoria
Com relação às características da auditoria governamental e às instituições reguladoras de seu exercício, julgue os itens a seguir.
De acordo com a abordagem adotada pelo COSO II, no documento conhecido como ERM (Enterprise Risk Management), as estruturas de controles internos tradicionais devem ser substituídas por controles focados nos aspectos financeiros das organizações, dirigidos aos empregados ou servidores, e são de responsabilidade exclusiva dos órgãos de direção e de fiscalização.
De acordo com a abordagem adotada pelo COSO II, no documento conhecido como ERM (Enterprise Risk Management), as estruturas de controles internos tradicionais devem ser substituídas por controles focados nos aspectos financeiros das organizações, dirigidos aos empregados ou servidores, e são de responsabilidade exclusiva dos órgãos de direção e de fiscalização.
Ano: 2011
Banca:
FMP Concursos
Órgão:
TCE-RS
Prova:
FMP Concursos - 2011 - TCE-RS - Todos os Cargos - Conhecimentos Básicos |
Q211023
Auditoria
Quanto ao papel da auditoria na estrutura de governança é correto afirmar que:
Ano: 2011
Banca:
CESGRANRIO
Órgão:
Transpetro
Prova:
CESGRANRIO - 2011 - Transpetro - Contador Júnior - Auditoria Interna |
Q154814
Auditoria
Um dos grandes problemas dos auditores reside no Risco de Auditoria, que consiste na probabilidade de que a conclusão ou opinião do auditor sobre as contas tomadas em conjunto seja diferente da realidade efetiva.
Esse risco decorre do Risco Inerente (RI), do Risco de Controle (RC) e do Risco de Detecção (RD), que devem ser analisados cuidadosamente para que o Risco de Auditoria seja minimizado, de forma a ficar dentro da margem de razoabilidade.
O Risco de Auditoria, sob o enfoque do modelo da AICPA, é apurado pela fórmula abaixo.
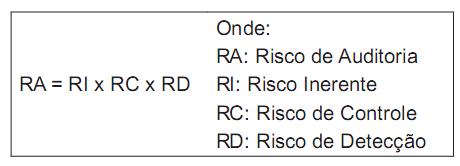
Considere que, na avaliação das Contas a Receber, o auditor anotou, nos papéis de trabalho, os seguintes percentuais de seu julgamento de valor sobre o risco auditoria:
2,8% para o risco de auditoria;
20% para o risco que mede a incapacidade do sistema evitar ou perceber um erro importante; e
40% para o risco de natureza da própria conta.
Adotando-se o modelo acima, a probabilidade de que o risco que permite prever erros importantes em contas individuais não identificados pelos testes se manifeste é
Esse risco decorre do Risco Inerente (RI), do Risco de Controle (RC) e do Risco de Detecção (RD), que devem ser analisados cuidadosamente para que o Risco de Auditoria seja minimizado, de forma a ficar dentro da margem de razoabilidade.
O Risco de Auditoria, sob o enfoque do modelo da AICPA, é apurado pela fórmula abaixo.
Considere que, na avaliação das Contas a Receber, o auditor anotou, nos papéis de trabalho, os seguintes percentuais de seu julgamento de valor sobre o risco auditoria:
2,8% para o risco de auditoria;
20% para o risco que mede a incapacidade do sistema evitar ou perceber um erro importante; e
40% para o risco de natureza da própria conta.
Adotando-se o modelo acima, a probabilidade de que o risco que permite prever erros importantes em contas individuais não identificados pelos testes se manifeste é
Ano: 2011
Banca:
CESGRANRIO
Órgão:
Transpetro
Prova:
CESGRANRIO - 2011 - Transpetro - Contador Júnior - Contábil |
Q154766
Auditoria
Consensar propósitos estratégicos, alinhados às expectativas dos acionistas para negócios e gestão, exercendo o acompanhamento e a avaliação da diretoria executiva e dos resultados..
O texto acima se refere à missão de um dos elementos principais preconizados pelas melhores práticas de governança corporativa.
A missão explicitada no texto é desempenhada pelo
O texto acima se refere à missão de um dos elementos principais preconizados pelas melhores práticas de governança corporativa.
A missão explicitada no texto é desempenhada pelo
Ano: 2011
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2011 - Petrobrás - Auditor Júnior |
Q88014
Auditoria
O gerenciamento de riscos dentro da empresa é uma atividade fundamental que servirá de apoio para diversas outras atividades, como planejamento estratégico, auditoria interna, etc. Nesse contexto, durante uma auditoria, o auditor interno deve
Ano: 2010
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2010 - SEFAZ-SP - Analista em Planejamento, Orçamento e Finanças Públicas - Prova 2 |
Q67965
Auditoria
A governança corporativa aplicada ao setor público tem em comum, tanto no Código do IBGC quanto em publicações do IFAC, os princípios básicos da
Ano: 2010
Banca:
FCC
Órgão:
SEFAZ-SP
Prova:
FCC - 2010 - SEFAZ-SP - Analista em Planejamento, Orçamento e Finanças Públicas - Prova 2 |
Q67956
Auditoria
A sazonalidade, a concorrência, as condições econômicas do país e outros riscos dos produtos ou serviços são fatores que podem contribuir, nas auditorias, para o risco
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - Petrobras - Contador - Biocombustível |
Q61697
Auditoria
A Governança Corporativa tem como um dos seus pilares a constituição e o funcionamento de um Conselho de Administração. Uma das melhores práticas de Governança Corporativa, vinculada ao Conselho de Administração, é a
Ano: 2010
Banca:
CESGRANRIO
Órgão:
Petrobras
Prova:
CESGRANRIO - 2010 - Petrobras - Contador - Biocombustível |
Q61695
Auditoria
Lei Sarbanes-Oxley promoveu ampla regulação na vida corporativa, fundamentada nas boas práticas de governança corporativa. Seus focos são quatro valores ou princípios: compliance, accountability, disclosure e fairness. A constituição de um comitê de auditoria para acompanhar a atuação dos auditores e dos números da companhia está vinculada aos princípios de
Ano: 2010
Banca:
ESAF
Órgão:
SUSEP
Provas:
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Controle e Fiscalização
|
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Atuária |
Q41256
Auditoria
Entre as principais características da boa governança, indique a opção que não faz parte deste contexto.
Ano: 2010
Banca:
ESAF
Órgão:
SUSEP
Provas:
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Controle e Fiscalização
|
ESAF - 2010 - SUSEP - Analista Técnico - Prova 2 - Atuária |
Q41255
Auditoria
Frente ao texto abaixo e analisando as sentenças propostas, indicando por V - Verdadeira e por F - Falsa, aponte a opção correta correspondente.
Quanto à Governança Corporativa temos que:
I. é o conjunto de processos, costumes, políticas, leis, regulamentos e instituições que regulam a maneira como uma empresa é dirigida, administrada ou controlada.
II. são stakeholders: os acionistas, segurados, corretores e benefi ciários.
III. tem havido um renovado interesse no assunto desde 2001, particularmente devido aos espetaculares colapsos de grandes corporações norte-americanas como a Enron Corporation e Worldcom, levando o governo federal norte-americano, em 2002, a aprovar a Lei Sarbannes-Oxley, com o propósito de restaurar a confi ança do público em geral na governança corporativa.
Ano: 2009
Banca:
FCC
Órgão:
TCE-GO
Prova:
FCC - 2009 - TCE-GO - Analista de Controle Externo - Planejamento e Desenvolvimento Organizacional |
Q128098
Auditoria
Considere as afirmativas abaixo com relação aos procedimentos de controle de riscos:
I. As atividades de controle só podem ser de duas naturezas: atividade de prevenção ou de detecção.
II. O monitoramento do comportamento de usuários de cartões de crédito ou de flutuações abruptas nos resultados de agências, produtos, carteiras próprias e de terceiros é um exemplo da técnica de avaliação de desempenho.
III. Um dos melhores métodos para proteger os valores de uma entidade contra o uso, a compra ou a venda não-autorizada é a salvaguarda física, que compreende o controle, entre outros, de acessos, de entrada e saída de funcionários e de materiais, e de senhas para arquivos eletrônicos.
IV. Dentre os controles feitos por meio de sistemas informatizados, os controles de aplicativos têm a finalidade de garantir a integridade e a veracidade dos dados e transações.
V. Segregação de funções é uma técnica de detecção feita pelo confronto de uma mesma informação com dados vindos de bases diferentes, adotando as ações corretivas, quando necessário.
Está correto o que se afirma APENAS em
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
SEBRAE-BA
Prova:
CESPE - 2008 - SEBRAE-BA - Analista Técnico - Auditoria |
Q158317
Auditoria
Texto associado
O gerenciamento de riscos corporativos é um processo dinâmico. A avaliação de riscos não apenas dará origem a uma resposta aos riscos, mas também poderá influenciar as atividades de controle e destacar o fato de reconsiderar tanto as necessidades de informação e de comunicação da organização quanto as suas
atividades de monitoramento.

Acerca do assunto abordado no texto acima, julgue o item.
atividades de monitoramento.
Acerca do assunto abordado no texto acima, julgue o item.
Uma das finalidades do gerenciamento de riscos corporativos é impedir o alinhamento do apetite ao risco com a estratégia adotada pela administração.
Ano: 2008
Banca:
CESPE / CEBRASPE
Órgão:
TCU
Prova:
CESPE - 2008 - TCU - Analista de Controle Externo - Auditoria Governamental - Prova 2 |
Q26809
Auditoria
Para o governo federal, aumentar a governança é promover a capacidade do governo de formular e implementar políticas públicas e de decidir, entre diversas opções, qual seria a mais adequada. A implementação dessas políticas requer que as organizações públicas - com foco nos resultados - disponham de sistemas contínuos de monitoramento e avaliação dos programas e do desempenho institucional.

 Conheça nossos planos