Questões de Concurso
Sobre estrutura conceitual de análise de risco (coso) em auditoria governamental
Foram encontradas 121 questões


Com base nas normas aplicáveis à auditoria interna governamental, julgue o item seguinte.
Em decorrência do princípio da independência organizacional, o executivo-chefe da auditoria deve se reportar diretamente ao dirigente máximo da entidade.
Com base nesse modelo do COSO-ERM e nas associações entre cada componente e seu princípio correspondente, é correto afirmar que:
Julgue o próximo item, a respeito de governança no setor público e de execução da auditoria.
O modelo COSO ERM, ao abordar a gestão de riscos, substitui a necessidade de controles internos formais, uma vez que o gerenciamento de riscos é suficiente para prevenir fraudes e irregularidades no setor público.
Em relação a auditoria governamental, controle interno, planejamento de auditoria e gestão de riscos no setor público, julgue o item seguinte.
A implementação de um sistema eficaz de gestão de riscos
permite não apenas a mitigação de riscos, mas também a
identificação de oportunidades que possam agregar valor à
organização pública.
(1) Identificação dos riscos. (2) Análise de riscos. (3) Avaliação de riscos.
( ) É o processo de comparação dos resultados da análise de riscos com os critérios de risco para determinar se o risco e sua magnitude são aceitáveis ou toleráveis, bem como qual a resposta será dada ao risco. ( ) Compreende o processo de busca, reconhecimento e descrição de riscos, isto é, as fontes de risco, formas de interação e consequências potenciais. Pode envolver dados históricos, dados secundários de publicações científicas, opiniões de especialistas, informações e necessidades das partes interessadas. ( ) É o processo de compreender a natureza do risco e determinar o nível de risco em termos de consequências e probabilidade.
A entidade já identificou e avaliou esse risco, e a resposta a ele:
Assinale a opção que indica uma característica da versão atualizada em 2013.
À luz do Novo Modelo de Três Linhas, a atuação da superintendência na referida entidade:
O COSO ERM afirma que o gerenciamento de riscos corporativos requer o comprometimento da alta administração e a adoção de procedimentos alinhados à estratégia organizacional, dos quais o primeiro a ser considerado refere-se à:
i. a criação de uma unidade de gestão da integridade, com equipe dedicada e diretamente subordinada à alta administração;
ii. a designação de uma comissão de ética, com mandato e atribuições definidas, comprometida em elaborar um código de ética para a entidade e seus colaboradores;
iii. a criação de um site institucional com material informativo sobre ética e integridade no âmbito organizacional; e
iv. a realização de um seminário para difusão da cultura da ética e integridade na organização, além do lançamento de um programa de capacitação sobre a temática.
As ações empreendidas pela entidade estão associadas a um dos componentes da Estrutura Integrada de Controle Interno (COSO I), qual seja:
Julgue o item que se segue, relativo aos processos de controladoria executados no governo federal.
De acordo com o modelo COSO-ERM, a estrutura do
gerenciamento de riscos é multidimensional.
Considerando que as políticas de integridade e os canais de denúncia se relacionam intimamente e podem ser aplicados à realidade do governo federal, julgue o item subsequente.
A política de integridade preconiza que a due dilligence
inclua informações não apenas sobre a empresa a ser
contratada, mas também de seus sócios e administradores.
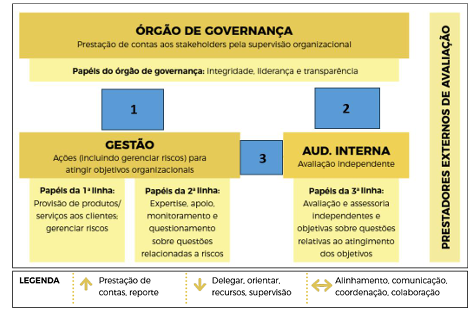
(Disponível em: https://www.gov.br/previc/pt-br/publicacoes/guias-de-melhores-praticas/guia-previc-melhores-praticas-contabeis-2021-1-1.pdf. Adaptada. Acesso em: 29/09/2023.)
Utilizando a legenda apresentada na parte inferior da figura, para uma correta representação das relações entre o órgão de governança, a gestão e a auditoria interna, as caixas 1, 2 e 3 deverão conter as seguintes relações, respectivamente,
1. Ambiente de controle
2. Avaliação de riscos
3. Informação e comunicação
4. Atividades de controle
5. Monitoramento
( ) serve para garantir que as diretrizes da gestão sejam seguidas a partir de políticas e procedimentos desenvolvidos pela organização.
( ) serve para identificar e controlar os eventos que poderiam impedir que a organização alcance os seus objetivos.
( ) inclui na sua avaliação, entre outras coisas, a integridade, os valores éticos e o compromisso da organização com a competência.
( ) garante que os controles internos estão funcionando como esperado.
( ) são sistemas de procedimentos e registros estabelecidos para iniciar, registrar, processar e divulgar as transações da entidade.
Assinale a alternativa que contém a sequência correta.

 Conheça nossos planos